


faxは傍受される可能性があるか?faxセキュリティの仕組み
faxセキュリティの仕組み、Fax.Plusがドキュメントを保護する方法、アップロードから配信までの各段階で重要な保護対策について解説します。


- 保護はアプリと保存ファイルから始まります。Fax.Plusは、アプリとサーバー間の接続にTLSを使用し、保存されるドキュメントにはユーザーごとに固有の鍵を用いたAES-256暗号化を適用しています。
- セキュリティ統制は文書化されています。AlohiのTrust Centerでは、スタッフのアクセス制限、セキュリティテスト、確認可能な保証レポートについて説明しています。
- 安全な取り扱いは送信側でも受信側でも重要です。受信者を確認し、2要素認証を有効にし、ドキュメントへのアクセスを制限し、安全な受信方法を手配してください。
- HIPAAワークフローには定められた設定があります。署名済みのBAAとAdvanced Security Controlsを備えたEnterpriseを使用してください。HIPAA対応のEmail-to-Faxでは、専用の@tls.fax.plusアドレスを使用します。
faxが傍受される可能性はありますが、セキュリティはfaxの送信方法と取り扱い方法によって左右されます。Fax.Plusは、アプリケーションとサーバー間の接続をTLSで保護し、保存されるドキュメントをユーザーごとに固有の鍵を用いたAES-256で暗号化しています。標準的な電話回線でのfax送信は、エンドツーエンドで暗号化されていません。こうした各段階の違いを理解することで、ドキュメントに適した保護対策を選びやすくなります。
Fax.Plusがドキュメントを保護する方法
Fax.Plusは、暗号化に加えて、お客様のコンテンツにアクセスできる人を管理する仕組みを組み合わせています。AlohiのTrust Centerでは、次の保護対策が文書化されています。
- 暗号化されたアプリケーション接続。Alohiのアプリケーションとサーバー間の通信には、TLS 1.2以上が使用されます。
- 暗号化されたファイル保存。保存されたfaxには、ユーザーごとに固有の鍵を用いたAES-256暗号化が適用されます。暗号化鍵は、暗号化されたデータとは別に保管されます。
- スタッフのアクセス制限。権限を持つエンジニアリング担当者およびサポート担当者は、文書化されたお客様からのご要望やインシデント対応のために、faxの内容にアクセスする場合があります。アクセスには時間制限があり、記録され、レビューされます。
- 継続的なセキュリティテスト。Alohiは、独立した第三者による侵入テストを定期的に実施し、社内の脆弱性スキャンを継続的に行っています。
これらの対策は、アプリケーションの通信、保存されたドキュメント、およびサービスへのアクセスを保護します。以下で説明する送信方法やドキュメントの取り扱い方法とあわせて機能します。
faxが届くまでの流れ
Fax.Plusアプリから送信される発信faxは、通常、次の2つの段階を経ます。
- お使いのデバイスからFax.Plusまで。暗号化された接続を通じてドキュメントをアップロードします。サービスがドキュメントを保存し、送信の準備を行います。
- Fax.Plusから受信者まで。サービスが通信事業者の回線を通じて受信者のfax番号に発信します。送信先はfax機の場合もあれば、別のfaxサービスの場合もあります。
通信事業者の電話回線との接続は、アプリへの暗号化された接続とは別のものです。この経路でfaxを傍受するには、たとえば回線の盗聴や通信インフラへの不正侵入など、伝送経路へのアクセスが必要になります。これは、従来のfax機を含め、標準的な電話回線でのfaxに共通する特性です。
盗まれたアカウントや放置された印刷物へのアクセスは、これとは別の問題です。送信側と受信側それぞれのアカウントとデバイスを保護することで、送信前と配信後のドキュメントを守りやすくなります。
安全にfaxを送信するための実践的な手順
- 機密性の高いドキュメントを送信する前に、受信者の番号を確認してください。
- 固有のパスワードと2要素認証でアカウントを保護してください。
- Email-to-Faxに使用するメールボックスへのアクセスを含め、ドキュメントへのアクセスを制限し、必要な人だけに許可してください。
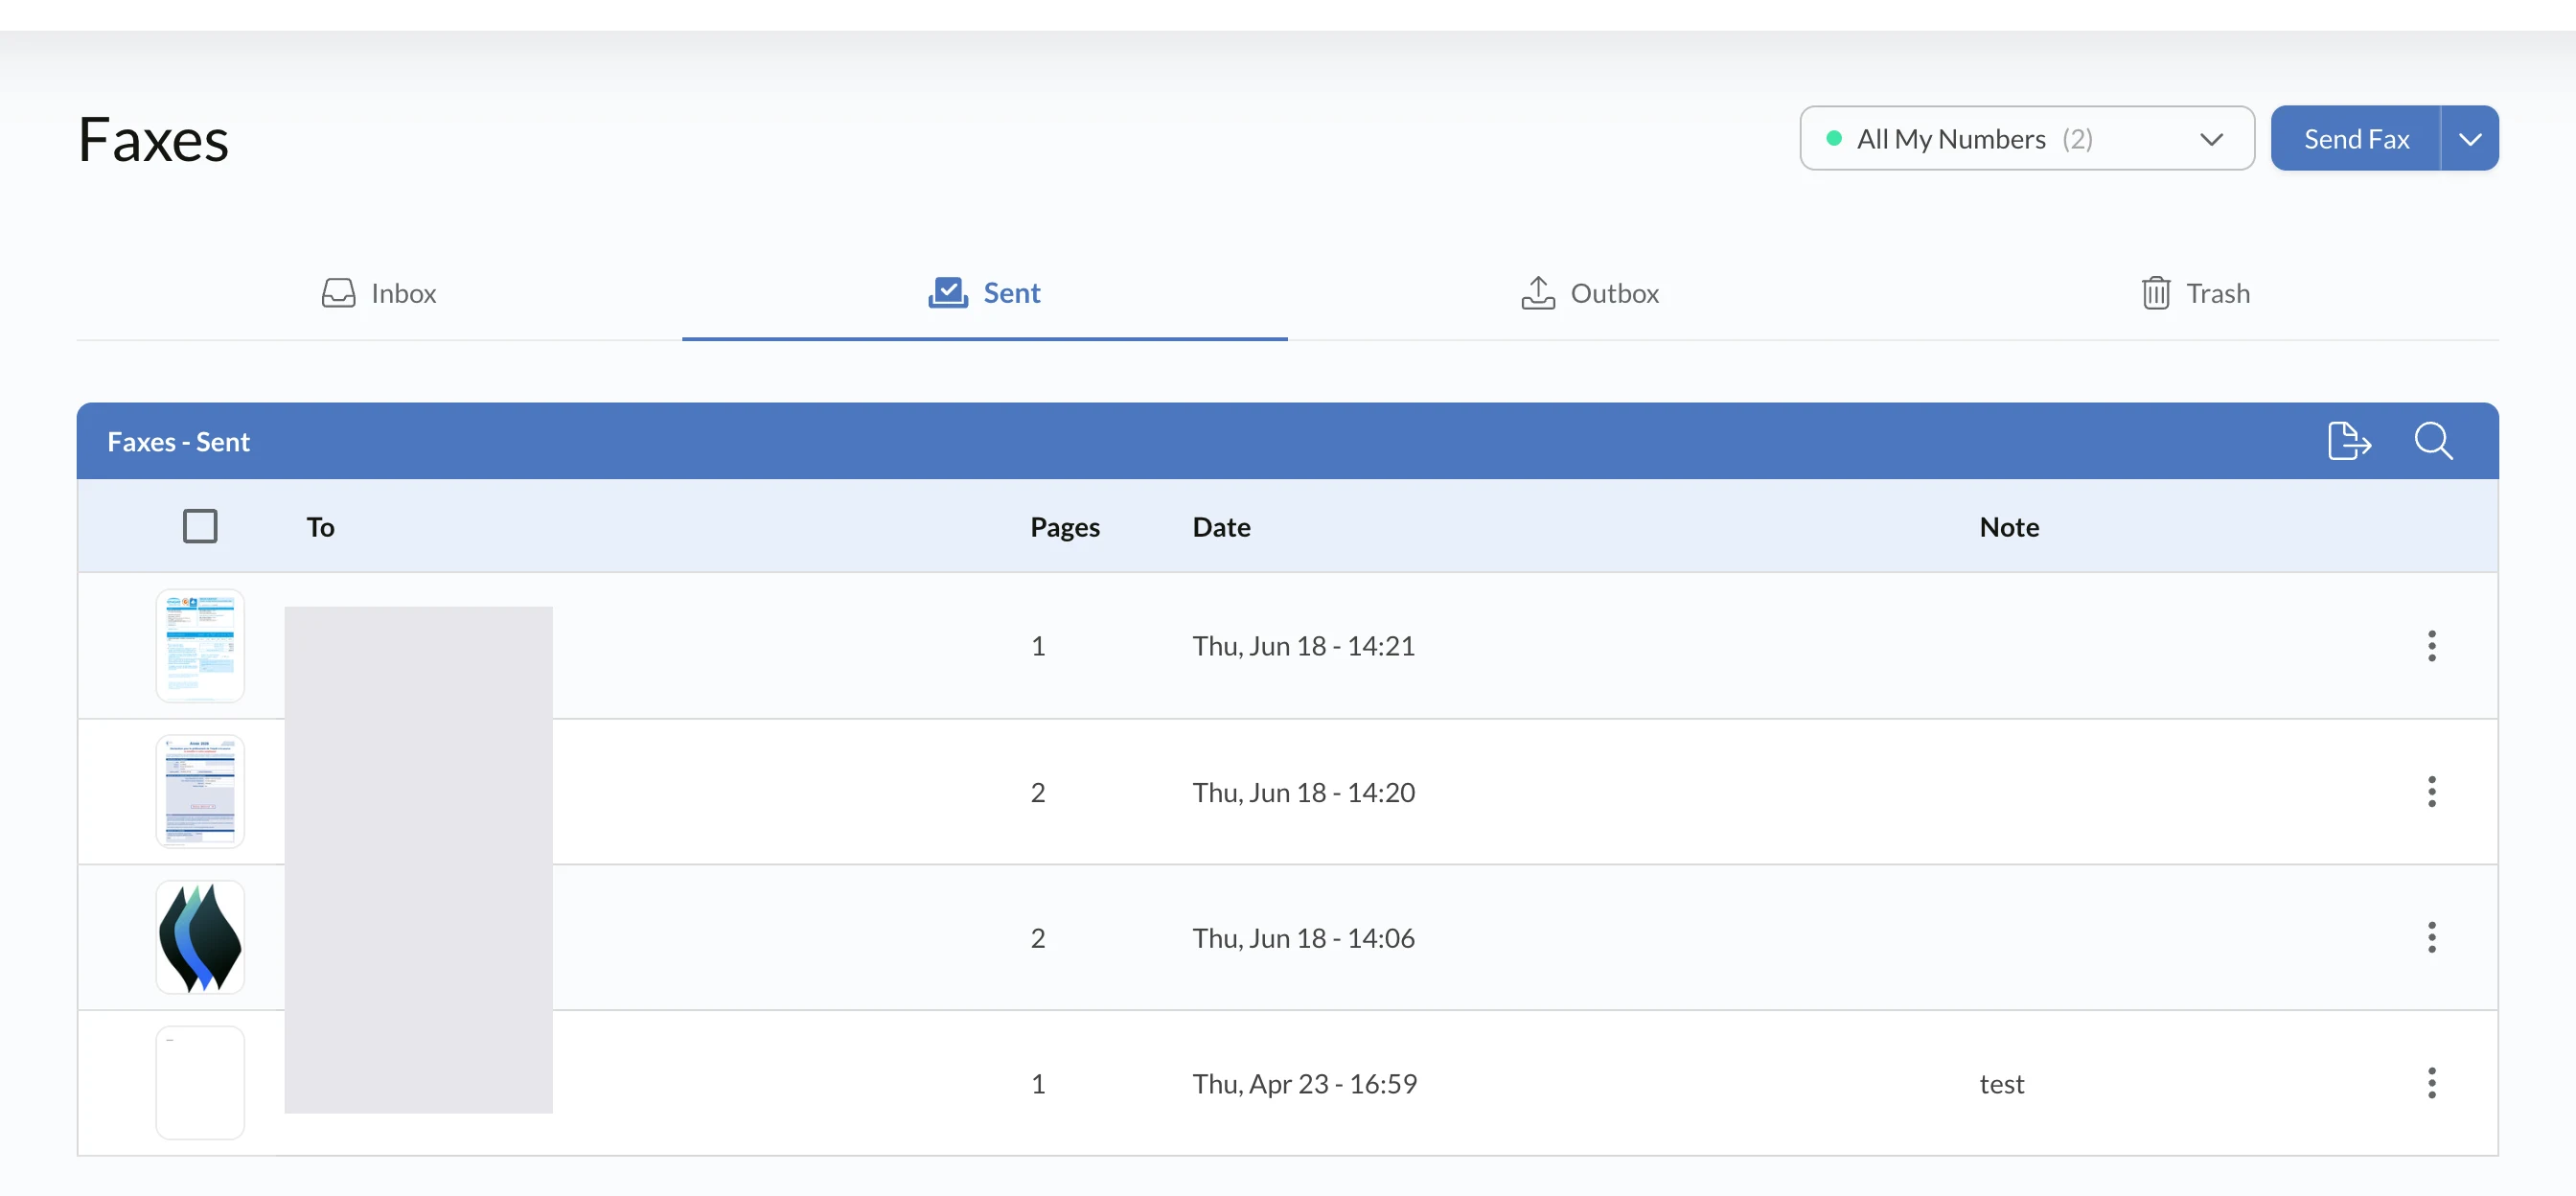
- 送信先、日時、送信ステータスについて、配信記録を確認してください。
- 機密性の高いページが速やかに回収されるか、適切にアクセスが制限された受信トレイに配信されるよう、安全な受け取り方法を整えてください。
これらの手順は、誤送信や不正アクセスの防止に役立ちます。詳しくは、faxを送信する際に個人情報を保護する方法をご覧ください。
確認できるセキュリティ関連ドキュメント
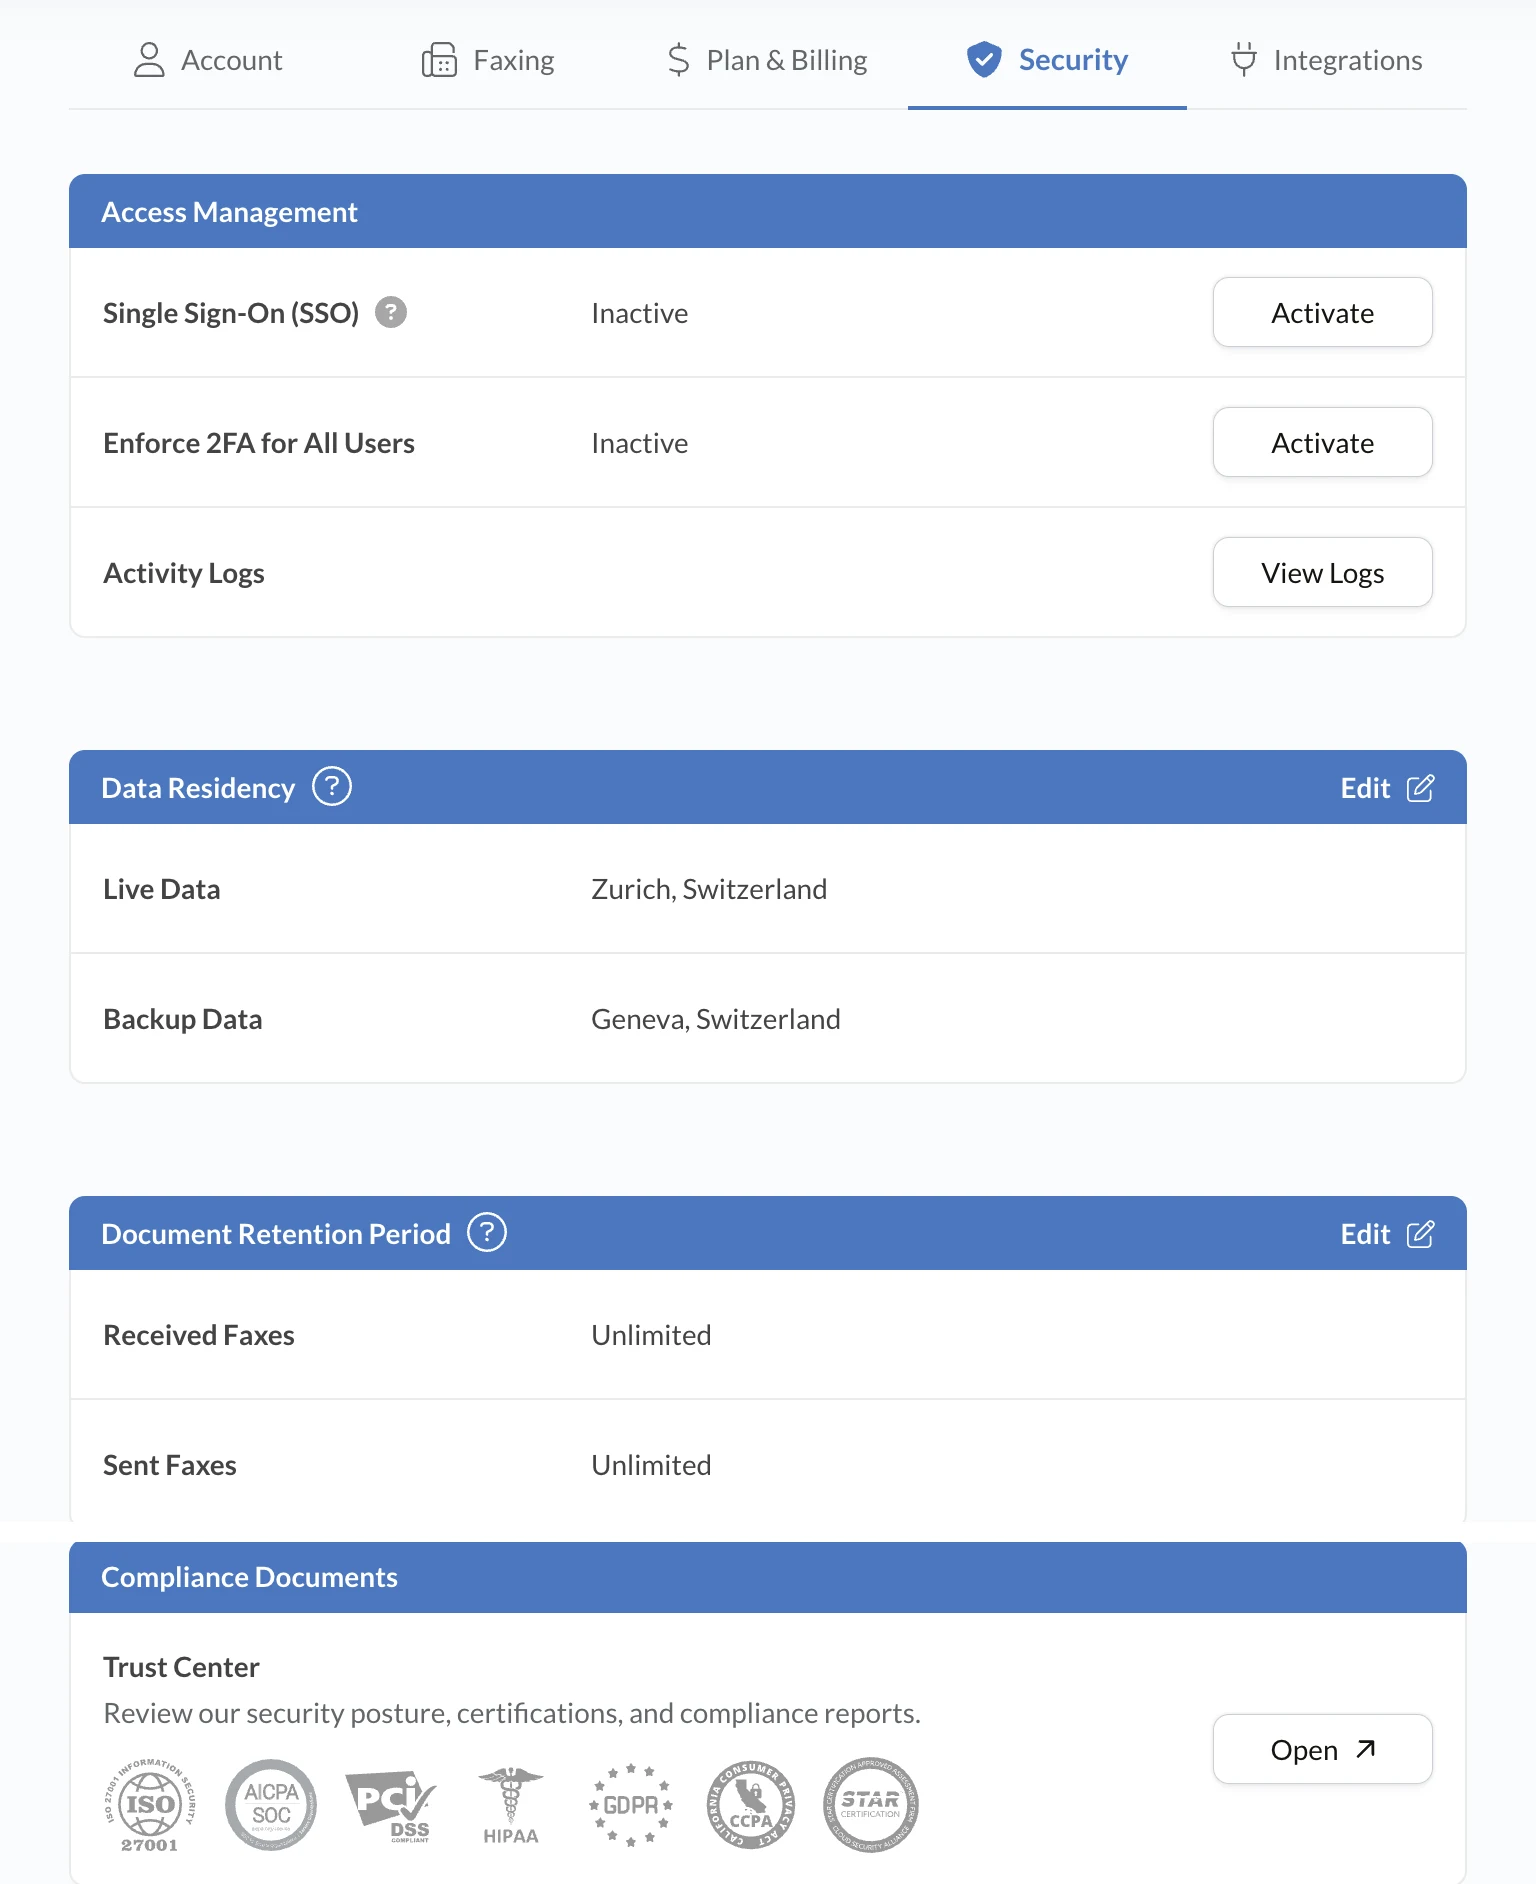
AlohiのTrust Centerでは、ISO/IEC 27001:2022認証、SOC 2 Type 2レポート、セキュリティテストに関するリソースを掲載しています。認証書は情報セキュリティマネジメントに関するもので、SOC 2レポートには評価対象となった統制が記載されています。SOC 2レポートと侵入テストの概要は、NDAの締結を条件に、ご依頼に応じて提供しています。
これらのリソースを活用して、各統制の適用範囲と、お客様の組織の要件との適合性をご確認ください。
HIPAAワークフローとEmail-to-Fax
保護対象保健情報を取り扱う医療チーム向けに、Fax.PlusはEnterpriseプランで、Business Associate Agreement(BAA)を締結し、Advanced Security Controlsを有効にした場合に、HIPAA準拠のワークフローをサポートします。
HIPAA対応のEmail-to-Faxには、[faxnumber]@tls.fax.plusをご利用ください。このアドレスでは、メール送信の段階でTLSが強制されます。標準の@fax.plusアドレスは、HIPAA対象外の用途向けです。この設定の一環として、送信元のメールボックスに適切なアクセス制御を適用してください。
Fax.Plus Enterpriseの詳細をご確認のうえ、Trust Centerのセットアップガイダンスを参照して、チームに合ったワークフローを設定してください。
よくある質問
faxはメールより安全ですか?

どちらの方法でも、安全性は設定内容とドキュメントの取り扱い方によって異なります。比較する際は、暗号化、アカウントへのアクセス、受信者の確認、保存方法を確認すると役立ちます。Fax.Plusでは、アプリとサーバー間の接続とファイルの保存が暗号化されます。一方、メールの保護はプロバイダーや設定によって異なります。ドキュメントやコンプライアンスの要件を満たす統制を備えたワークフローをお選びください。
Fax.Plusのセキュリティ統制はどこで確認できますか?
Alohi Trust Centerでは、暗号化、スタッフによるアクセス、セキュリティテスト、コンプライアンスに関する情報を公開しています。AlohiのISO/IEC 27001:2022認証書とSOC 2 Type 2レポートも掲載されています。SOC 2レポートと侵入テストの概要は、NDAの締結を条件に閲覧をご依頼いただけるため、文書化された統制がお客様の組織の要件を満たすかどうかを評価できます。
faxを送信する際、機密性の高いドキュメントを保護するにはどうすればよいですか?
受信者のfax番号を確認し、2要素認証を有効にして、固有のパスワードを使用し、ドキュメントや連携しているメールボックスへのアクセスを制限してください。配信記録を確認し、意図した受信者が安全にfaxを受け取れる、または閲覧できるように手配してください。保護対象保健情報を扱う場合は、署名済みのBAAとAdvanced Security Controlsを備えたFax.Plus Enterpriseをご利用ください。HIPAA対応のEmail-to-Fax送信には、専用の@tls.fax.plusアドレスを使用します。




スイス連邦(フランス語)
スイス連邦(イタリア語)
スイス連邦(ロマンシュ語)
スイス連邦(英語)
Innosuisse - スイスイノベーション庁




