


Fakslar Ele Geçirilebilir mi? Faks Güvenliği Nasıl Çalışır
Faks güvenliğinin nasıl çalıştığını, Fax.Plus'ın belgelerinizi nasıl koruduğunu ve yüklemeden teslimata kadar hangi güvenlik önlemlerinin önemli olduğunu öğrenin.


- Koruma, uygulama ve depolanan dosyalarla başlar. Fax.Plus, uygulamadan sunucuya bağlantılar için TLS kullanır; depolanan belgeler için ise kullanıcı başına benzersiz anahtarla AES-256 şifreleme uygular.
- Güvenlik kontrolleri belgelenmiştir. Alohi'nin Trust Center sayfası, kısıtlı personel erişimini, güvenlik testlerini ve incelemeye sunulan güvence raporlarını açıklar.
- Güvenli işleme her iki uçta da önemlidir. Alıcıları doğrulayın, iki adımlı kimlik doğrulamayı etkinleştirin, belge erişimini sınırlayın ve güvenli bir alım düzenleyin.
- HIPAA iş akışlarının tanımlı bir kurulumu vardır. İmzalı bir BAA ve Advanced Security Controls ile Enterprise planını kullanın; HIPAA kapsamındaki Email-to-Fax için özel @tls.fax.plus adresi kullanılır.
Faksların ele geçirilmesi mümkündür, ancak güvenlik bir faksın nasıl iletildiğine ve nasıl işlendiğine bağlıdır. Fax.Plus, uygulamaları ile sunucuları arasındaki bağlantıları TLS ile korur ve depolanan belgeleri her kullanıcı için benzersiz bir anahtar kullanarak AES-256 ile şifreler. Standart telefon hattı üzerinden faks iletimi uçtan uca şifrelenmez. Bu farklı aşamaları anlamak, belgeleriniz için doğru güvenlik önlemlerini seçmenize yardımcı olur.
Fax.Plus belgelerinizi nasıl korur
Fax.Plus, şifrelemeyi müşteri içeriğine kimlerin erişebileceğine ilişkin kontrollerle birleştirir. Alohi'nin Trust Center sayfası aşağıdaki güvenlik önlemlerini belgelemektedir:
- Şifrelenmiş uygulama bağlantıları. Alohi'nin uygulamaları ile sunucuları arasındaki trafik TLS 1.2 veya üzerini kullanır.
- Şifrelenmiş dosya depolama. Depolanan fakslar, kullanıcı başına benzersiz bir anahtarla AES-256 şifreleme kullanır. Şifreleme anahtarları, şifrelenmiş verilerden ayrı olarak saklanır.
- Kısıtlı personel erişimi. Yetkili mühendislik ve destek personeli, belgelenmiş müşteri talepleri veya olaylara müdahale için faks içeriğine erişebilir. Erişim süreyle sınırlıdır, kayıt altına alınır ve gözden geçirilir.
- Sürekli güvenlik testleri. Alohi, düzenli olarak bağımsız sızma testleri yapar ve dahili güvenlik açığı taramalarını sürekli olarak yürütür.
Bu önlemler uygulama trafiğini, depolanan belgeleri ve hizmete erişimi korur. Aşağıda açıklanan iletim ve belge işleme uygulamalarıyla birlikte çalışır.
Bir faks nasıl iletilir
Fax.Plus uygulaması üzerinden gönderilen giden bir faks genellikle iki aşamadan geçer:
- Cihazınızdan Fax.Plus'a. Belgeyi şifreli bir bağlantı üzerinden yüklersiniz. Hizmet belgeyi saklar ve gönderime hazırlar.
- Fax.Plus'tan alıcıya. Hizmet, alıcının faks numarasını bir telekomünikasyon operatörü üzerinden arar. Hedef bir faks cihazı ya da başka bir faks hizmeti olabilir.
Operatörün telefon bağlantısı, uygulamayla kurulan şifreli bağlantıdan ayrıdır. Bir faksı rotanın bu bölümünde ele geçirmek, örneğin dinlenen bir hat ya da ele geçirilmiş telekomünikasyon altyapısı gibi yollarla iletime erişimi gerektirir. Bu durum, geleneksel faks cihazları da dahil olmak üzere standart telefon faksının bir özelliğidir.
Çalınan bir hesaba ya da başında kimse olmayan bir çıktıya erişim ise farklı bir sorundur. Her iki uçtaki hesapları ve cihazları güvence altına almak, belgeleri gönderimden önce ve teslimattan sonra korumaya yardımcı olur.
Güvenli faks gönderimi için pratik adımlar
- Hassas belgeleri göndermeden önce alıcının numarasını doğrulayın.
- Benzersiz bir parola ve iki adımlı kimlik doğrulama ile hesabınızı koruyun.
- Email-to-Fax için kullanılan posta kutularına erişim de dahil olmak üzere, belgelere erişimi bunlara ihtiyaç duyan kişilerle sınırlayın.
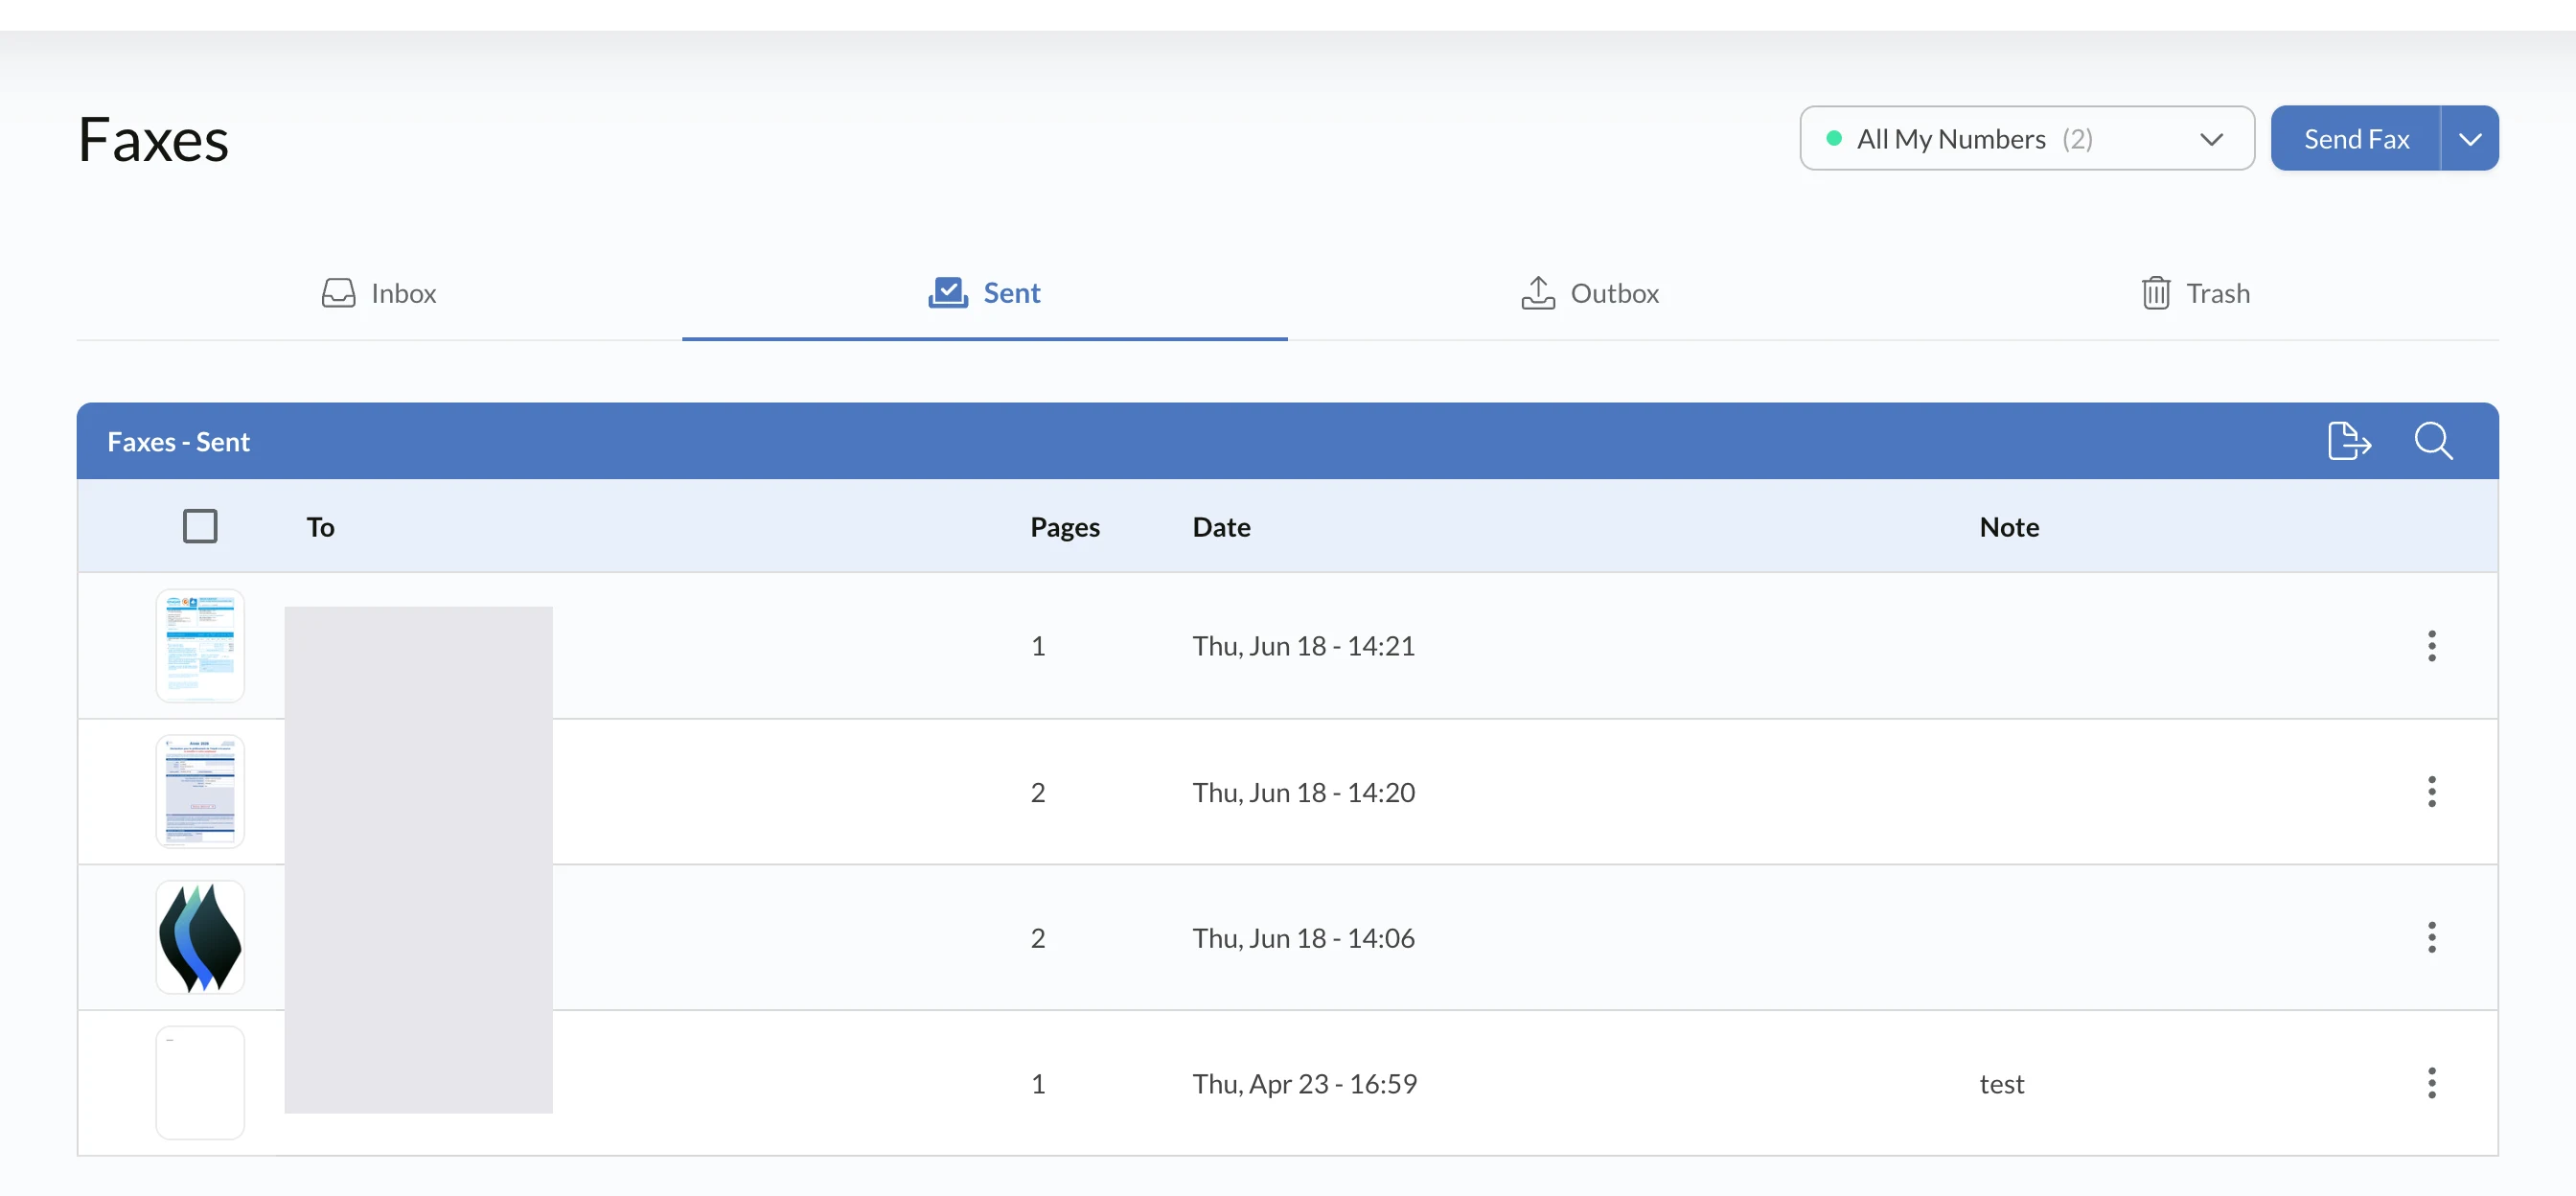
- Hedef, zaman ve iletim durumu için teslimat kayıtlarını kontrol edin.
- Hassas sayfaların vakit kaybetmeden teslim alınması veya uygun şekilde kısıtlanmış bir gelen kutusuna iletilmesi için güvenli teslim alma düzenlemesi yapın.
Bu adımlar yanlış teslimatı ve yetkisiz erişimi önlemeye yardımcı olur. Daha fazla rehberlik için faks gönderirken kişisel bilgilerin nasıl korunacağına bakın.
İnceleyebileceğiniz güvenlik belgeleri
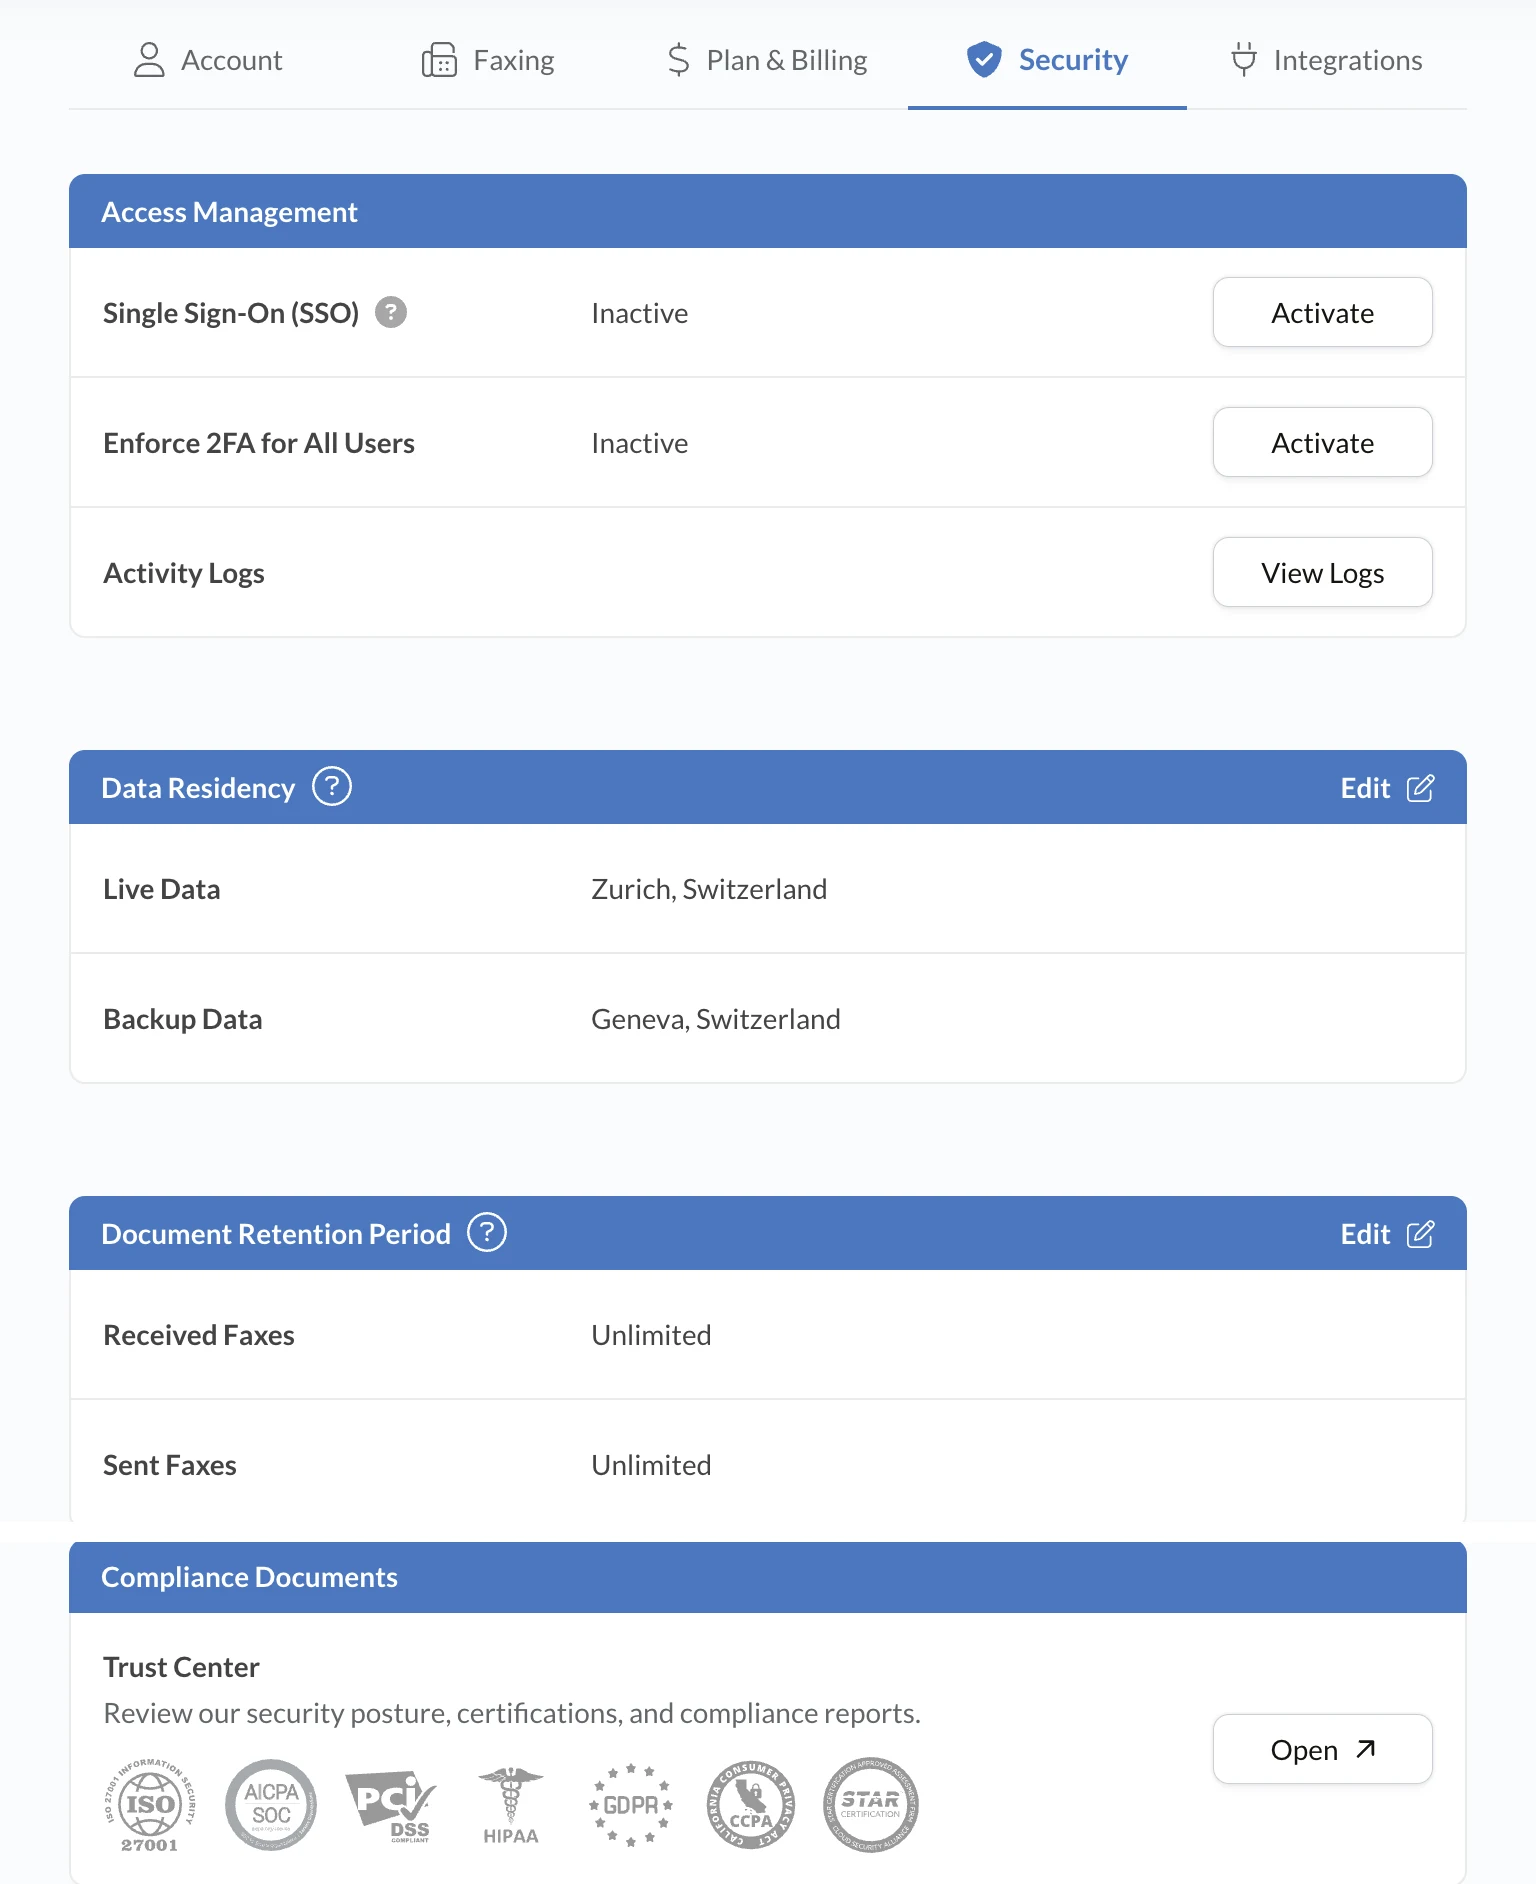
Alohi'nin Trust Center sayfasında ISO/IEC 27001:2022 sertifikası, SOC 2 Type 2 raporu ve güvenlik testi kaynakları listelenir. Sertifika bilgi güvenliği yönetimini ele alırken, SOC 2 raporu değerlendirilen kontrolleri açıklar. SOC 2 raporu ve sızma testi özetleri, talep üzerine gizlilik sözleşmesi (NDA) kapsamında sunulur.
Kontrollerin kapsamını ve kuruluşunuzun gereksinimlerine ne ölçüde uyduğunu incelemek için bu kaynaklardan yararlanın.
HIPAA iş akışları ve Email-to-Fax
Korunan sağlık bilgilerini işleyen sağlık ekipleri için Fax.Plus, imzalı bir Business Associate Agreement (BAA) ve etkinleştirilmiş Advanced Security Controls ile Enterprise planında HIPAA uyumlu iş akışlarını destekler.
HIPAA Email-to-Fax için, e-posta gönderim adımında TLS'yi zorunlu kılan [faxnumber]@tls.fax.plus adresini kullanın. Standart @fax.plus adresi HIPAA kapsamı dışındaki kullanım içindir. Bu kurulumun bir parçası olarak gönderen posta kutusuna uygun erişim kontrolleri uygulayın.
Fax.Plus Enterprise planını keşfedin ve ekibiniz için iş akışını yapılandırmak üzere Trust Center'ın kurulum rehberini inceleyin.
SSS
Faks, e-postadan daha güvenli midir?

Her iki yöntemin güvenliği de yapılandırmasına ve belgelerin nasıl ele alındığına bağlıdır. Yararlı bir karşılaştırma için şifrelemeyi, hesap erişimini, alıcı doğrulamasını ve depolamayı inceleyin. Fax.Plus, uygulama ile sunucu arasında şifreli bağlantılar ve şifreli dosya depolama sağlar; e-posta korumaları ise sağlayıcıya ve kuruluma göre değişir. Kontrolleri belgelerinizin ve uyumluluk gereksinimlerinizin ihtiyaçlarını karşılayan iş akışını seçin.
Fax.Plus güvenlik kontrollerini nereden doğrulayabilirim?
Alohi Trust Center, şifreleme, personel erişimi, güvenlik testleri ve uyumlulukla ilgili herkese açık bilgiler sunar. Ayrıca Alohi'nin ISO/IEC 27001:2022 sertifikasını ve SOC 2 Type 2 raporunu listeler. Belgelenmiş kontrolleri kuruluşunuzun gereksinimlerine göre değerlendirmek için SOC 2 raporuna ve sızma testi özetlerine gizlilik sözleşmesi (NDA) kapsamında erişim talep edebilirsiniz.
Faks gönderirken hassas belgeleri nasıl koruyabilirim?
Alıcının faks numarasını doğrulayın, iki adımlı kimlik doğrulamayı etkinleştirin, benzersiz bir parola kullanın ve belgelere ve bağlı posta kutularına erişimi sınırlayın. Teslimat kayıtlarını kontrol edin ve faksın amaçlanan alıcı tarafından güvenli bir şekilde teslim alınmasını veya erişilmesini sağlayın. Korunan sağlık bilgileri için imzalı bir BAA ve Advanced Security Controls ile Fax.Plus Enterprise kullanın. HIPAA Email-to-Fax gönderimlerinde özel @tls.fax.plus adresi kullanılır.




Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
İsviçre Konfederasyonu
Innosuisse - İsviçre İnovasyon Ajansı




