


fax 会被截获吗?fax 安全的工作原理
了解 fax 安全的工作原理、Fax.Plus 如何保护您的文档,以及从上传到送达各环节中哪些安全措施至关重要。


- 保护始于应用和已存储的文件。Fax.Plus 对应用与服务器之间的连接使用 TLS,并对已存储的文档采用 AES-256 加密,每位用户使用唯一的密钥。
- 安全控制措施均有文档记录。Alohi 的 Trust Center 说明了受限的员工访问、安全测试,以及可供查阅的鉴证报告。
- 收发两端的安全处理同样重要。请核实收件人、启用双重身份验证、限制文档访问权限,并安排安全的接收方式。
- HIPAA 工作流程有明确的设置要求。请使用 Enterprise 套餐,并签署 BAA、启用 Advanced Security Controls;HIPAA Email-to-Fax 使用专用的 @tls.fax.plus 地址。
fax 有可能被截获,但安全性取决于 fax 的传输和处理方式。Fax.Plus 使用 TLS 保护其应用与服务器之间的连接,并使用 AES-256 加密已存储的文档,每位用户使用唯一的密钥。标准电话 fax 传输并非端到端加密。了解这些不同的环节,有助于您为文档选择合适的安全措施。
Fax.Plus 如何保护您的文档
Fax.Plus 将加密与客户内容访问控制相结合。Alohi 的 Trust Center 记录了以下安全措施:
- 加密的应用连接。Alohi 应用与服务器之间的流量使用 TLS 1.2 或更高版本。
- 加密的文件存储。已存储的 fax 使用 AES-256 加密,每位用户使用唯一的密钥。加密密钥与加密数据分开保存。
- 受限的员工访问。获得授权的工程和支持人员可能会因有据可查的客户请求或事件响应而访问 fax 内容。访问有时间限制,并会被记录和审查。
- 持续的安全测试。Alohi 定期开展独立渗透测试,并持续进行内部漏洞扫描。
这些措施保护应用流量、已存储的文档以及对服务的访问。它们与下文所述的传输和文档处理实践相互配合。
fax 的传输路径
通过 Fax.Plus 应用发送的 fax 通常分为两个阶段:
- 从您的设备到 Fax.Plus。您通过加密连接上传文档。服务会存储该文档,并为发送做好准备。
- 从 Fax.Plus 到收件人。服务通过电信运营商拨打收件人的 fax 号码。目的地可能是 fax 机,也可能是另一项 fax 服务。
运营商的电话连接与连接应用的加密连接是相互独立的。要在这一段线路上截获 fax,需要能够接触到传输内容,例如通过被搭线的线路或被攻破的电信基础设施。这是标准电话 fax(包括传统 fax 机)的固有特性。
账户被盗或打印件无人看管则是另一类问题。保护好两端的账户和设备,有助于在发送前和送达后保护文档安全。
安全发送 fax 的实用步骤
- 发送敏感文档前,请核实收件人的号码。
- 使用唯一密码和双重身份验证来保护您的账户。
- 限制文档访问权限,仅限有需要的人员访问,包括对用于 Email-to-Fax 的任何邮箱的访问。
- 检查送达记录,确认目的地、时间和传输状态。
- 安排安全接收,确保敏感页面被及时取走,或送达访问权限受到适当限制的收件箱。
这些步骤有助于防止误发和未经授权的访问。如需更多指导,请参阅如何在发送 fax 时保护个人信息。
可供您查阅的安全文档
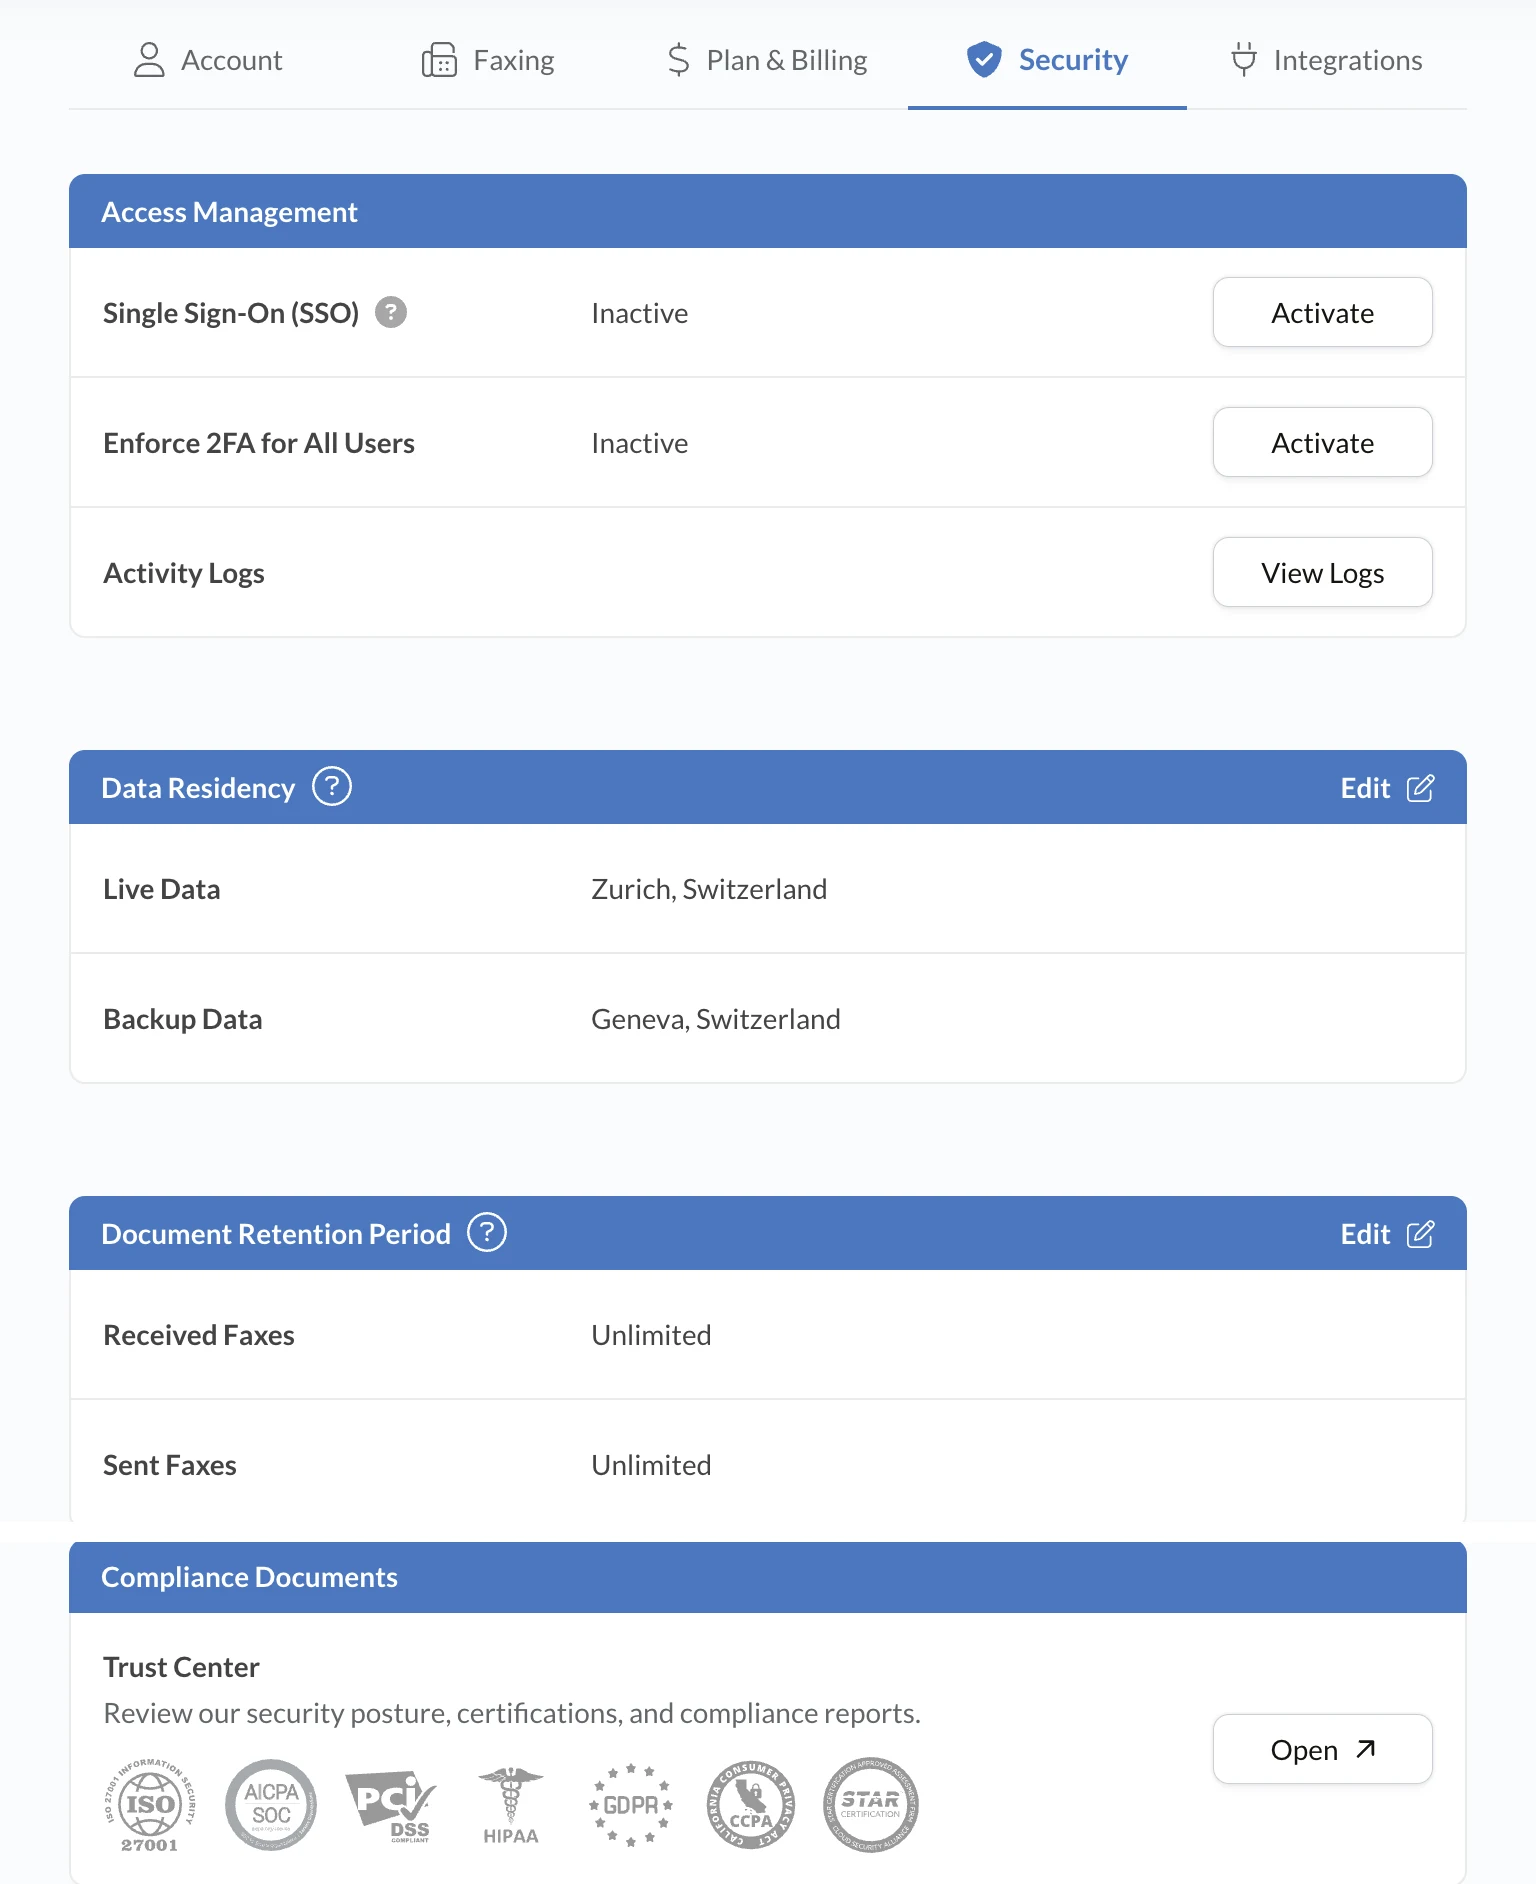
Alohi 的 Trust Center 列出了其 ISO/IEC 27001:2022 认证、SOC 2 Type 2 报告以及安全测试资源。该认证涉及信息安全管理,而 SOC 2 报告则说明了经评估的控制措施。SOC 2 报告和渗透测试摘要可在签署保密协议(NDA)后应要求提供。
请利用这些资源,了解各项控制措施的范围,以及它们如何契合贵组织的要求。
HIPAA 工作流程与 Email-to-Fax
对于处理受保护健康信息的医疗团队,Fax.Plus 在 Enterprise 套餐上支持符合 HIPAA 要求的工作流程,前提是已签署 Business Associate Agreement (BAA) 并启用 Advanced Security Controls。
对于 HIPAA Email-to-Fax,请使用 [faxnumber]@tls.fax.plus,它会在邮件提交环节强制使用 TLS。标准的 @fax.plus 地址适用于非 HIPAA 场景。作为此设置的一部分,请对发送邮箱采取适当的访问控制。
了解 Fax.Plus Enterprise,并查阅 Trust Center 的设置指南,为您的团队配置该工作流程。
常见问题
fax 比电子邮件更安全吗?

两种方式的安全性都取决于其配置以及文档的处理方式。要进行有效比较,请审视加密、账户访问、收件人核实和存储等方面。Fax.Plus 提供应用到服务器的加密连接和加密文件存储,而电子邮件的保护措施则因服务商和设置而异。请选择其控制措施能满足您的文档和合规要求的工作流程。
我可以在哪里核实 Fax.Plus 的安全控制措施?
Alohi Trust Center 提供有关加密、员工访问、安全测试和合规性的公开信息,同时列出了 Alohi 的 ISO/IEC 27001:2022 证书和 SOC 2 Type 2 报告。您可以在签署保密协议(NDA)后申请查阅 SOC 2 报告和渗透测试摘要,以对照贵组织的要求评估已记录的控制措施。
发送 fax 时如何保护敏感文档?
请核实收件人的 fax 号码,启用双重身份验证,使用唯一密码,并限制对文档和所关联邮箱的访问。检查送达记录,并安排预期收件人安全地取走或查看 fax。对于受保护健康信息,请使用 Fax.Plus Enterprise,并签署 BAA、启用 Advanced Security Controls。HIPAA Email-to-Fax 提交使用专用的 @tls.fax.plus 地址。




Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
瑞士联邦
Innosuisse - 瑞士创新署




