


¿Se pueden interceptar los faxes? Cómo funciona la seguridad del fax
Descubra cómo funciona la seguridad del fax, cómo Fax.Plus protege sus documentos y qué medidas de protección son importantes desde la carga hasta la entrega.


- La protección comienza con la aplicación y los archivos almacenados. Fax.Plus utiliza TLS en las conexiones entre la aplicación y el servidor, y cifrado AES-256 con una clave única por usuario para los documentos almacenados.
- Los controles de seguridad están documentados. El Trust Center de Alohi explica el acceso restringido del personal, las pruebas de seguridad y los informes de garantía disponibles para su revisión.
- Una gestión segura es importante en ambos extremos. Verifique a los destinatarios, active la autenticación de dos factores, limite el acceso a los documentos y asegúrese de que el destinatario previsto recoja el fax.
- Los flujos de trabajo conformes con HIPAA requieren una configuración definida. Utilice Enterprise con un BAA firmado y Advanced Security Controls; el Email-to-Fax conforme con HIPAA utiliza la dirección dedicada @tls.fax.plus.
La interceptación de faxes es posible, pero la seguridad depende de cómo se transmita y se gestione un fax. Fax.Plus protege con TLS las conexiones entre sus aplicaciones y sus servidores, y cifra los documentos almacenados con AES-256, utilizando una clave única para cada usuario. La transmisión de fax por línea telefónica estándar no cuenta con cifrado de extremo a extremo. Comprender estas diferentes etapas le ayudará a elegir las medidas de protección adecuadas para sus documentos.
Cómo protege Fax.Plus sus documentos
Fax.Plus combina el cifrado con controles sobre quién puede acceder al contenido de los clientes. El Trust Center de Alohi documenta las siguientes medidas de protección:
- Conexiones de aplicación cifradas. El tráfico entre las aplicaciones de Alohi y los servidores utiliza TLS 1.2 o superior.
- Almacenamiento de archivos cifrado. Los faxes almacenados utilizan cifrado AES-256 con una clave única por usuario. Las claves de cifrado se guardan por separado de los datos cifrados.
- Acceso restringido del personal. El personal autorizado de ingeniería y de soporte puede acceder al contenido de los faxes para atender solicitudes documentadas de los clientes o responder a incidentes. El acceso tiene una duración limitada, se registra y se revisa.
- Pruebas de seguridad continuas. Alohi realiza periódicamente pruebas de penetración independientes y análisis internos continuos de vulnerabilidades.
Estas medidas protegen el tráfico de la aplicación, los documentos almacenados y el acceso al servicio. Funcionan junto con las prácticas de transmisión y de gestión de documentos que se describen a continuación.
Cómo viaja un fax
Un fax saliente enviado a través de una aplicación de Fax.Plus suele seguir dos etapas:
- De su dispositivo a Fax.Plus. Usted sube el documento mediante una conexión cifrada. El servicio lo almacena y lo prepara para el envío.
- De Fax.Plus al destinatario. El servicio marca el número de fax del destinatario a través de un operador de telecomunicaciones. El destino puede ser una máquina de fax u otro servicio de fax.
La conexión telefónica del operador es independiente de la conexión cifrada con la aplicación. Interceptar un fax en ese tramo de la ruta requeriría acceso a la transmisión, por ejemplo mediante una línea intervenida o una infraestructura de telecomunicaciones comprometida. Esto es una característica del envío de fax por línea telefónica estándar, incluidas las máquinas de fax tradicionales.
El acceso a una cuenta robada o a una copia impresa desatendida es un problema distinto. Proteger las cuentas y los dispositivos en cada extremo ayuda a resguardar los documentos antes del envío y después de la entrega.
Pasos prácticos para enviar faxes de forma segura
- Verifique el número del destinatario antes de enviar documentos confidenciales.
- Proteja su cuenta con una contraseña única y autenticación de dos factores.
- Limite el acceso a los documentos a las personas que lo necesiten, incluido el acceso a cualquier buzón de correo utilizado para Email-to-Fax.
- Compruebe los registros de entrega para consultar el destino, la hora y el estado de la transmisión.
- Organice una recepción segura para que las páginas confidenciales se recojan sin demora o se entreguen en una bandeja de entrada con el acceso debidamente restringido.
Estos pasos ayudan a evitar entregas erróneas y accesos no autorizados. Para obtener más orientación, consulte cómo proteger la información personal al enviar faxes.
Documentación de seguridad que puede consultar
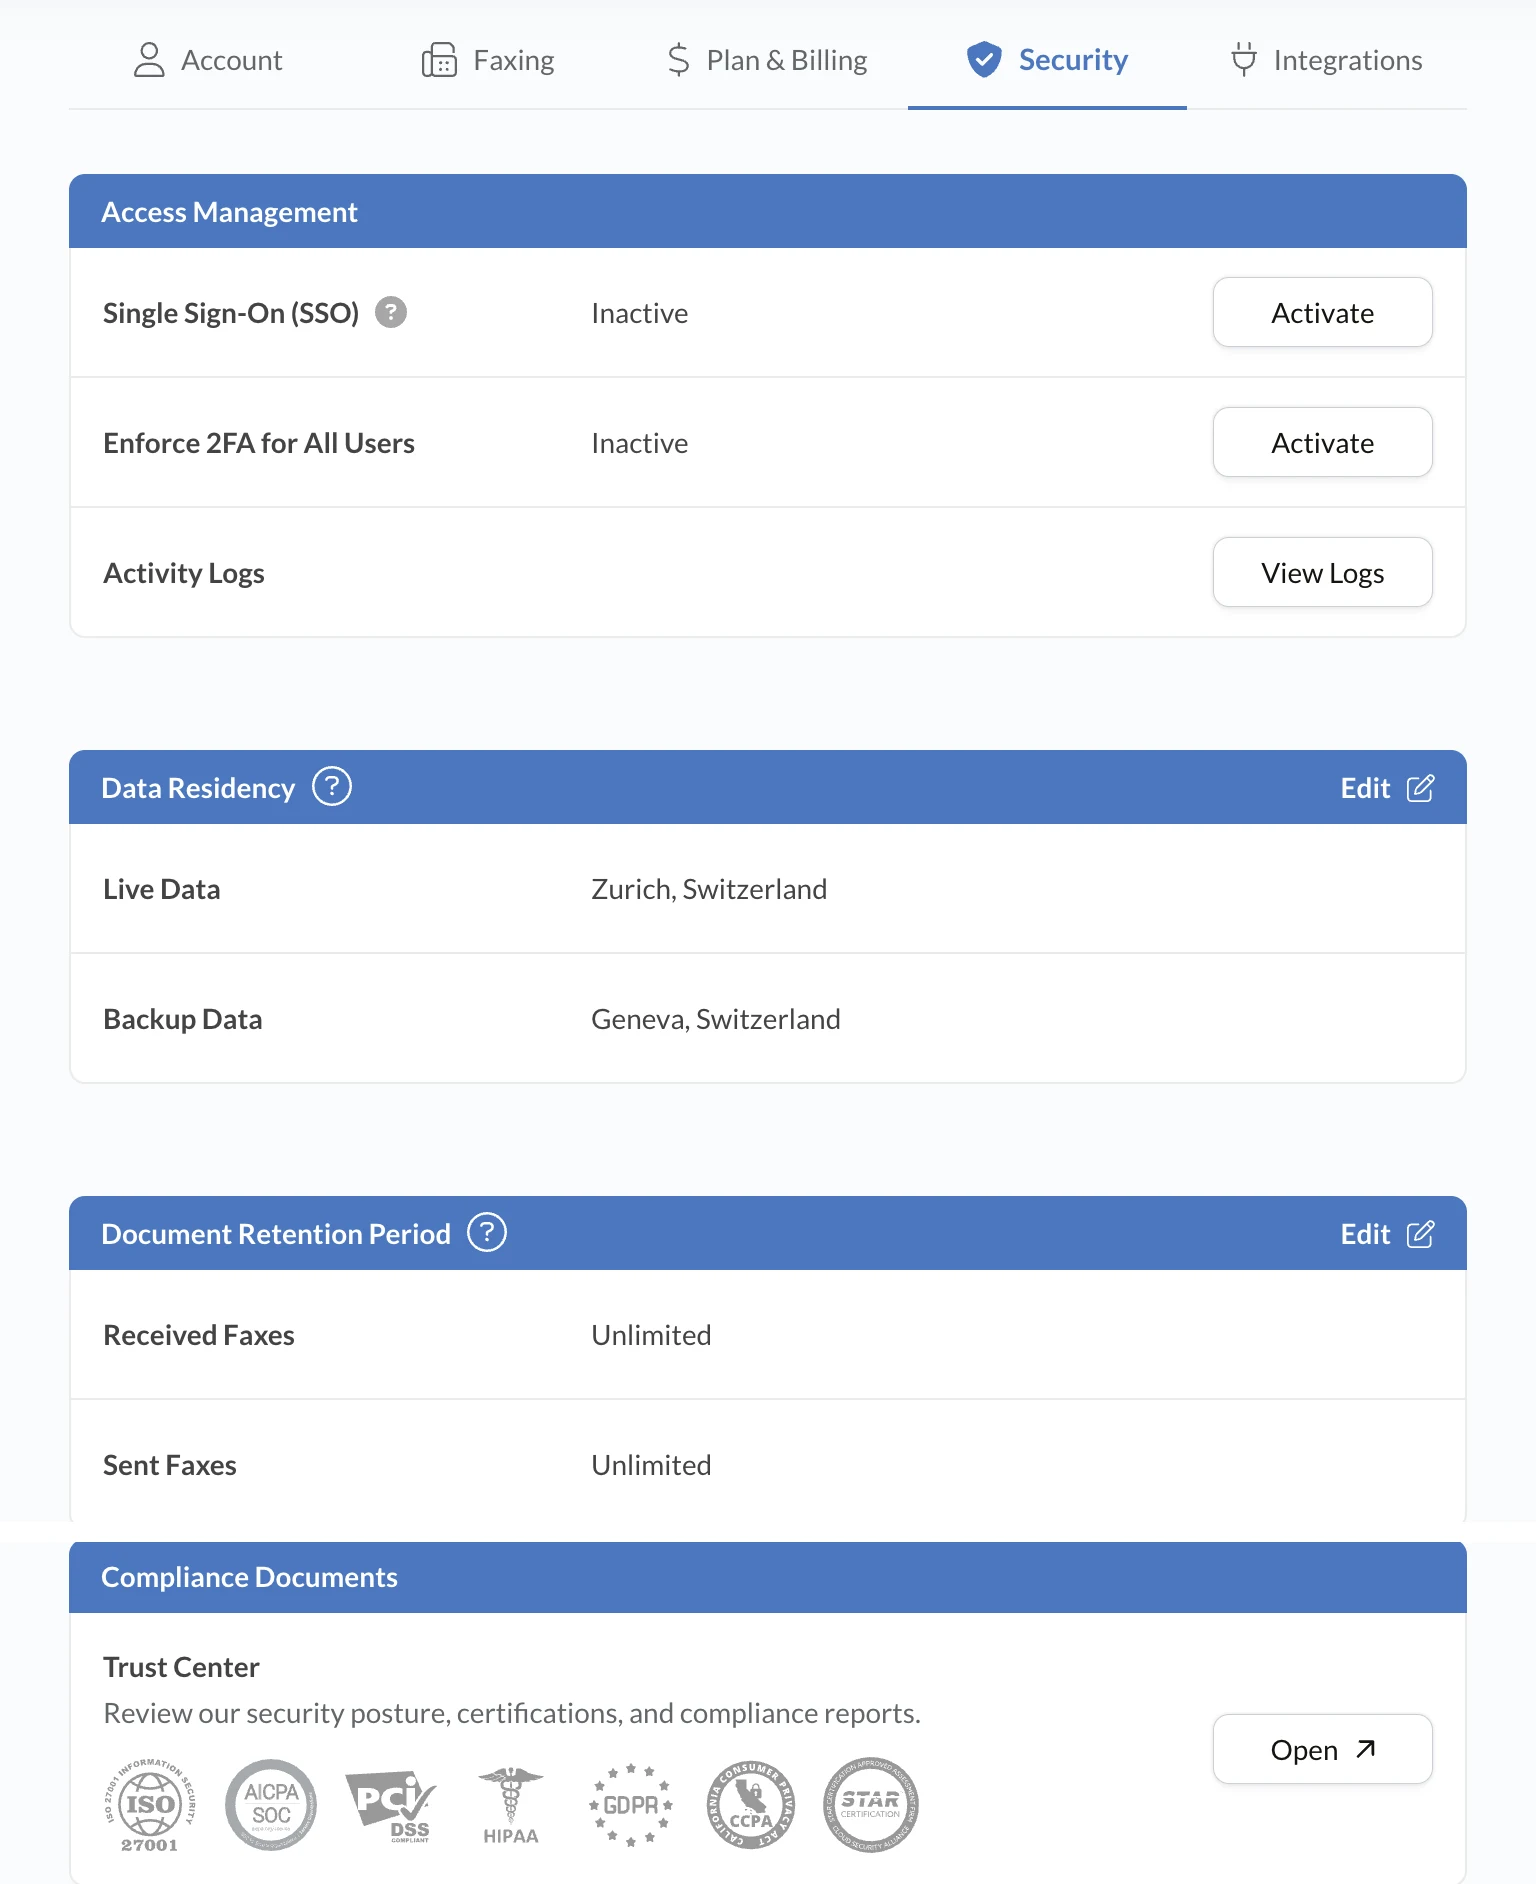
El Trust Center de Alohi enumera su certificación ISO/IEC 27001:2022, su informe SOC 2 Type 2 y recursos de pruebas de seguridad. El certificado se refiere a la gestión de la seguridad de la información, mientras que el informe SOC 2 describe los controles evaluados. El informe SOC 2 y los resúmenes de las pruebas de penetración están disponibles bajo solicitud y con un acuerdo de confidencialidad (NDA).
Utilice estos recursos para revisar el alcance de los controles y cómo se ajustan a los requisitos de su organización.
Flujos de trabajo HIPAA y Email-to-Fax
Para los equipos sanitarios que manejan información de salud protegida, Fax.Plus admite flujos de trabajo conformes con HIPAA en el plan Enterprise con un Business Associate Agreement (BAA) firmado y Advanced Security Controls habilitados.
Para Email-to-Fax conforme con HIPAA, utilice [faxnumber]@tls.fax.plus, que aplica TLS en el paso de envío del correo electrónico. La dirección estándar @fax.plus está destinada a un uso no sujeto a HIPAA. Aplique los controles de acceso adecuados al buzón de envío como parte de esta configuración.
Explore Fax.Plus Enterprise y consulte la guía de configuración del Trust Center para configurar el flujo de trabajo de su equipo.
Preguntas frecuentes
¿Es el fax más seguro que el correo electrónico?

La seguridad de cada método depende de su configuración y de cómo se manejen los documentos. Para una comparación útil, revise el cifrado, el acceso a las cuentas, la verificación del destinatario y el almacenamiento. Fax.Plus ofrece conexiones cifradas entre la aplicación y el servidor, así como almacenamiento de archivos cifrado, mientras que las protecciones del correo electrónico varían según el proveedor y la configuración. Elija el flujo de trabajo cuyos controles satisfagan los requisitos de sus documentos y de cumplimiento normativo.
¿Dónde puedo verificar los controles de seguridad de Fax.Plus?
El Trust Center de Alohi ofrece información pública sobre cifrado, acceso del personal, pruebas de seguridad y cumplimiento normativo. También enumera el certificado ISO/IEC 27001:2022 de Alohi y su informe SOC 2 Type 2. Puede solicitar acceso al informe SOC 2 y a los resúmenes de las pruebas de penetración bajo un acuerdo de confidencialidad (NDA) para evaluar los controles documentados frente a los requisitos de su organización.
¿Cómo puedo proteger los documentos confidenciales al enviar faxes?
Verifique el número de fax del destinatario, active la autenticación de dos factores, utilice una contraseña única y limite el acceso a los documentos y a los buzones de correo conectados. Compruebe los registros de entrega y asegúrese de que el destinatario previsto recoja o consulte el fax de forma segura. Para información de salud protegida, utilice Fax.Plus Enterprise con un BAA firmado y Advanced Security Controls. Los envíos de Email-to-Fax conformes con HIPAA utilizan la dirección dedicada @tls.fax.plus.




Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Confederación Suiza
Innosuisse - Agencia Suiza de Innovación




