


Les fax peuvent-ils être interceptés ? Comment fonctionne la sécurité des fax
Découvrez comment fonctionne la sécurité des fax, comment Fax.Plus protège vos documents et quelles protections comptent, du téléversement à la remise.


- La protection commence avec l'application et les fichiers stockés. Fax.Plus utilise TLS pour les connexions entre l'application et les serveurs, et le chiffrement AES-256 avec une clé unique par utilisateur pour les documents stockés.
- Les mesures de sécurité sont documentées. Le Trust Center d'Alohi présente l'accès restreint du personnel, les tests de sécurité et les rapports d'assurance disponibles pour consultation.
- Une manipulation sécurisée est essentielle des deux côtés. Vérifiez les destinataires, activez l'authentification à deux facteurs, limitez l'accès aux documents et prévoyez une réception sécurisée.
- Les workflows HIPAA reposent sur une configuration précise. Utilisez Enterprise avec un BAA signé et Advanced Security Controls ; l'email-to-fax HIPAA passe par l'adresse dédiée @tls.fax.plus.
L'interception d'un fax est possible, mais la sécurité dépend de la manière dont il est transmis et traité. Fax.Plus protège les connexions entre ses applications et ses serveurs avec TLS et chiffre les documents stockés avec AES-256, à l'aide d'une clé unique pour chaque utilisateur. La transmission de fax par ligne téléphonique standard n'est pas chiffrée de bout en bout. Comprendre ces différentes étapes vous aide à choisir les bonnes protections pour vos documents.
Comment Fax.Plus protège vos documents
Fax.Plus associe le chiffrement à des contrôles sur les personnes pouvant accéder au contenu des clients. Le Trust Center d'Alohi documente les protections suivantes :
- Connexions d'application chiffrées. Le trafic entre les applications d'Alohi et ses serveurs utilise TLS 1.2 ou une version supérieure.
- Stockage de fichiers chiffré. Les fax stockés sont chiffrés avec AES-256, avec une clé unique par utilisateur. Les clés de chiffrement sont conservées séparément des données chiffrées.
- Accès restreint du personnel. Les membres autorisés des équipes d'ingénierie et d'assistance peuvent accéder au contenu d'un fax pour répondre à une demande documentée d'un client ou gérer un incident. L'accès est limité dans le temps, journalisé et contrôlé.
- Tests de sécurité continus. Alohi réalise régulièrement des tests d'intrusion indépendants et analyse en continu ses vulnérabilités en interne.
Ces mesures protègent le trafic de l'application, les documents stockés et l'accès au service. Elles s'ajoutent aux pratiques de transmission et de gestion des documents décrites ci-dessous.
Le parcours d'un fax
Un fax sortant envoyé depuis une application Fax.Plus suit généralement deux étapes :
- De votre appareil vers Fax.Plus. Vous importez le document via une connexion chiffrée. Le service le stocke et le prépare pour l'envoi.
- De Fax.Plus vers le destinataire. Le service compose le numéro de fax du destinataire via un opérateur télécom. La destination peut être un appareil de fax ou un autre service de fax.
La connexion téléphonique de l'opérateur est distincte de la connexion chiffrée avec l'application. Pour intercepter un fax sur cette partie du trajet, il faudrait avoir accès à la transmission, par exemple via une ligne sur écoute ou une infrastructure télécom compromise. Il s'agit d'une caractéristique du fax téléphonique standard, y compris des appareils de fax traditionnels.
L'accès à un compte volé ou à une impression laissée sans surveillance relève d'un autre problème. Sécuriser les comptes et les appareils à chaque extrémité contribue à protéger les documents avant l'envoi et après la réception.
Mesures pratiques pour faxer en toute sécurité
- Vérifiez le numéro du destinataire avant d'envoyer des documents sensibles.
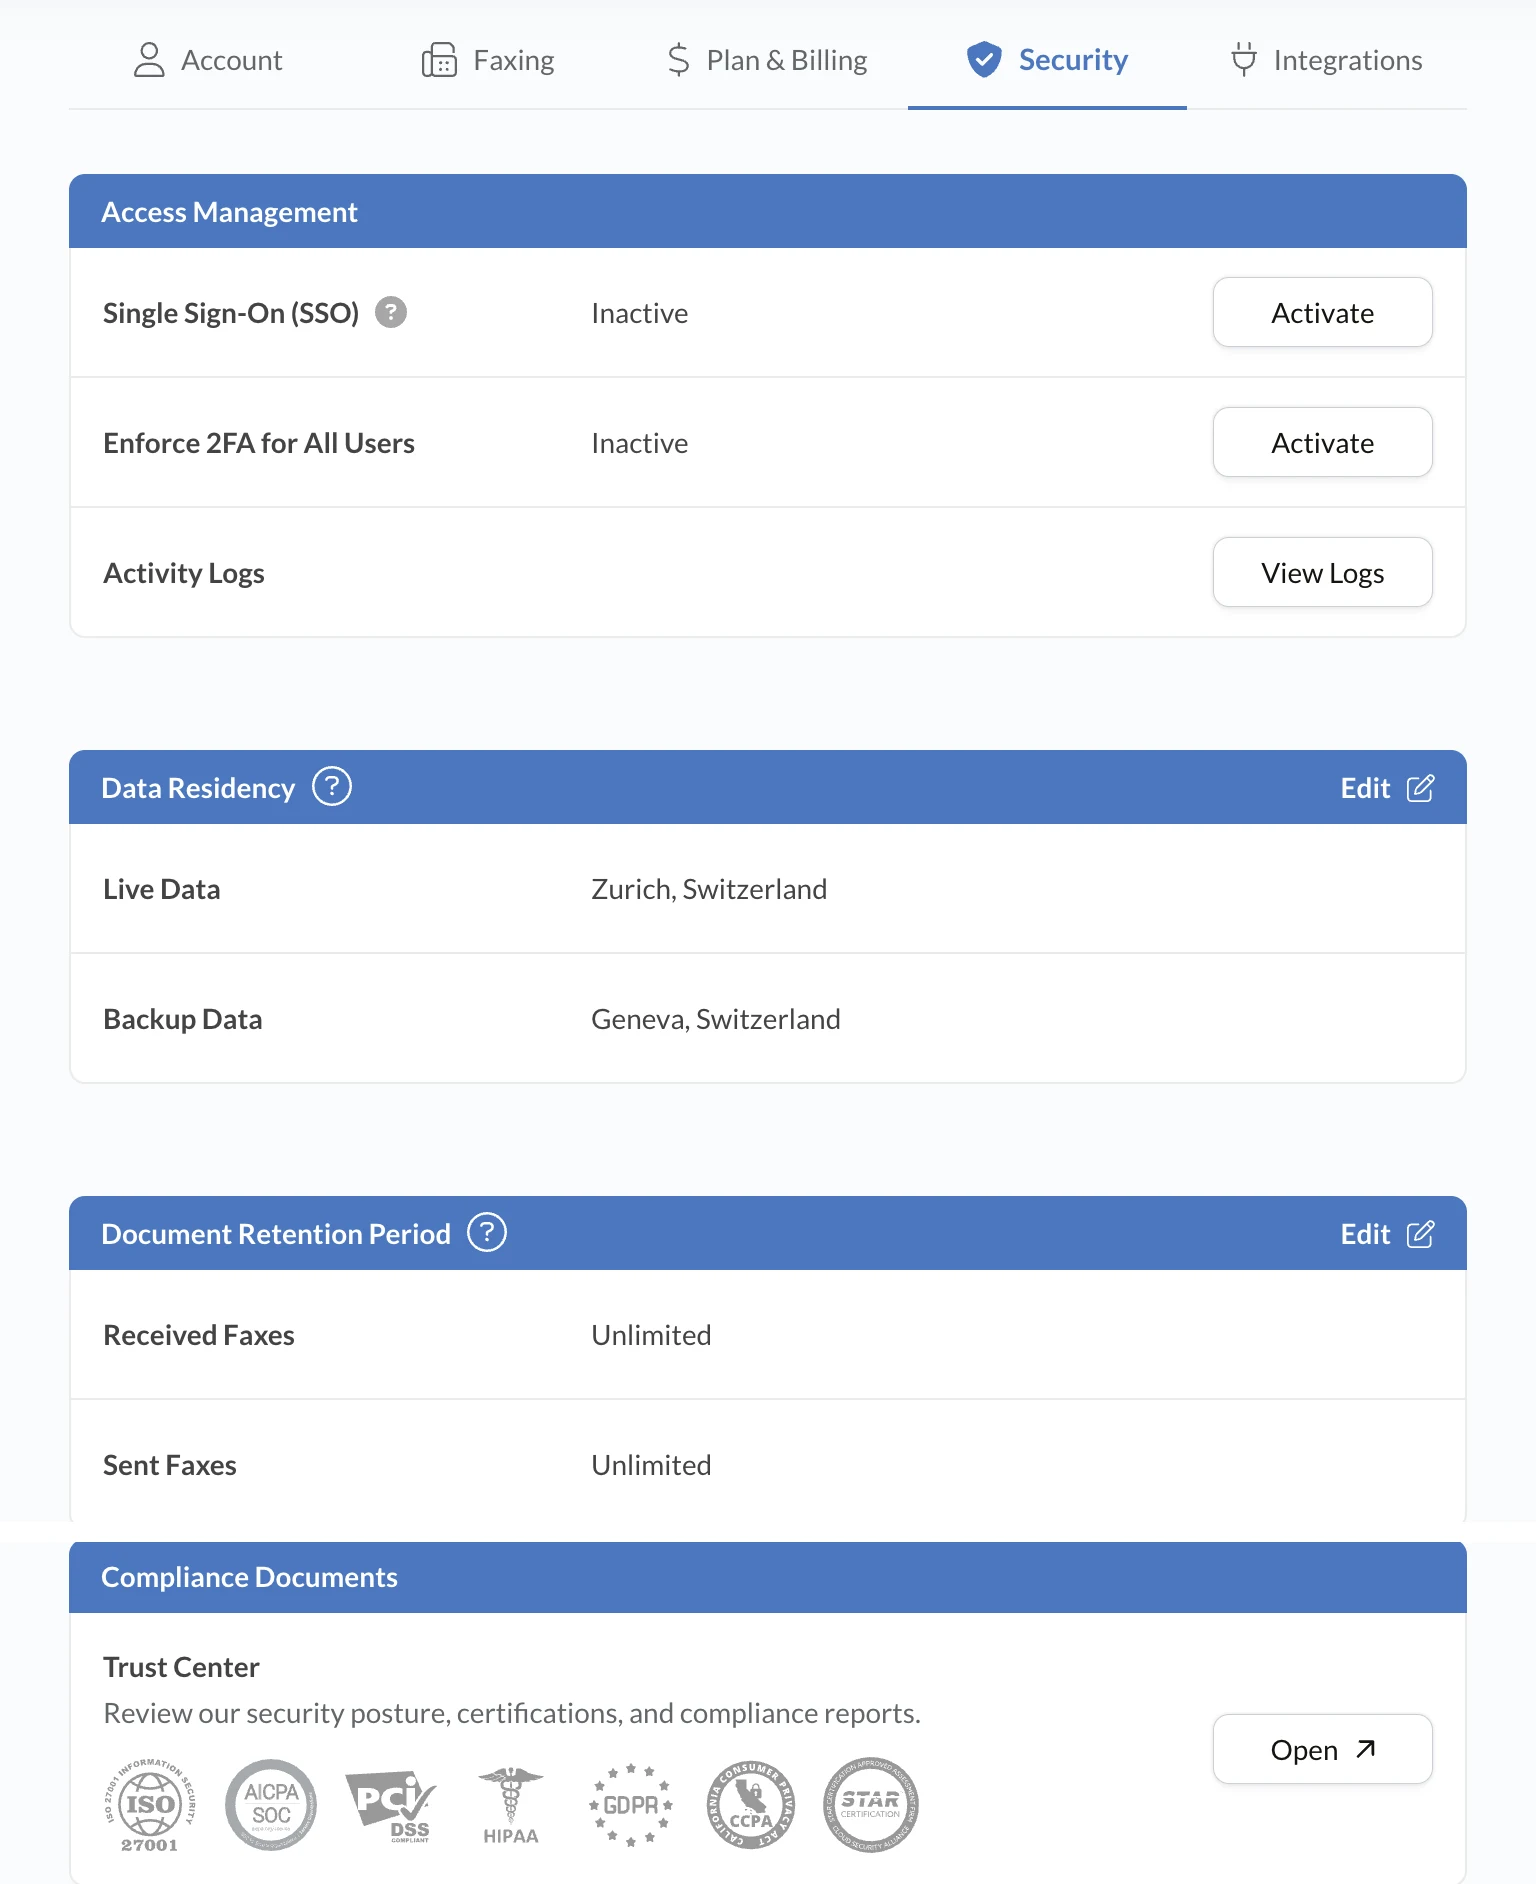
- Protégez votre compte avec un mot de passe unique et l'authentification à deux facteurs.
- Limitez l'accès aux documents aux personnes qui en ont besoin, y compris l'accès à toute boîte mail utilisée pour l'email-to-fax.
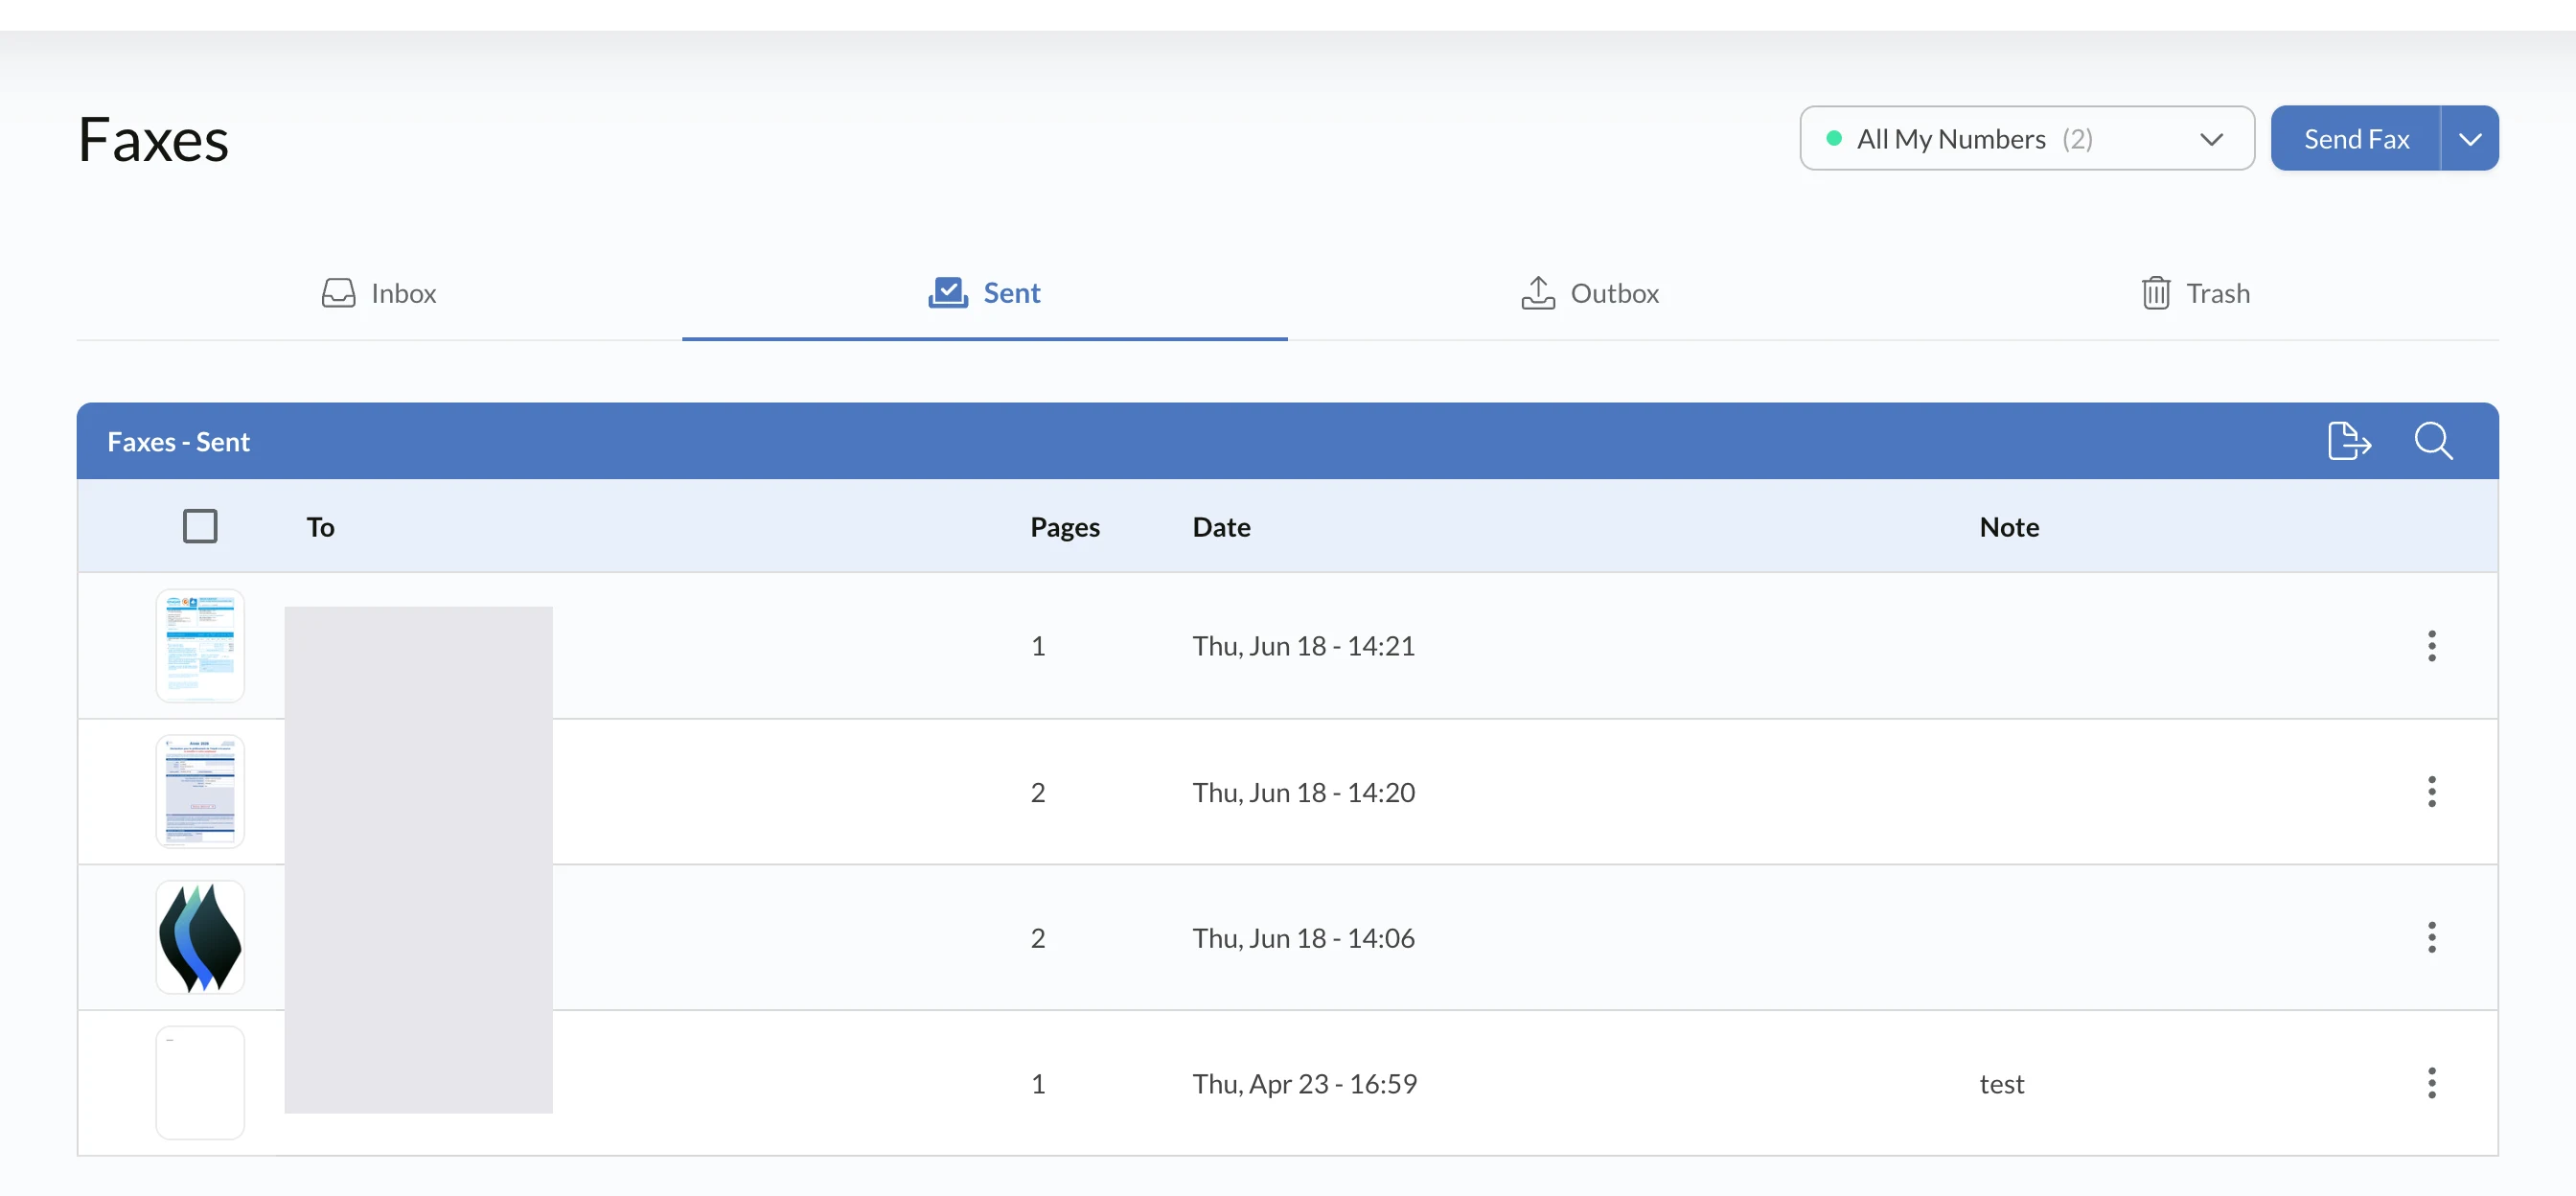
- Consultez les journaux de livraison pour vérifier la destination, l'heure et l'état de la transmission.
- Organisez une réception sécurisée afin que les pages sensibles soient récupérées rapidement ou remises dans une boîte de réception dont l'accès est correctement restreint.
Ces mesures aident à prévenir les erreurs de livraison et les accès non autorisés. Pour en savoir plus, consultez comment protéger les informations personnelles lors de l'envoi de fax.
Documentation de sécurité à consulter
Le Trust Center d'Alohi présente sa certification ISO/IEC 27001:2022, son rapport SOC 2 Type 2 et des ressources sur les tests de sécurité. Le certificat porte sur le management de la sécurité de l'information, tandis que le rapport SOC 2 décrit les contrôles évalués. Le rapport SOC 2 et les synthèses des tests d'intrusion sont disponibles sur demande, sous NDA.
Ces ressources vous permettent d'examiner la portée des contrôles et de vérifier leur adéquation avec les exigences de votre organisation.
Workflows HIPAA et email-to-fax
Pour les équipes de santé qui manipulent des informations de santé protégées, Fax.Plus prend en charge des workflows conformes à HIPAA avec le plan Enterprise, un Business Associate Agreement (BAA) signé et les Advanced Security Controls activés.
Pour l'email-to-fax conforme à HIPAA, utilisez [faxnumber]@tls.fax.plus, qui impose TLS lors de l'envoi de l'email. L'adresse standard @fax.plus est destinée à un usage hors HIPAA. Appliquez des contrôles d'accès adaptés à la boîte mail d'envoi dans le cadre de cette configuration.
Découvrez Fax.Plus Enterprise et consultez les instructions de configuration du Trust Center pour mettre en place le workflow adapté à votre équipe.
FAQ
Le fax est-il plus sécurisé que l'email ?

La sécurité de chaque méthode dépend de sa configuration et de la manière dont les documents sont traités. Pour comparer utilement les deux, examinez le chiffrement, l'accès aux comptes, la vérification du destinataire et le stockage. Fax.Plus propose des connexions chiffrées entre l'application et les serveurs ainsi qu'un stockage chiffré des fichiers, alors que les protections de l'email varient selon le fournisseur et la configuration. Choisissez le workflow dont les contrôles répondent aux exigences de vos documents et de votre conformité.
Où puis-je vérifier les contrôles de sécurité de Fax.Plus ?
Le Trust Center d'Alohi fournit des informations publiques sur le chiffrement, l'accès du personnel, les tests de sécurité et la conformité. Il présente également le certificat ISO/IEC 27001:2022 d'Alohi et son rapport SOC 2 Type 2. Vous pouvez demander l'accès au rapport SOC 2 et aux synthèses des tests d'intrusion sous NDA afin d'évaluer les contrôles documentés au regard des exigences de votre organisation.
Comment protéger des documents sensibles lors d'un envoi par fax ?
Vérifiez le numéro de fax du destinataire, activez l'authentification à deux facteurs, utilisez un mot de passe unique et limitez l'accès aux documents et aux boîtes mail connectées. Consultez les journaux de livraison et faites en sorte que le destinataire prévu récupère ou consulte le fax de manière sécurisée. Pour les informations de santé protégées, utilisez Fax.Plus Enterprise avec un BAA signé et les Advanced Security Controls. Les envois email-to-fax conformes à HIPAA utilisent l'adresse dédiée @tls.fax.plus.




Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Confédération suisse
Innosuisse - Agence suisse pour l'encouragement de l'innovation




