


I fax possono essere intercettati? Come funziona la sicurezza dei fax
Scopri come funziona la sicurezza dei fax, come Fax.Plus protegge i tuoi documenti e quali misure di protezione contano dal caricamento alla consegna.


- La protezione inizia dall'app e dai file archiviati. Fax.Plus utilizza TLS per le connessioni tra app e server e la crittografia AES-256 con una chiave univoca per ogni utente per i documenti archiviati.
- I controlli di sicurezza sono documentati. Il Trust Center di Alohi illustra l'accesso limitato del personale, i test di sicurezza e i report di verifica disponibili per la consultazione.
- Una gestione sicura è importante a entrambe le estremità. Verifica i destinatari, attiva l'autenticazione a due fattori, limita l'accesso ai documenti e organizza una ricezione sicura.
- I flussi di lavoro HIPAA richiedono una configurazione definita. Utilizza Enterprise con un BAA firmato e Advanced Security Controls; l'Email-to-Fax HIPAA usa l'indirizzo dedicato @tls.fax.plus.
L'intercettazione dei fax è possibile, ma la sicurezza dipende da come un fax viene trasmesso e gestito. Fax.Plus protegge con TLS le connessioni tra le proprie applicazioni e i server e cripta i documenti archiviati con AES-256, usando una chiave univoca per ogni utente. La trasmissione fax standard tramite linea telefonica non è crittografata end-to-end. Comprendere queste diverse fasi aiuta a scegliere le giuste misure di protezione per i tuoi documenti.
Come Fax.Plus protegge i tuoi documenti
Fax.Plus combina la crittografia con controlli su chi può accedere ai contenuti dei clienti. Il Trust Center di Alohi documenta le seguenti misure di protezione:
- Connessioni delle applicazioni crittografate. Il traffico tra le applicazioni di Alohi e i server utilizza TLS 1.2 o versioni successive.
- Archiviazione dei file crittografata. I fax archiviati utilizzano la crittografia AES-256 con una chiave univoca per ogni utente. Le chiavi di crittografia sono conservate separatamente dai dati crittografati.
- Accesso limitato del personale. Il personale autorizzato di ingegneria e assistenza può accedere ai contenuti dei fax per richieste documentate dei clienti o per la gestione di incidenti. L'accesso è limitato nel tempo, registrato e sottoposto a revisione.
- Test di sicurezza continui. Alohi esegue periodicamente penetration test indipendenti e scansioni interne continue delle vulnerabilità.
Queste misure proteggono il traffico delle applicazioni, i documenti archiviati e l'accesso al servizio. Operano insieme alle pratiche di trasmissione e gestione dei documenti descritte di seguito.
Il percorso di un fax
Un fax in uscita inviato tramite un'app di Fax.Plus segue in genere due fasi:
- Dal dispositivo a Fax.Plus. Il documento viene caricato tramite una connessione crittografata. Il servizio lo archivia e lo prepara per l'invio.
- Da Fax.Plus al destinatario. Il servizio compone il numero di fax del destinatario tramite un operatore di telecomunicazioni. La destinazione può essere un apparecchio fax o un altro servizio fax.
La connessione telefonica dell'operatore è separata dalla connessione crittografata verso l'app. Intercettare un fax su questa parte del percorso richiederebbe l'accesso alla trasmissione, ad esempio tramite una linea sotto controllo o un'infrastruttura di telecomunicazioni compromessa. È una caratteristica propria del fax telefonico standard, compresi i tradizionali apparecchi fax.
L'accesso a un account rubato o a una stampa lasciata incustodita è un problema diverso. Proteggere gli account e i dispositivi a ciascuna estremità aiuta a tutelare i documenti prima dell'invio e dopo la consegna.
Consigli pratici per inviare fax in sicurezza
- Verifica il numero del destinatario prima di inviare documenti sensibili.
- Proteggi il tuo account con una password univoca e l'autenticazione a due fattori.
- Limita l'accesso ai documenti alle persone che ne hanno bisogno, compreso l'accesso a qualsiasi casella di posta usata per Email-to-Fax.
- Controlla i registri di consegna per verificare destinazione, orario e stato della trasmissione.
- Organizza una ricezione sicura in modo che le pagine sensibili vengano ritirate subito o consegnate a una casella di posta con accesso opportunamente limitato.
Questi accorgimenti aiutano a prevenire invii errati e accessi non autorizzati. Per ulteriori indicazioni, consulta come proteggere le informazioni personali quando si invia un fax.
Documentazione sulla sicurezza da consultare
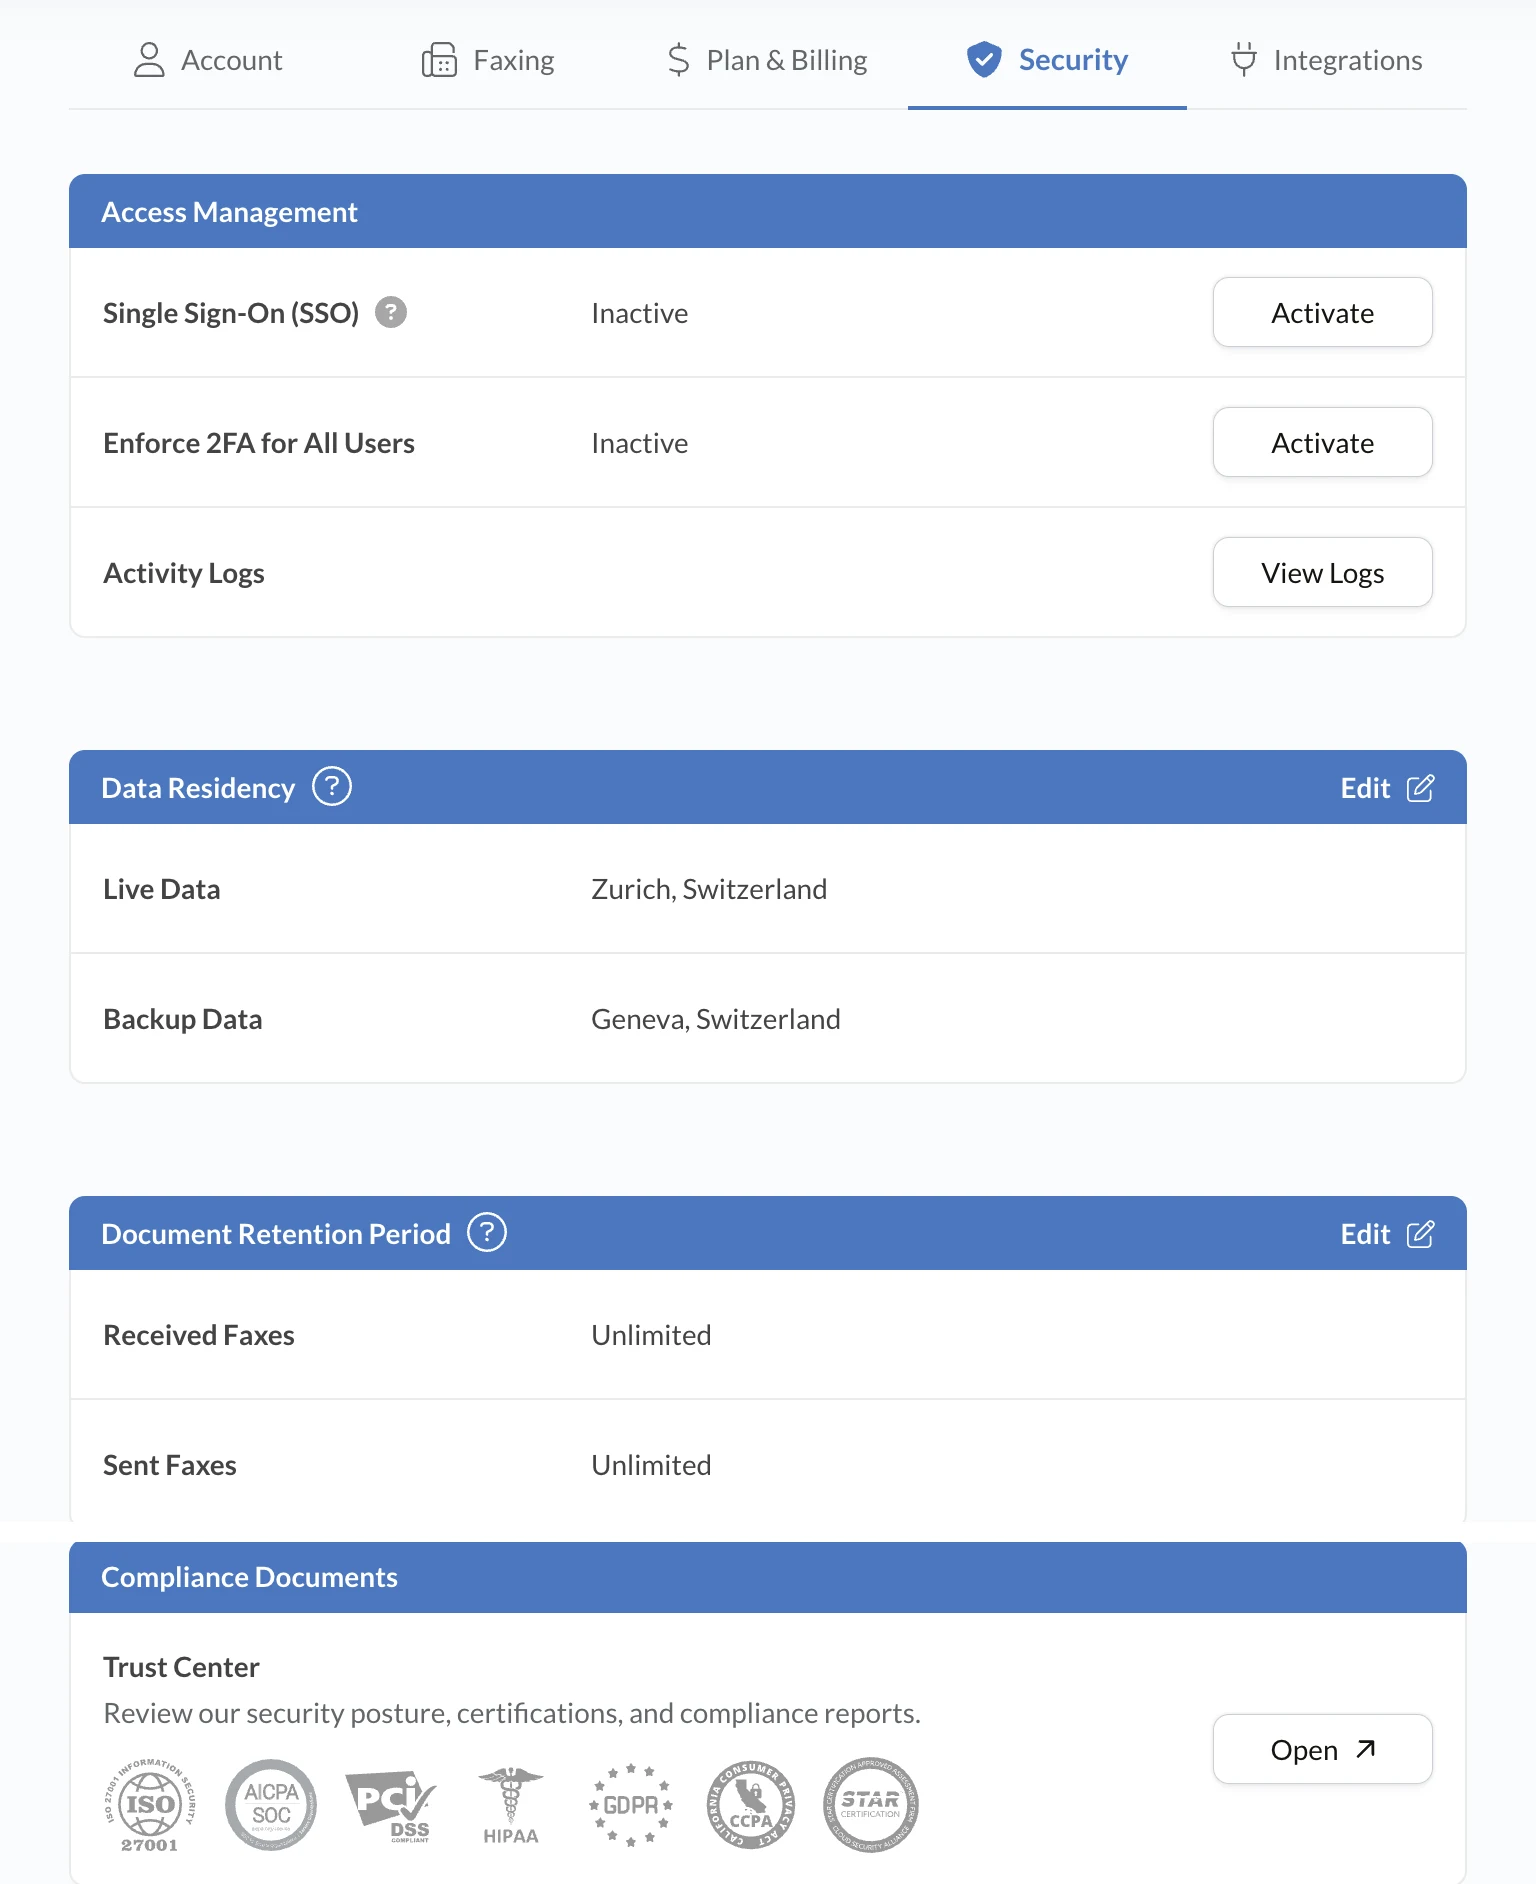
Il Trust Center di Alohi elenca la certificazione ISO/IEC 27001:2022, il report SOC 2 Type 2 e le risorse sui test di sicurezza. Il certificato riguarda la gestione della sicurezza delle informazioni, mentre il report SOC 2 descrive i controlli valutati. Il report SOC 2 e i riepiloghi dei penetration test sono disponibili su richiesta previa sottoscrizione di un NDA.
Usa queste risorse per esaminare l'ambito dei controlli e verificare come rispondono ai requisiti della tua organizzazione.
Flussi di lavoro HIPAA e Email-to-Fax
Per i team sanitari che gestiscono informazioni sanitarie protette, Fax.Plus supporta flussi di lavoro conformi a HIPAA con il piano Enterprise, un Business Associate Agreement (BAA) firmato e Advanced Security Controls attivati.
Per Email-to-Fax conforme a HIPAA, usa [faxnumber]@tls.fax.plus, che impone TLS nella fase di invio dell'email. L'indirizzo standard @fax.plus è pensato per un uso non HIPAA. Applica controlli di accesso adeguati alla casella di posta di invio nell'ambito di questa configurazione.
Scopri Fax.Plus Enterprise e consulta le indicazioni di configurazione del Trust Center per impostare il flusso di lavoro per il tuo team.
Domande frequenti
Il fax è più sicuro dell'email?

La sicurezza di entrambi i metodi dipende dalla configurazione e da come vengono gestiti i documenti. Per un confronto utile, valuta crittografia, accesso agli account, verifica del destinatario e archiviazione. Fax.Plus offre connessioni crittografate tra app e server e archiviazione crittografata dei file, mentre le protezioni dell'email variano in base al provider e alla configurazione. Scegli il flusso di lavoro i cui controlli rispondono ai requisiti dei tuoi documenti e di conformità.
Dove posso verificare i controlli di sicurezza di Fax.Plus?
Il Trust Center di Alohi fornisce informazioni pubbliche su crittografia, accesso del personale, test di sicurezza e conformità. Elenca inoltre il certificato ISO/IEC 27001:2022 di Alohi e il report SOC 2 Type 2. Puoi richiedere l'accesso al report SOC 2 e ai riepiloghi dei penetration test previa sottoscrizione di un NDA, per valutare i controlli documentati rispetto ai requisiti della tua organizzazione.
Come posso proteggere i documenti sensibili quando invio un fax?
Verifica il numero di fax del destinatario, attiva l'autenticazione a due fattori, usa una password univoca e limita l'accesso ai documenti e alle caselle di posta collegate. Controlla i registri di consegna e fai in modo che il destinatario previsto ritiri o consulti il fax in modo sicuro. Per le informazioni sanitarie protette, usa Fax.Plus Enterprise con un BAA firmato e Advanced Security Controls. Gli invii Email-to-Fax conformi a HIPAA usano l'indirizzo dedicato @tls.fax.plus.




Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Swiss Confederation
Innosuisse - Agenzia svizzera per la promozione dell'innovazione




