


Czy fax może zostać przechwycony? Jak działa bezpieczeństwo fax
Dowiedz się, jak działa bezpieczeństwo fax, jak Fax.Plus chroni Twoje dokumenty i które zabezpieczenia mają znaczenie od przesłania po dostarczenie.


- Ochrona zaczyna się od aplikacji i przechowywanych plików. Fax.Plus stosuje TLS w połączeniach aplikacji z serwerem oraz szyfrowanie AES-256 z unikalnym kluczem dla każdego użytkownika w przypadku przechowywanych dokumentów.
- Zabezpieczenia są udokumentowane. Trust Center firmy Alohi opisuje ograniczony dostęp pracowników, testy bezpieczeństwa oraz raporty poświadczające dostępne do wglądu.
- Bezpieczna obsługa ma znaczenie po obu stronach. Zweryfikuj odbiorców, włącz uwierzytelnianie dwuskładnikowe, ogranicz dostęp do dokumentów i zadbaj o bezpieczny odbiór.
- Procesy zgodne z HIPAA wymagają określonej konfiguracji. Użyj planu Enterprise z podpisanym BAA i włączonym Advanced Security Controls; funkcja Email-to-Fax zgodna z HIPAA korzysta z dedykowanego adresu @tls.fax.plus.
Przechwycenie fax jest możliwe, ale bezpieczeństwo zależy od tego, w jaki sposób fax jest przesyłany i obsługiwany. Fax.Plus chroni połączenia między swoimi aplikacjami a serwerami za pomocą TLS i szyfruje przechowywane dokumenty algorytmem AES-256, stosując unikalny klucz dla każdego użytkownika. Standardowa transmisja fax przez linię telefoniczną nie jest szyfrowana end-to-end. Zrozumienie tych różnych etapów pomoże Ci dobrać odpowiednie zabezpieczenia dla Twoich dokumentów.
Jak Fax.Plus chroni Twoje dokumenty
Fax.Plus łączy szyfrowanie z kontrolą tego, kto ma dostęp do treści klientów. Trust Center firmy Alohi dokumentuje następujące zabezpieczenia:
- Szyfrowane połączenia aplikacji. Ruch między aplikacjami Alohi a serwerami korzysta z TLS 1.2 lub nowszego.
- Szyfrowane przechowywanie plików. Przechowywane dokumenty fax są szyfrowane algorytmem AES-256 z unikalnym kluczem dla każdego użytkownika. Klucze szyfrowania są przechowywane oddzielnie od zaszyfrowanych danych.
- Ograniczony dostęp pracowników. Upoważnieni pracownicy działów inżynierii i wsparcia mogą uzyskać dostęp do treści fax w związku z udokumentowanymi prośbami klientów lub reagowaniem na incydenty. Dostęp jest ograniczony czasowo, rejestrowany i poddawany przeglądom.
- Stałe testy bezpieczeństwa. Alohi regularnie przeprowadza niezależne testy penetracyjne oraz stale skanuje wewnętrzne systemy pod kątem podatności.
Te środki chronią ruch aplikacji, przechowywane dokumenty i dostęp do usługi. Działają razem z opisanymi poniżej zasadami dotyczącymi transmisji i obsługi dokumentów.
Jak przebiega droga fax
Wychodzący fax wysłany przez aplikację Fax.Plus zazwyczaj przechodzi dwa etapy:
- Od Twojego urządzenia do Fax.Plus. Dokument jest przesyłany przez szyfrowane połączenie. Usługa zapisuje go i przygotowuje do wysłania.
- Od Fax.Plus do odbiorcy. Usługa wybiera numer fax odbiorcy za pośrednictwem operatora telekomunikacyjnego. Miejscem docelowym może być urządzenie fax lub inna usługa fax.
Połączenie telefoniczne operatora jest oddzielone od szyfrowanego połączenia z aplikacją. Przechwycenie fax na tym odcinku trasy wymagałoby dostępu do transmisji, na przykład przez podsłuchaną linię lub przejętą infrastrukturę telekomunikacyjną. Jest to cecha standardowego faksowania przez linię telefoniczną, w tym tradycyjnych urządzeń fax.
Dostęp do przejętego konta lub pozostawionego bez nadzoru wydruku to odrębny problem. Zabezpieczenie kont i urządzeń po obu stronach pomaga chronić dokumenty przed wysłaniem i po dostarczeniu.
Praktyczne kroki na rzecz bezpiecznego faksowania
- Zweryfikuj numer odbiorcy przed wysłaniem poufnych dokumentów.
- Chroń swoje konto unikalnym hasłem i uwierzytelnianiem dwuskładnikowym.
- Ogranicz dostęp do dokumentów do osób, które go potrzebują, w tym dostęp do każdej skrzynki pocztowej używanej do Email-to-Fax.
- Sprawdzaj rejestry dostarczenia pod kątem miejsca docelowego, czasu i statusu transmisji.
- Zadbaj o bezpieczny odbiór, aby poufne strony były szybko odbierane lub dostarczane do odpowiednio zabezpieczonej skrzynki odbiorczej.
Te kroki pomagają zapobiegać błędnemu doręczeniu i nieautoryzowanemu dostępowi. Więcej wskazówek znajdziesz w artykule jak chronić dane osobowe podczas faksowania.
Dokumentacja bezpieczeństwa do wglądu
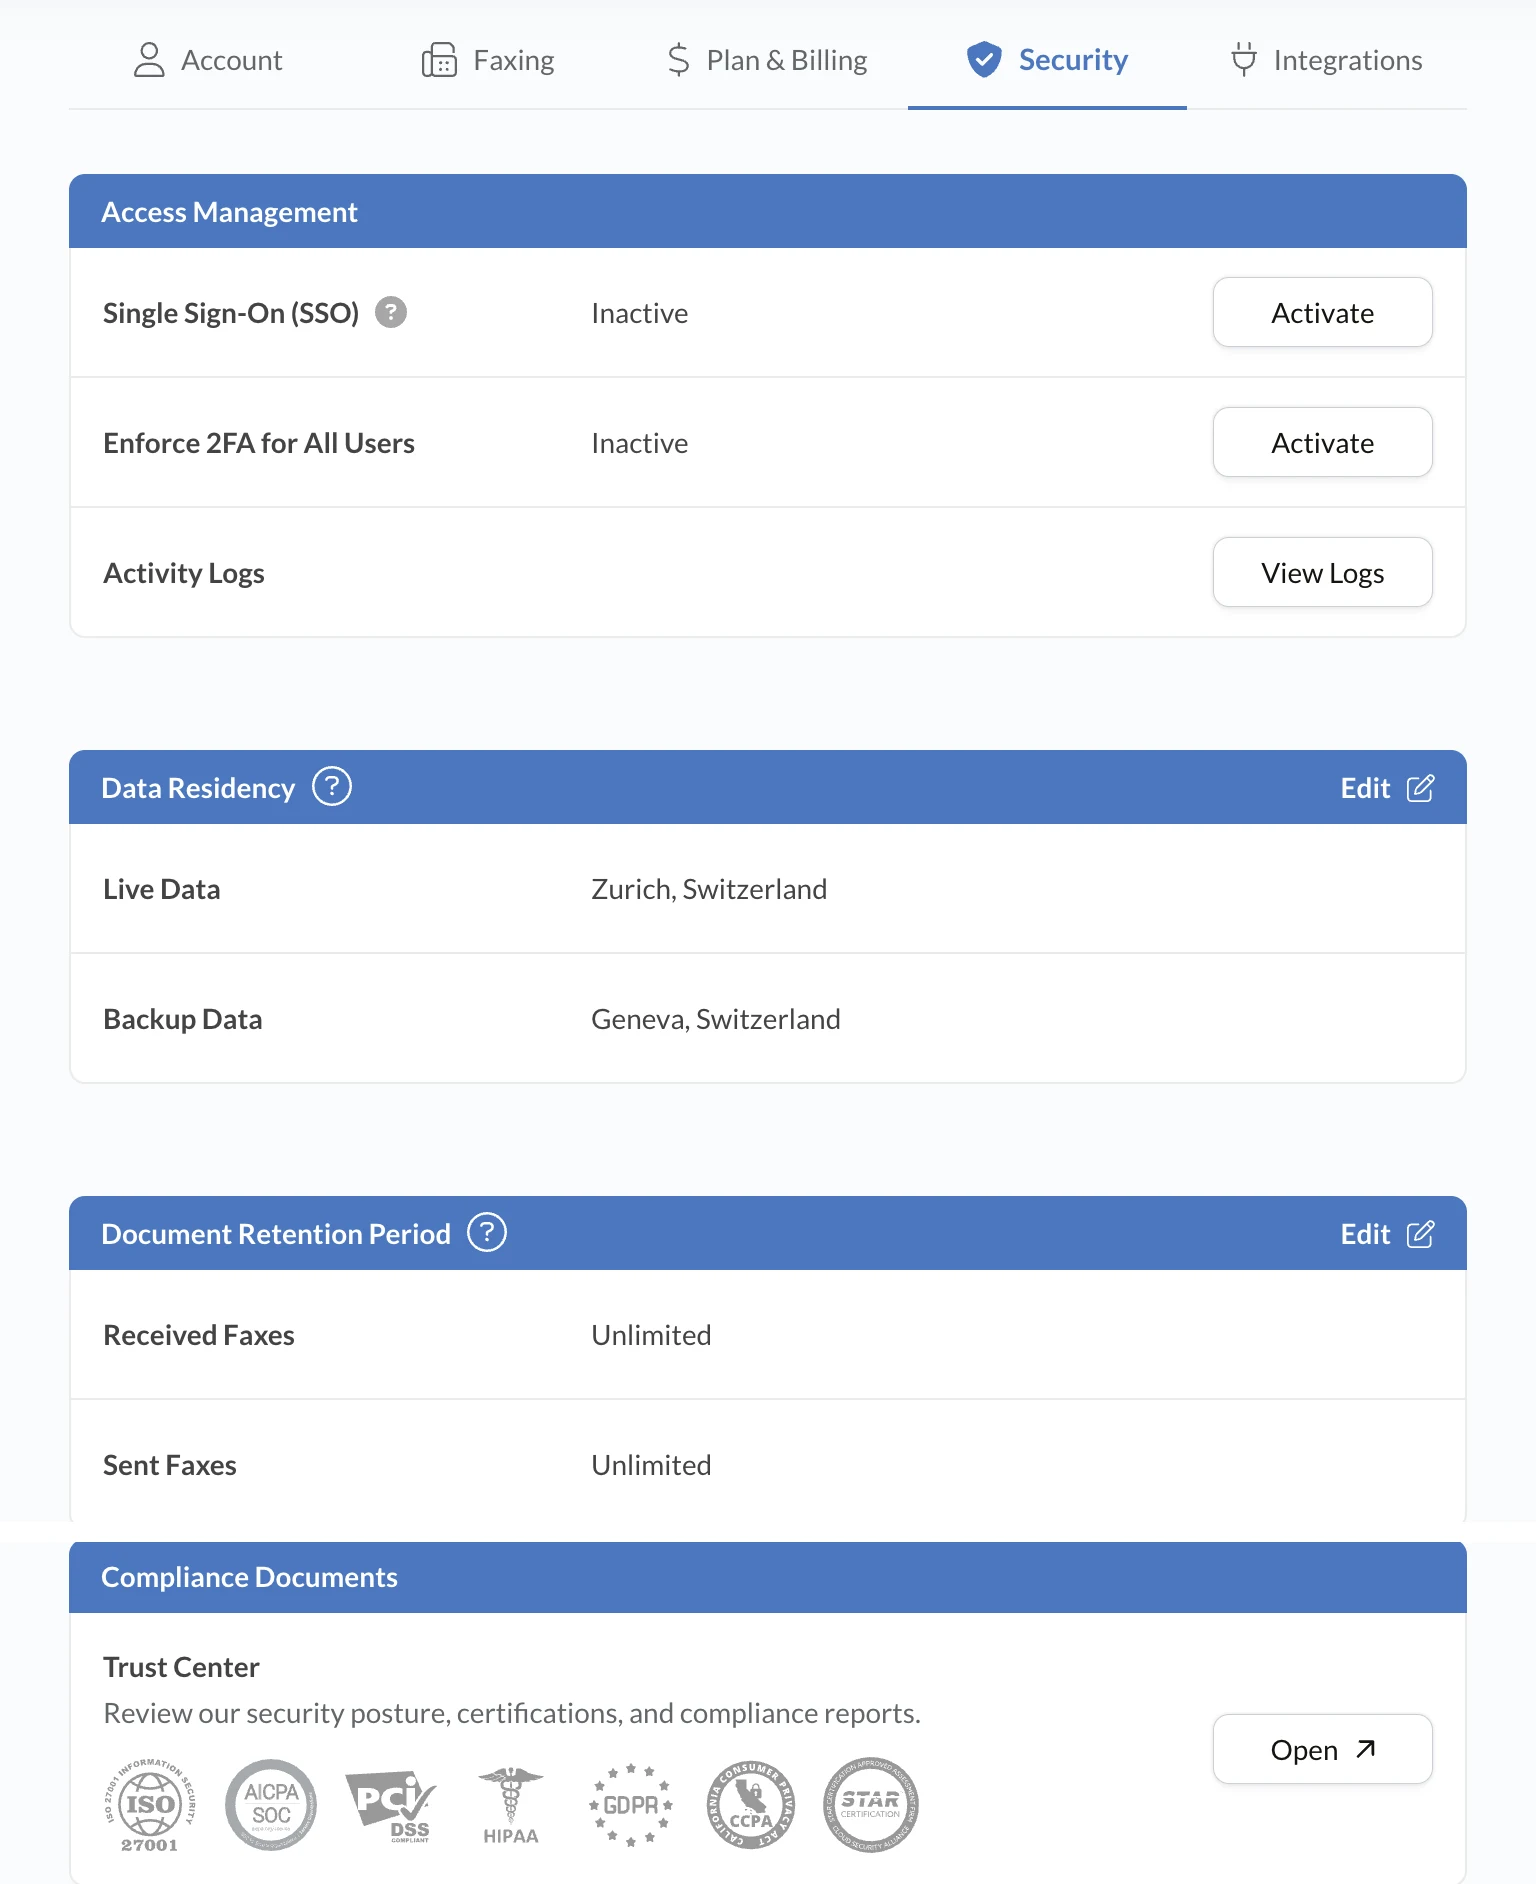
W Trust Center firmy Alohi znajdziesz certyfikat ISO/IEC 27001:2022, raport SOC 2 Type 2 oraz zasoby dotyczące testów bezpieczeństwa. Certyfikat dotyczy zarządzania bezpieczeństwem informacji, a raport SOC 2 opisuje ocenione mechanizmy kontroli. Raport SOC 2 i podsumowania testów penetracyjnych są dostępne na żądanie po podpisaniu umowy NDA.
Skorzystaj z tych zasobów, aby sprawdzić zakres mechanizmów kontroli i to, jak odpowiadają wymaganiom Twojej organizacji.
Procesy zgodne z HIPAA i Email-to-Fax
Dla zespołów medycznych przetwarzających chronione informacje zdrowotne Fax.Plus obsługuje procesy zgodne z HIPAA w planie Enterprise po podpisaniu Business Associate Agreement (BAA) i włączeniu Advanced Security Controls.
W przypadku Email-to-Fax zgodnego z HIPAA użyj adresu [faxnumber]@tls.fax.plus, który wymusza TLS na etapie przesyłania wiadomości e-mail. Standardowy adres @fax.plus jest przeznaczony do zastosowań niezwiązanych z HIPAA. W ramach tej konfiguracji zastosuj odpowiednie mechanizmy kontroli dostępu do skrzynki nadawczej.
Poznaj Fax.Plus Enterprise i zapoznaj się ze wskazówkami konfiguracji w Trust Center, aby skonfigurować proces dla swojego zespołu.
Najczęstsze pytania
Czy fax jest bezpieczniejszy niż e-mail?

Bezpieczeństwo każdej z tych metod zależy od konfiguracji i sposobu postępowania z dokumentami. Aby dokonać użytecznego porównania, sprawdź szyfrowanie, dostęp do konta, weryfikację odbiorcy i przechowywanie danych. Fax.Plus zapewnia szyfrowane połączenia aplikacji z serwerem oraz szyfrowane przechowywanie plików, natomiast zabezpieczenia poczty e-mail różnią się w zależności od dostawcy i konfiguracji. Wybierz proces, którego mechanizmy kontroli spełniają wymagania dotyczące Twoich dokumentów i zgodności.
Gdzie mogę zweryfikować mechanizmy bezpieczeństwa Fax.Plus?
Trust Center firmy Alohi zawiera publiczne informacje o szyfrowaniu, dostępie pracowników, testach bezpieczeństwa i zgodności. Znajdziesz tam też certyfikat ISO/IEC 27001:2022 firmy Alohi oraz raport SOC 2 Type 2. Możesz poprosić o dostęp do raportu SOC 2 i podsumowań testów penetracyjnych po podpisaniu umowy NDA, aby ocenić udokumentowane mechanizmy kontroli pod kątem wymagań Twojej organizacji.
Jak chronić poufne dokumenty podczas faksowania?
Zweryfikuj numer fax odbiorcy, włącz uwierzytelnianie dwuskładnikowe, używaj unikalnego hasła i ogranicz dostęp do dokumentów oraz połączonych skrzynek pocztowych. Sprawdzaj rejestry dostarczenia i zadbaj o to, aby docelowy odbiorca mógł bezpiecznie odebrać fax lub uzyskać do niego dostęp. W przypadku chronionych informacji zdrowotnych korzystaj z Fax.Plus Enterprise z podpisaną umową BAA i Advanced Security Controls. Przesyłanie wiadomości HIPAA Email-to-Fax odbywa się przez dedykowany adres @tls.fax.plus.




Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Konfederacja Szwajcarska
Innosuisse – Szwajcarska Agencja Innowacji




