


Können Faxe abgefangen werden? So funktioniert Fax-Sicherheit
Erfahren Sie, wie Fax-Sicherheit funktioniert, wie Fax.Plus Ihre Dokumente schützt und welche Schutzmaßnahmen vom Upload bis zur Zustellung wichtig sind.


- Der Schutz beginnt bei der App und den gespeicherten Dateien. Fax.Plus nutzt TLS für Verbindungen zwischen App und Server sowie AES-256-Verschlüsselung mit einem eigenen Schlüssel pro Nutzer für gespeicherte Dokumente.
- Sicherheitskontrollen sind dokumentiert. Das Trust Center von Alohi erläutert den eingeschränkten Mitarbeiterzugriff, Sicherheitstests und die zur Einsicht verfügbaren Prüfberichte.
- Sorgfältiger Umgang ist auf beiden Seiten wichtig. Überprüfen Sie Empfänger, aktivieren Sie die Zwei-Faktor-Authentifizierung, beschränken Sie den Zugriff auf Dokumente und sorgen Sie für einen sicheren Empfang.
- HIPAA-Workflows erfordern eine definierte Einrichtung. Nutzen Sie Enterprise mit einem unterzeichneten BAA und Advanced Security Controls; HIPAA-konformes Email-to-Fax verwendet die dedizierte Adresse @tls.fax.plus.
Das Abfangen von Faxen ist möglich, doch die Sicherheit hängt davon ab, wie ein Fax übertragen und behandelt wird. Fax.Plus schützt die Verbindungen zwischen seinen Anwendungen und Servern mit TLS und verschlüsselt gespeicherte Dokumente mit AES-256, wobei für jeden Nutzer ein eigener Schlüssel verwendet wird. Die Übertragung von Standard-Telefonfaxen ist nicht Ende-zu-Ende-verschlüsselt. Wenn Sie diese verschiedenen Stufen verstehen, können Sie die passenden Schutzmaßnahmen für Ihre Dokumente wählen.
Wie Fax.Plus Ihre Dokumente schützt
Fax.Plus kombiniert Verschlüsselung mit Kontrollen darüber, wer auf Kundeninhalte zugreifen darf. Das Trust Center von Alohi dokumentiert die folgenden Schutzmaßnahmen:
- Verschlüsselte Anwendungsverbindungen. Der Datenverkehr zwischen den Anwendungen von Alohi und den Servern nutzt TLS 1.2 oder höher.
- Verschlüsselte Dateispeicherung. Gespeicherte Faxe nutzen AES-256-Verschlüsselung mit einem eigenen Schlüssel pro Nutzer. Die Verschlüsselungsschlüssel werden getrennt von den verschlüsselten Daten aufbewahrt.
- Eingeschränkter Mitarbeiterzugriff. Autorisierte Mitarbeitende aus Entwicklung und Support dürfen für dokumentierte Kundenanfragen oder zur Reaktion auf Sicherheitsvorfälle auf Fax-Inhalte zugreifen. Der Zugriff ist zeitlich begrenzt, wird protokolliert und überprüft.
- Laufende Sicherheitstests. Alohi führt regelmäßig unabhängige Penetrationstests und kontinuierliche interne Schwachstellenscans durch.
Diese Maßnahmen schützen den Anwendungsdatenverkehr, gespeicherte Dokumente und den Zugang zum Dienst. Sie ergänzen die unten beschriebenen Praktiken für Übertragung und Dokumentenhandhabung.
Der Weg eines Faxes
Ein ausgehendes Fax, das über eine Fax.Plus-App gesendet wird, durchläuft in der Regel zwei Stufen:
- Von Ihrem Gerät zu Fax.Plus. Sie laden das Dokument über eine verschlüsselte Verbindung hoch. Der Dienst speichert es und bereitet es für den Versand vor.
- Von Fax.Plus zum Empfänger. Der Dienst wählt die fax-Nummer des Empfängers über einen Telekommunikationsanbieter an. Das Ziel kann ein fax-Gerät oder ein anderer fax-Dienst sein.
Die Telefonverbindung des Anbieters ist von der verschlüsselten Verbindung zur App getrennt. Um ein fax auf diesem Teil der Übertragungsstrecke abzufangen, wäre Zugriff auf die Übertragung erforderlich, zum Beispiel über eine angezapfte Leitung oder eine kompromittierte Telekommunikationsinfrastruktur. Das ist ein Merkmal der herkömmlichen fax-Übertragung über das Telefonnetz, einschließlich klassischer fax-Geräte.
Der Zugriff auf ein gestohlenes Konto oder einen unbeaufsichtigten Ausdruck ist ein anderes Problem. Wenn Sie die Konten und Geräte an beiden Enden absichern, schützen Sie Dokumente vor dem Versand und nach der Zustellung.
Praktische Schritte für sicheres Faxen
- Überprüfen Sie die Nummer des Empfängers, bevor Sie sensible Dokumente senden.
- Schützen Sie Ihr Konto mit einem einzigartigen Passwort und Zwei-Faktor-Authentifizierung.
- Beschränken Sie den Dokumentzugriff auf die Personen, die ihn benötigen – einschließlich des Zugriffs auf jedes Postfach, das für Email-to-Fax verwendet wird.
- Prüfen Sie die Zustellnachweise auf Ziel, Zeitpunkt und Übertragungsstatus.
- Sorgen Sie für einen sicheren Empfang, damit sensible Seiten umgehend abgeholt oder in einen angemessen geschützten Posteingang zugestellt werden.
Diese Schritte helfen, Fehlzustellungen und unbefugten Zugriff zu verhindern. Weitere Hinweise finden Sie unter So schützen Sie personenbezogene Daten beim Faxen.
Sicherheitsdokumentation zur Einsicht
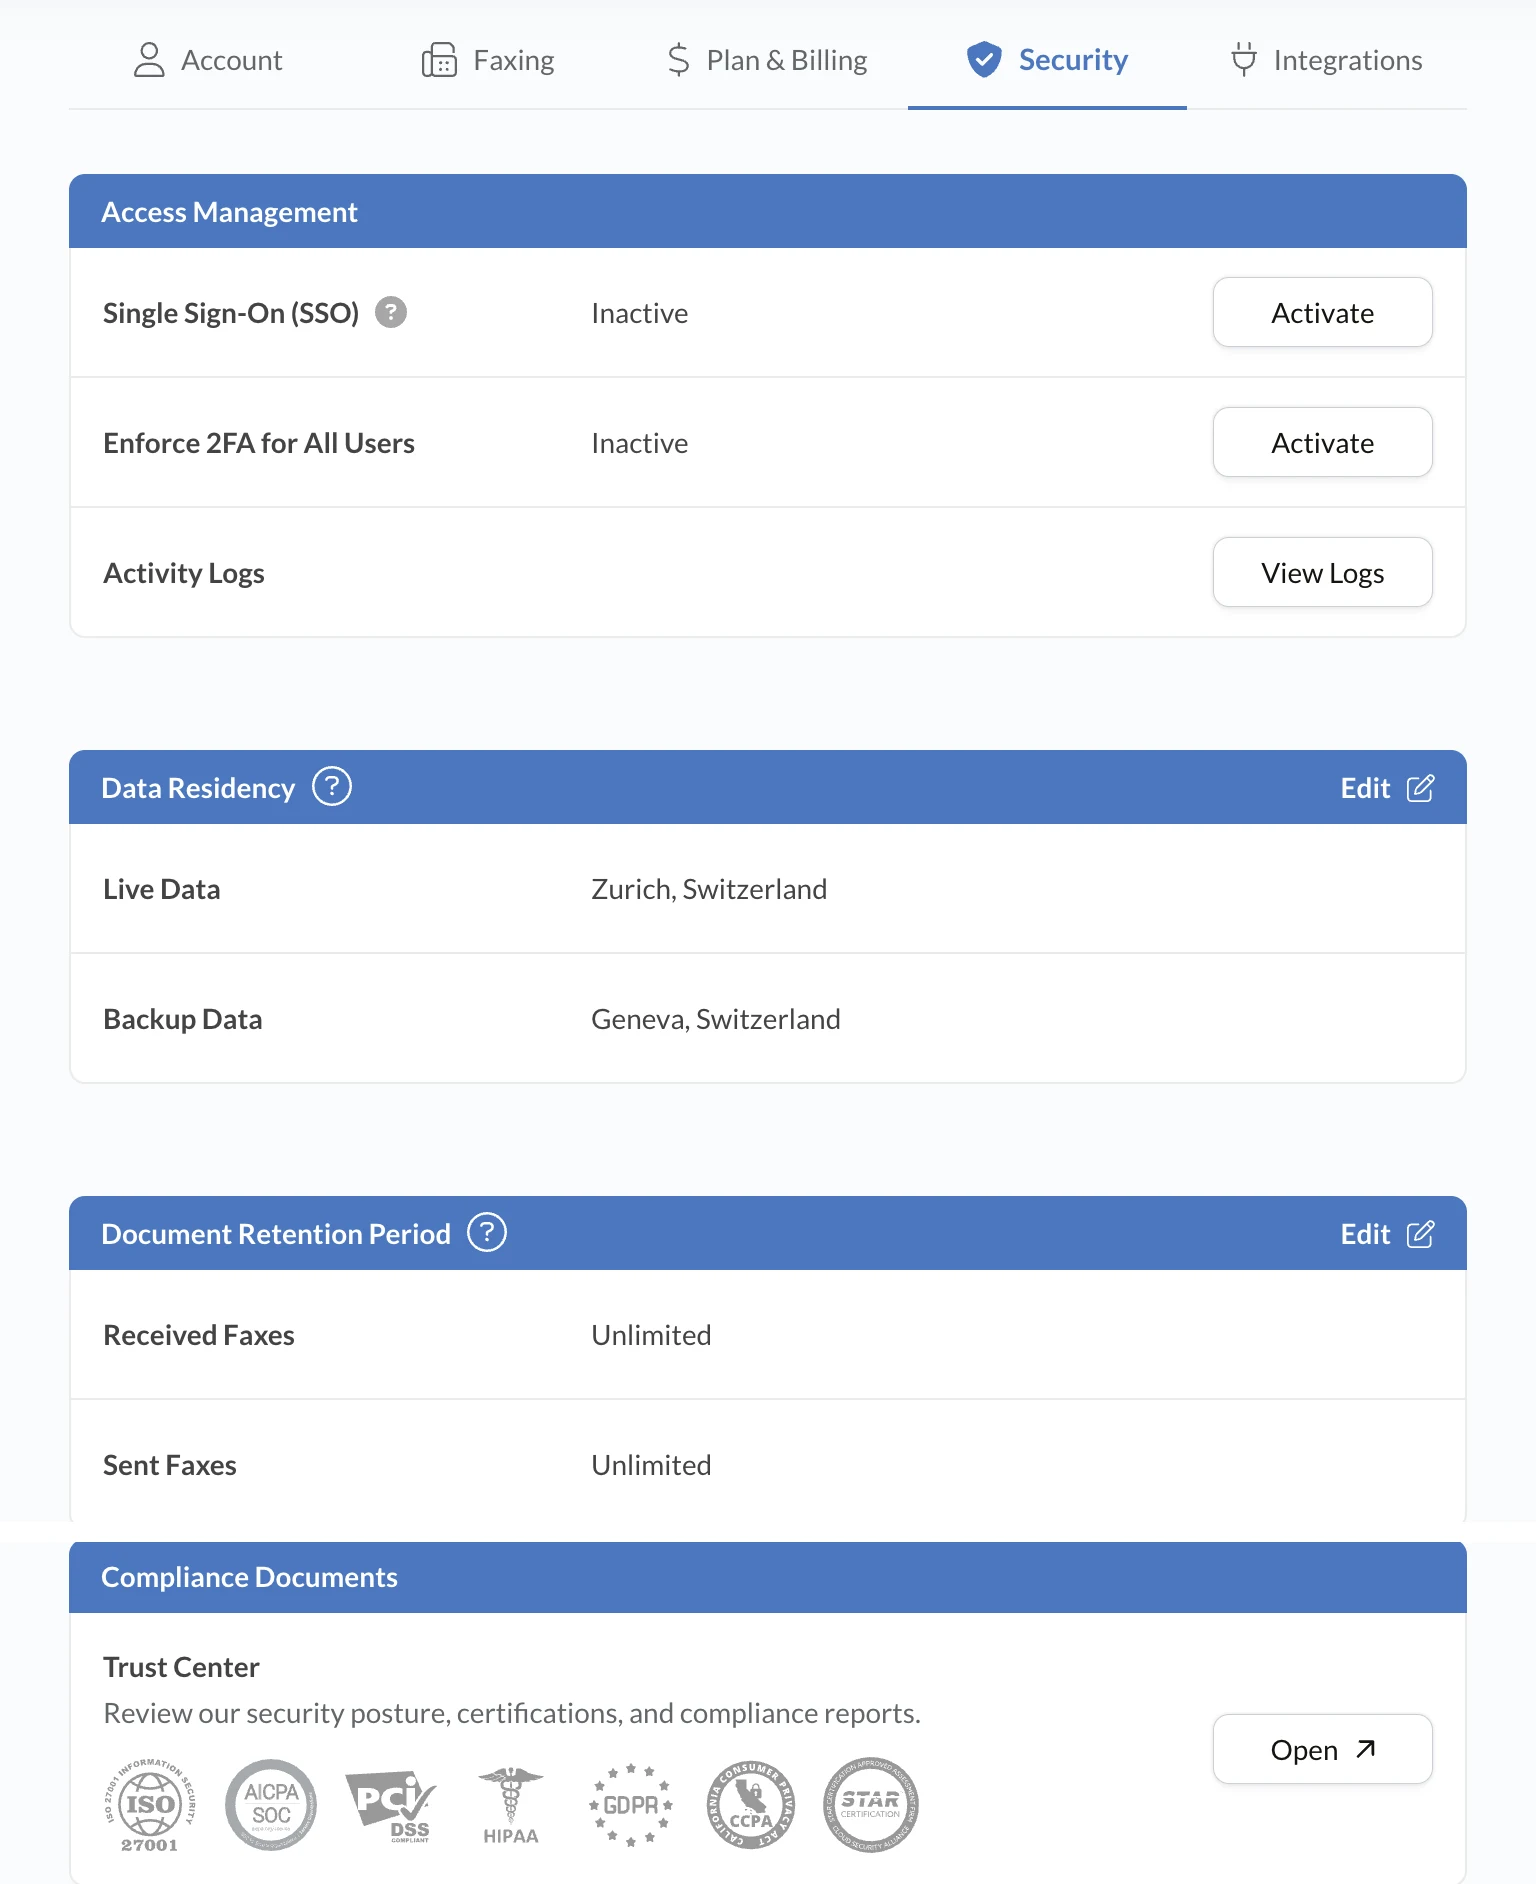
Das Trust Center von Alohi führt die ISO/IEC 27001:2022-Zertifizierung, den SOC 2 Type 2-Bericht und Ressourcen zu Sicherheitstests auf. Das Zertifikat bezieht sich auf das Management der Informationssicherheit, während der SOC 2-Bericht geprüfte Kontrollen beschreibt. Der SOC 2-Bericht und die Zusammenfassungen der Penetrationstests sind auf Anfrage unter NDA erhältlich.
Nutzen Sie diese Ressourcen, um den Umfang der Kontrollen zu prüfen und zu beurteilen, wie gut sie den Anforderungen Ihrer Organisation entsprechen.
HIPAA-Workflows und Email-to-Fax
Für Gesundheitsteams, die geschützte Gesundheitsdaten verarbeiten, unterstützt Fax.Plus HIPAA-konforme Workflows im Enterprise-Tarif mit einem unterzeichneten Business Associate Agreement (BAA) und aktivierten Advanced Security Controls.
Verwenden Sie für HIPAA-konformes Email-to-Fax die Adresse [faxnumber]@tls.fax.plus, die TLS für den E-Mail-Übermittlungsschritt erzwingt. Die Standardadresse @fax.plus ist für Anwendungen ohne HIPAA-Bezug vorgesehen. Wenden Sie im Rahmen dieser Einrichtung geeignete Zugriffskontrollen auf das sendende Postfach an.
Entdecken Sie Fax.Plus Enterprise und lesen Sie die Einrichtungshinweise im Trust Center, um den Workflow für Ihr Team zu konfigurieren.
FAQs
Ist fax sicherer als E-Mail?

Die Sicherheit beider Methoden hängt von der Konfiguration und vom Umgang mit den Dokumenten ab. Für einen aussagekräftigen Vergleich sollten Sie Verschlüsselung, Kontozugriff, Empfängerprüfung und Speicherung betrachten. Fax.Plus bietet verschlüsselte Verbindungen zwischen App und Server sowie verschlüsselte Dateispeicherung, während der Schutz bei E-Mail je nach Anbieter und Einrichtung variiert. Wählen Sie den Workflow, dessen Kontrollen Ihre Anforderungen an Dokumente und Compliance erfüllen.
Wo kann ich die Sicherheitskontrollen von Fax.Plus überprüfen?
Das Alohi Trust Center bietet öffentliche Informationen zu Verschlüsselung, Mitarbeiterzugriff, Sicherheitstests und Compliance. Es führt außerdem das ISO/IEC 27001:2022-Zertifikat und den SOC 2 Type 2-Bericht von Alohi auf. Sie können unter NDA Zugriff auf den SOC 2-Bericht und die Zusammenfassungen der Penetrationstests anfordern, um die dokumentierten Kontrollen anhand der Anforderungen Ihrer Organisation zu bewerten.
Wie kann ich sensible Dokumente beim Faxen schützen?
Überprüfen Sie die fax-Nummer des Empfängers, aktivieren Sie die Zwei-Faktor-Authentifizierung, verwenden Sie ein einzigartiges Passwort und beschränken Sie den Zugriff auf Dokumente und verbundene Postfächer. Prüfen Sie die Zustellnachweise und sorgen Sie dafür, dass der vorgesehene Empfänger das fax sicher abholen oder darauf zugreifen kann. Für geschützte Gesundheitsdaten verwenden Sie Fax.Plus Enterprise mit einem unterzeichneten BAA und Advanced Security Controls. HIPAA-konforme Email-to-Fax-Übermittlungen verwenden die dedizierte Adresse @tls.fax.plus.




Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Schweizerische Eidgenossenschaft
Innosuisse – Schweizerische Agentur für Innovationsförderung




