HIPAA-konformes Efax

Nicht alle Efax-Dienste sind HIPAA-konform. Wenn Ihre Organisation PHI elektronisch übermittelt, verlangt die Security Rule Verschlüsselung, Audit-Trails, Zugriffskontrollen und ein unterzeichnetes Business Associate Agreement. Fax.Plus erfüllt jede dieser Anforderungen. Der Dienst wurde für Gesundheitseinrichtungen entwickelt, die bei der Compliance keine Kompromisse eingehen können.

PHI-Dokument
Sicherer Posteingang
AES-256 Verschlüsselung
HIPAA Konform
BAA unterzeichnet Enterprise
Sicher zugestellt

Wir unterstützen einige der größten Marken der Welt

Warum nicht alle Efax-Dienste den Standard erfüllen

Gängige Efax-Dienste sind nicht automatisch HIPAA-konform. Viele Anbieter beschränken die Verfügbarkeit eines BAA auf Premium- oder Enterprise-Tarife, und manche bieten sie gar nicht an. Gesundheitsdienstleister, einschließlich Covered Entities und ihrer Business Associates, müssen die Verfügbarkeit eines BAA, die Verschlüsselungsspezifikationen und Advanced Security Controls prüfen, bevor sie PHI elektronisch übermitteln.

HIPAA-Konformität erfordert einen kostenpflichtigen Tarif mit BAA-Aktivierung für alle aufgeführten Dienste. Bei eFax bedeutet das den Tarif Protect oder Corporate, bei RingCentral ein Enterprise-UCaaS-Abonnement. Fax.Plus Enterprise umfasst alles in einem einzigen Tarif: unterzeichnete BAA, PHI-Datenresidenz, EHR-API-Integration, Advanced Security Controls und E-Signaturen über Sign.Plus. Keine separaten Verträge, keine Compliance-Zusatzpakete, keine versteckten Upgrade-Pfade.

Was verlangt HIPAA von einem Efax-Dienst?

Die sechs folgenden Anforderungen sind der Mindeststandard für jeden HIPAA-konformen elektronischen Faxdienst. Jede Karte zeigt, was das Gesetz verlangt und wie Fax.Plus dies im Enterprise-Tarif umsetzt.

Unterschriftssymbol

Unterzeichnetes Business Associate Agreement

Ein BAA ist erforderlich, bevor PHI über einen Drittanbieter-Dienst übermittelt wird. Ohne unterzeichnete BAA stellt die Nutzung eines elektronischen Faxdienstes für die Kommunikation im Gesundheitswesen einen HIPAA-Verstoß dar, unabhängig von den vorhandenen technischen Schutzmaßnahmen.
Fax.Plus bietet Enterprise-Kunden die Möglichkeit, ein BAA zu unterzeichnen – sofort verfügbar über das Konto-Dashboard. Es begründet formell das Business-Associate-Verhältnis und deckt sämtliche PHI ab, die über das Konto übermittelt und gespeichert werden.

Verschlüsselung bei der Übertragung und im Ruhezustand

Alle Fax-Inhalte müssen während der Übertragung und bei der Speicherung verschlüsselt sein. AES-256 ist der aktuelle Branchenstandard und wird zusammen mit TLS bei der Übertragung eingesetzt, damit PHI in keiner Phase des elektronischen Fax-Lebenszyklus abgefangen oder offengelegt werden kann.
Fax.Plus wendet bei jedem eingehenden und ausgehenden Fax im Enterprise-Tarif AES-256-Verschlüsselung im Ruhezustand und TLS 1.2 oder höher bei der Übertragung an, unabhängig von Dateityp oder Übertragungsvolumen. Die Verschlüsselung erfolgt automatisch, Sie müssen nichts konfigurieren.
ein blaues Symbol zweier Server auf weißem Hintergrund

Audit-Kontrollen und Aktivitätsprotokolle

Jedes Fax-Ereignis muss mit Zeitstempeln, Benutzerkennungen und Zustellstatus protokolliert werden. Audit-Protokolle ermöglichen es Gesundheitseinrichtungen, die Konformität nachzuweisen, auf Untersuchungen zu reagieren und nachzuverfolgen, wer wann auf PHI zugegriffen oder sie übermittelt hat.
Der Tarif Fax.Plus Enterprise protokolliert jedes Fax-Ereignis mit Zeitstempeln, Benutzerkennungen, Zustellstatus und Zugriffsdaten. Die Protokolle lassen sich als CSV exportieren und werden nach konfigurierbaren Zeitplänen aufbewahrt – das unterstützt Compliance-Prüfungen und behördliche Untersuchungen.
Symbol einer Person mit einer Schleife im Haar

Rollenbasierter Zugriff und Berechtigungen

Der Zugriff auf PHI muss auf autorisiertes Personal beschränkt sein. Rollenbasierte Berechtigungen setzen den Grundsatz der minimal erforderlichen Datenzugriffe nach HIPAA durch, sodass jedes Teammitglied nur im Rahmen seiner Rolle Faxe senden, empfangen oder einsehen kann.
Enterprise-Administratoren konfigurieren Advanced Security Controls (ASC), um rollenbasierte Berechtigungen, Zwei-Faktor-Authentifizierung (2FA), Single Sign-On (SSO) und IP-Zulassungslisten durchzusetzen. Ist der HIPAA-Modus aktiv, ist der Faxversand auf die Fax.Plus-Web-App, die Desktop-App, die mobile App, die API und Email-to-Fax über die TLS-gesicherte Adresse @tls.fax.plus beschränkt.

Zwei Gründe, warum sich IT-Teams im Gesundheitswesen für Fax.Plus statt für andere Anbieter entscheiden

Die sechs oben genannten Schutzmaßnahmen sind die regulatorische Mindestanforderung. Fax.Plus Enterprise geht mit zwei Funktionen darüber hinaus, die auf operative und Governance-Anforderungen von Organisationen im Gesundheitswesen zugeschnitten sind: geografische Datenresidenz und direkte EHR/EMR-Integration. Dies sind zwar keine HIPAA-Anforderungen im engeren Sinne, werden aber häufig von Beschaffungsstellen großer Unternehmen, IT-Governance-Rahmenwerken und regionalen Datenschutzvorschriften verlangt.

Datenresidenz HIPAA-konformer E-Fax-Dienst

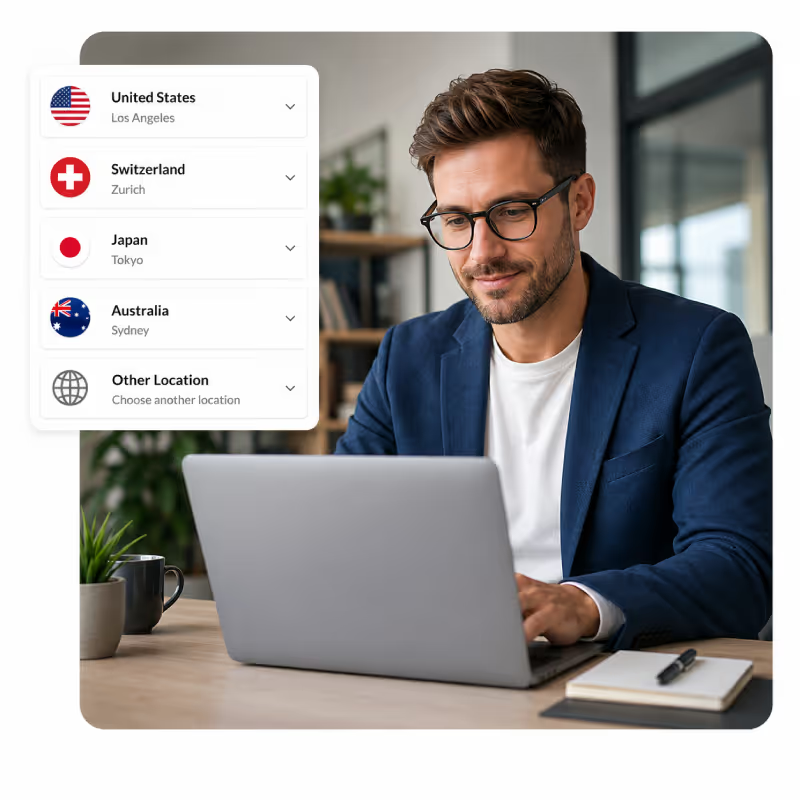
Wählen Sie den Speicherort Ihrer PHI

Enterprise-Kunden können die geografische Region auswählen, in der Fax-Daten gespeichert und gesichert werden: USA, Schweiz, Asien-Pazifik oder Australien und weitere Standorte. Kontrollen zur Datenresidenz helfen dabei, die physischen Schutzmaßnahmen nach HIPAA, regionale Datenschutzgesetze (DSGVO, australischer Privacy Act) und interne IT-Governance-Vorgaben zur Datensouveränität zu erfüllen. Der Speicherort Schweiz ist besonders relevant für Organisationen, die strengen EU-Datenschutzrahmen unterliegen.

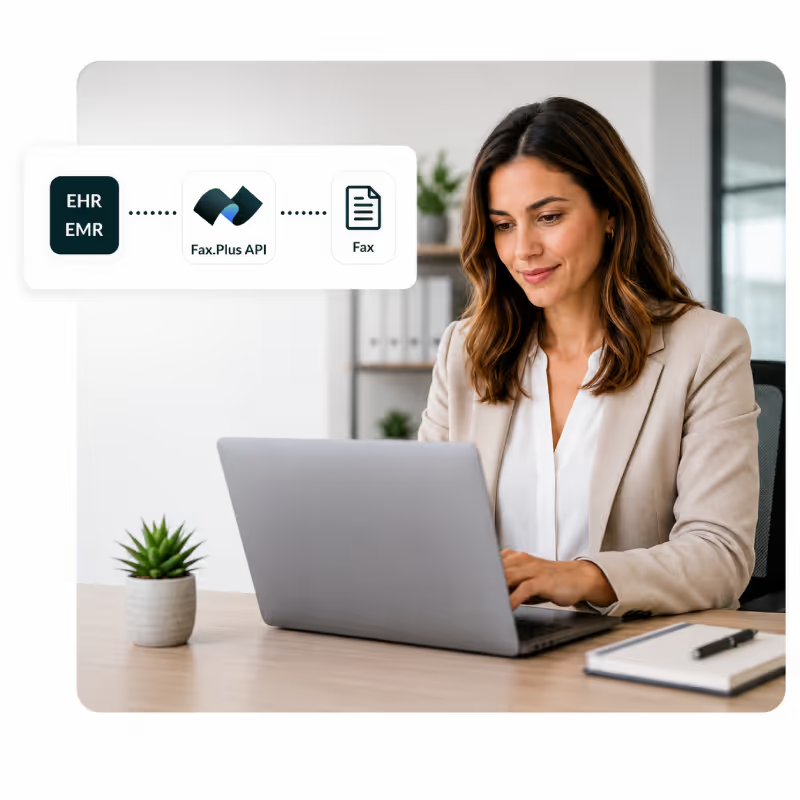
EHR- und EMR-Integration über die Fax-API

Mit der Fax.Plus-API können Organisationen im Gesundheitswesen HIPAA-konforme Fax-Workflows direkt in EHR- und EMR-Systeme, Patientenportale und klinische Anwendungen integrieren. Die API unterstützt automatisiertes Dokumentenrouting, Zustellbestätigungen, Echtzeit-Status-Webhooks und programmgesteuerte Fax-Verwaltung. Das vereinfacht klinische Dokumentationsabläufe wie Überweisungen, Laborergebnisse und Patientenakten – bei durchgängiger AES-256-Verschlüsselung und Audit-Protokollierung. Der API-Zugriff ist im Enterprise-Tarif verfügbar.

EMH EHR-Integration Fax-API HIPAA-konformer E-Fax

Wer nutzt HIPAA-konformes elektronisches Fax?

Krankenhäuser und Gesundheitsnetzwerke

Eigenständige Praxen

Ärztinnen, Ärzte, Zahnarztpraxen und andere Behandelnde übermitteln täglich Überweisungen, Laborergebnisse und Patientenakten. Enterprise bietet auch kleineren Organisationen Sicherheit auf HIPAA-Niveau und ein unterzeichnetes BAA – ganz ohne veraltete Hardware. Faxen Sie über Web, Desktop, iOS oder Android.
Krankenhäuser Netzwerke

Krankenhäuser & Verbünde

Der Fax.Plus-Enterprise-Tarif bietet zentrale Administration, rollenbasierten Zugriff, vollständige Audit-Trails und EHR-API-Integration. Wählen Sie Ihre Region für die Datenresidenz, um Governance- und regulatorische Anforderungen zu erfüllen.
Telemedizin-Anbieter

Telemedizin-Anbieter

Fax.Plus gewährleistet AES-256-Verschlüsselung und HIPAA-Konformität auf allen Geräten und an allen Standorten, sodass verteilt arbeitende Behandlungsteams PHI sicher übermitteln können, ohne die Compliance zu gefährden.
Krankenversicherungen Versicherer

Krankenversicherer

Covered Entities müssen mit jedem Anbieter, der PHI verarbeitet, ein BAA abschließen. Der Enterprise-Tarif bietet BAA-Abdeckung, Advanced Security Controls sowie Audit-Dokumentation für die Anbieterüberwachung und HIPAA-Risikobewertungen.

So richten Sie HIPAA-konformes Efax mit Fax.Plus ein

1

Erstellen Sie Ihr Fax.Plus-Enterprise-Konto

Melden Sie sich für den Fax.Plus-Enterprise-Tarif an und konfigurieren Sie das Konto Ihrer Organisation. Fügen Sie Ihre Faxnummer hinzu oder portieren Sie sie. Der Enterprise-Tarif umfasst zwei dedizierte Faxnummern und unterstützt zusätzliche Nummern, Faxversand in hohem Volumen sowie vollen API-Zugriff.

2

Legen Sie Ihre Region für die Datenresidenz fest

Wählen Sie auf der Registerkarte „Compliance“ Ihres Dashboards die geografische Region aus, in der Ihre Fax-Daten gespeichert werden. Verfügbar sind die USA, die Schweiz, Asien-Pazifik und Australien. Die Datenresidenz muss konfiguriert werden, bevor Sie Advanced Security Controls aktivieren.

3

Advanced Security Controls aktivieren

Aktivieren Sie Advanced Security Controls (ASC) in Ihrem Enterprise-Dashboard. ASC setzt HIPAA-konforme Sicherheitsrichtlinien in Ihrer gesamten Organisation durch: Zwei-Faktor-Authentifizierung, rollenbasierte Zugriffskontrollen, eingeschränkte Übertragungskanäle und sichere Benachrichtigungseinstellungen.

4

Fordern Sie Ihr Business Associate Agreement an und unterzeichnen Sie es

Fordern Sie Ihr BAA über Ihr Fax.Plus-Konto an. Ihr Konto ist offiziell HIPAA-konform, sobald das BAA abgeschlossen ist. Das BAA deckt alle PHI ab, die über Ihr Enterprise-Konto übermittelt und gespeichert werden.

5

Konfigurieren Sie Ihr Team und beginnen Sie, PHI sicher per Fax zu versenden

Fügen Sie Teammitglieder hinzu, weisen Sie Rollen und Berechtigungen zu und binden Sie Fax.Plus bei Bedarf über die API in Ihr EHR- oder EMR-System ein. Senden und empfangen Sie PHI über die Fax.Plus-Web-App, die Desktop-App, die mobile App (iOS und Android) oder die API.

Bereit für den Einstieg?

Die HIPAA-konforme Efax-Plattform für das Gesundheitswesen.

Enterprise

HIPAA-konformer Faxversand für Kliniken, Praxen und Gesundheitssysteme

Individuelle Lösung

Individuell angepasster Tarif, der mit den Anforderungen Ihres Unternehmens wächst
 
Sprechen wir darüber

Häufig gestellte Fragen

Was ist ein elektronischer Faxdienst (Efax)?

Pfeil in der Navigationsleiste

Ein Efax-Dienst ermöglicht es, Faxe über das Internet mit einem Computer, Smartphone oder einer API zu senden und zu empfangen – ohne physisches Faxgerät und ohne dedizierte Telefonleitung. Dokumente werden digital übertragen und einer Standard-Faxnummer zugeordnet. Für den Einsatz im Gesundheitswesen muss ein Efax-Dienst HIPAA-konform sein, mit einem unterzeichneten BAA und geeigneten Sicherheitskontrollen, um geschützte Gesundheitsinformationen rechtmäßig verarbeiten zu dürfen.

Wann ist ein elektronischer Faxdienst HIPAA-konform?

Pfeil in der Navigationsleiste

Ein HIPAA-konformer Efax-Dienst muss ein unterzeichnetes BAA gemäß 45 CFR §164.308(b)(1), AES-256-Verschlüsselung im Ruhezustand und TLS bei der Übertragung gemäß 45 CFR §164.312(e)(2)(ii), Audit-Kontrollen zur Protokollierung aller Fax-Aktivitäten gemäß 45 CFR §164.312(b) sowie rollenbasierte Zugriffskontrollen gemäß 45 CFR §164.514(d) bereitstellen. Alle diese Anforderungen ergeben sich aus der HIPAA Security Rule (45 CFR Part 164).

Ist elektronisches Faxen standardmäßig HIPAA-konform?

Pfeil in der Navigationsleiste

Nein. Efax-Dienste sind nicht automatisch HIPAA-konform. Um HIPAA zu erfüllen, muss ein Dienst ein unterzeichnetes BAA, Verschlüsselung, Audit-Trails und Zugriffskontrollen bereitstellen. Organisationen im Gesundheitswesen müssen die Compliance-Funktionen des jeweiligen Tarifs prüfen, bevor sie PHI per Efax übermitteln.

Was ist ein BAA und warum ist es für das elektronische Faxen von PHI erforderlich?

Pfeil in der Navigationsleiste

Ein Business Associate Agreement (BAA) ist ein rechtsverbindlicher Vertrag, der eine formelle Beziehung zwischen einer Covered Entity (einem Gesundheitsdienstleister, einer Krankenversicherung oder einer Clearingstelle) und einem Business Associate begründet – etwa einem Efax-Anbieter, der PHI verarbeitet. Ohne ein unterzeichnetes BAA stellt die Nutzung eines Efax-Dienstes zur Übermittlung von PHI einen HIPAA-Verstoß dar, unabhängig von den vorhandenen technischen Sicherheitsmaßnahmen.

Warum wechseln Gesundheitseinrichtungen von herkömmlichen Faxgeräten zu HIPAA-konformen Efax-Diensten?

Pfeil in der Navigationsleiste

Herkömmliche Faxgeräte bergen Compliance-Risiken: Dokumente liegen unbeaufsichtigt herum, ohne Audit-Trails, ohne verschlüsselte Speicherung und ohne Zugriffskontrollen, wie sie nach 45 CFR §164.312(c)(1) vorgeschrieben sind. HIPAA-konforme Efax-Dienste schließen diese Lücken: Faxe werden verschlüsselt, der Zugriff ist beschränkt, jedes Ereignis wird protokolliert, und ein unterzeichnetes BAA deckt den Umgang mit PHI formal ab. Der Wechsel spart außerdem Hardwarekosten, ermöglicht das Faxen von jedem Gerät aus und unterstützt die direkte EHR- und EMR-Integration über eine API.

Ist Fax.Plus ein HIPAA-konformer Efax-Dienst?

Pfeil in der Navigationsleiste

Ja. Fax.Plus ist im Enterprise-Tarif HIPAA-konform. Dieser umfasst Advanced Security Controls, AES-256-Verschlüsselung, vollständige Audit-Trails, rollenbasierte Zugriffskontrollen und ein unterzeichnetes BAA. Tarife der unteren Stufen enthalten kein BAA und sind keine HIPAA-konformen Lösungen.

Welcher Fax.Plus-Tarif ist für die HIPAA-Konformität erforderlich?

Pfeil in der Navigationsleiste

HIPAA-Konformität mit einem unterzeichneten BAA ist nur im Enterprise-Tarif verfügbar. Die Tarife Free, Basic, Premium und Business enthalten kein BAA und sind keine HIPAA-konformen Efax-Lösungen. Enterprise-Kunden müssen zusätzlich zum BAA die Advanced Security Controls gemäß 45 CFR §164.310(d)(1) aktivieren, um vollständig HIPAA-konform zu sein. Wenden Sie sich an das Fax.Plus-Vertriebsteam, um loszulegen.

Kann ich Fax.Plus nutzen, um Krankenakten, Rezepte und Laborergebnisse per Fax zu versenden?

Pfeil in der Navigationsleiste

Ja, im Enterprise-Tarif bei aktiviertem HIPAA-Modus. Fax.Plus Enterprise unterstützt die Übertragung von Krankenakten, Rezepten, Laborergebnissen, Überweisungen und Versicherungsdokumenten. Der HIPAA-Modus beschränkt die Übertragung auf die Web-App, die Desktop-App, die mobile App, die Fax-API und Email-to-Fax über die TLS-gesicherte Adresse @tls.fax.plus.

Lässt sich Fax.Plus in EHR- und EMR-Systeme integrieren?

Pfeil in der Navigationsleiste

Ja. Die Fax.Plus-Fax-API, die im Enterprise-Tarif verfügbar ist, lässt sich in EHR- und EMR-Systeme integrieren, um HIPAA-konforme Fax-Workflows zu automatisieren. Organisationen können Faxe programmgesteuert senden, empfangen und weiterleiten – dabei bleiben die AES-256-Verschlüsselung und die Audit-Protokollierung durchgehend erhalten. Die API unterstützt Webhooks für Statusaktualisierungen in Echtzeit und lässt sich an klinische Dokumentationssysteme anbinden, sodass PHI nicht mehr manuell verarbeitet werden muss.

Ist eFax HIPAA-konform?

Pfeil in der Navigationsleiste

eFax, der Online-Faxdienst von Consensus Cloud Solutions, kann HIPAA-konform sein, jedoch nur unter bestimmten Bedingungen. Die Standardtarife eFax Plus und Pro enthalten kein Business Associate Agreement und sind daher standardmäßig nicht HIPAA-konform. Ein Upgrade auf eFax Protect (49,99 $/Monat) bietet ein BAA und eine grundlegende HIPAA-Abdeckung, doch dieser Tarif ist nicht HITRUST-zertifiziert und deckt keine erweiterten Audit- und Speicher-Workflows ab. Die vollständige HIPAA-Konformität mit HITRUST-Zertifizierung erfordert eFax Corporate, einen Enterprise-Tarif mit individueller Preisgestaltung. In allen Fällen ist der Abschluss eines BAA mit eFax zwingend erforderlich. Ohne unterzeichnetes BAA stellt jede Übertragung von PHI über einen Efax-Dienst einen HIPAA-Verstoß dar – unabhängig von der eingesetzten Verschlüsselung. Lesen Sie unseren eFax-Testbericht.

So bleiben Ihre Efax-Workflows HIPAA-konform

Ein konformer Efax-Dienst ist nur der Anfang. Prüfen Sie, wie andere Faxanbieter mit PHI umgehen, erfahren Sie, wie Sie medizinische Dokumente richtig übertragen, und verschaffen Sie sich Klarheit über die Datenschutzregeln im Gesundheitswesen hinter jeder Anforderung.

