


HIPAA-Fax-API
HIPAA-Faxe über unsere leistungsstarke API senden und empfangen
Verbinden Sie den Faxversand, empfangene Dokumente und Zustellungsergebnisse mit der Software für das Gesundheitswesen, die Ihr Team entwickelt. Für HIPAA-konformes Faxen mit Fax.Plus benötigen Sie einen Enterprise-Tarif, aktivierte Advanced Security Controls (ASC) und eine unterzeichnete Business Associate Agreement (BAA).
Bereiten Sie Ihren Fax-Workflow im Gesundheitswesen vor
Beginnen Sie mit dem Konto, dem Zugriff und einem Dokumenten-Workflow. Ihr Team entwickelt und pflegt die Verbindung zur eigenen Software.
Konto bestätigen
Wählen Sie Enterprise, aktivieren Sie Advanced Security Controls und unterzeichnen Sie eine BAA, bevor Sie PHI verarbeiten. Vereinbaren Sie eine Testregelung, bevor Sie echte Dokumente anbinden.
Ihre Anwendung autorisieren
Wählen Sie für Ihre Integration ein Personal Access Token oder OAuth 2.0. Erteilen Sie Zugangsdaten und Kontonutzern nur die Berechtigungen, die Ihr Workflow benötigt.
Dokumentenaustausch anbinden
Laden Sie das vorbereitete Dokument hoch, bevor Sie ein Fax senden. Nutzen Sie bei eingehenden Faxen eine Ereignisbenachrichtigung, um den authentifizierten Abruf in Ihre Anwendung zu starten.
Ergebnis prüfen
Bewahren Sie die zurückgegebenen Fax-IDs auf und prüfen Sie den Übertragungsstatus. Planen Sie, wie Ihre Anwendung mit fehlgeschlagenen Sendungen, wiederholten Benachrichtigungen und ungeklärten Aufträgen umgeht.
Eine HIPAA-konforme Fax-API integrieren
Für HIPAA-konformes Faxen mit Fax.Plus benötigen Sie einen Enterprise-Tarif, aktivierte Advanced Security Controls (ASC) und eine unterzeichnete Business Associate Agreement (BAA).
Zentrale API-Muster mit Fax.Plus
Übermitteln Sie vorbereitete Dokumente, rufen Sie empfangene Faxe ab und verwalten Sie ausstehende Aufträge über die API.
- Bewahren Sie die für jeden Empfänger zurückgegebenen Kennungen auf und verfolgen Sie das Übertragungsergebnis.
- Verfolgen Sie Fax-Auftrags-IDs und prüfen Sie den Status, bevor Sie einen Versand wiederholen. Verwenden Sie
, um Webhook-Ereignisse zu deduplizieren, nicht jedoch ausgehende Faxanfragen.
Webhooks und Ereignisverarbeitung
Nutzen Sie Abschlussereignisse, um Ihre Anwendung zu aktualisieren. Prüfen Sie den Übertragungsstatus, bevor Sie ein Fax als zugestellt betrachten.
- Überprüfen Sie signierte Ereignisse anhand des ursprünglichen Anfragetexts und kontrollieren Sie den Zeitstempel.
- Speichern Sie Benachrichtigungen, bevor Sie sie verarbeiten, und behandeln Sie Wiederholungen und erneute Zustellungen, ohne die Geschäftsaktion zu wiederholen.
Datenverarbeitung
Fax-Status-Webhooks enthalten nicht das Faxdokument selbst, können aber sensible Metadaten enthalten. Rufen Sie Dokumente über die authentifizierte API ab.
- Gespeicherte Faxdateien werden mit AES-256 verschlüsselt, mit eigenen Schlüsseln für jeden Nutzer.
- Beschränken Sie sensible Metadaten in Anwendungsprotokollen und temporären Dateien. Kontrollieren Sie die Kopien, die Ihre Anwendung abruft.
HIPAA-Fax-API für Entwickler
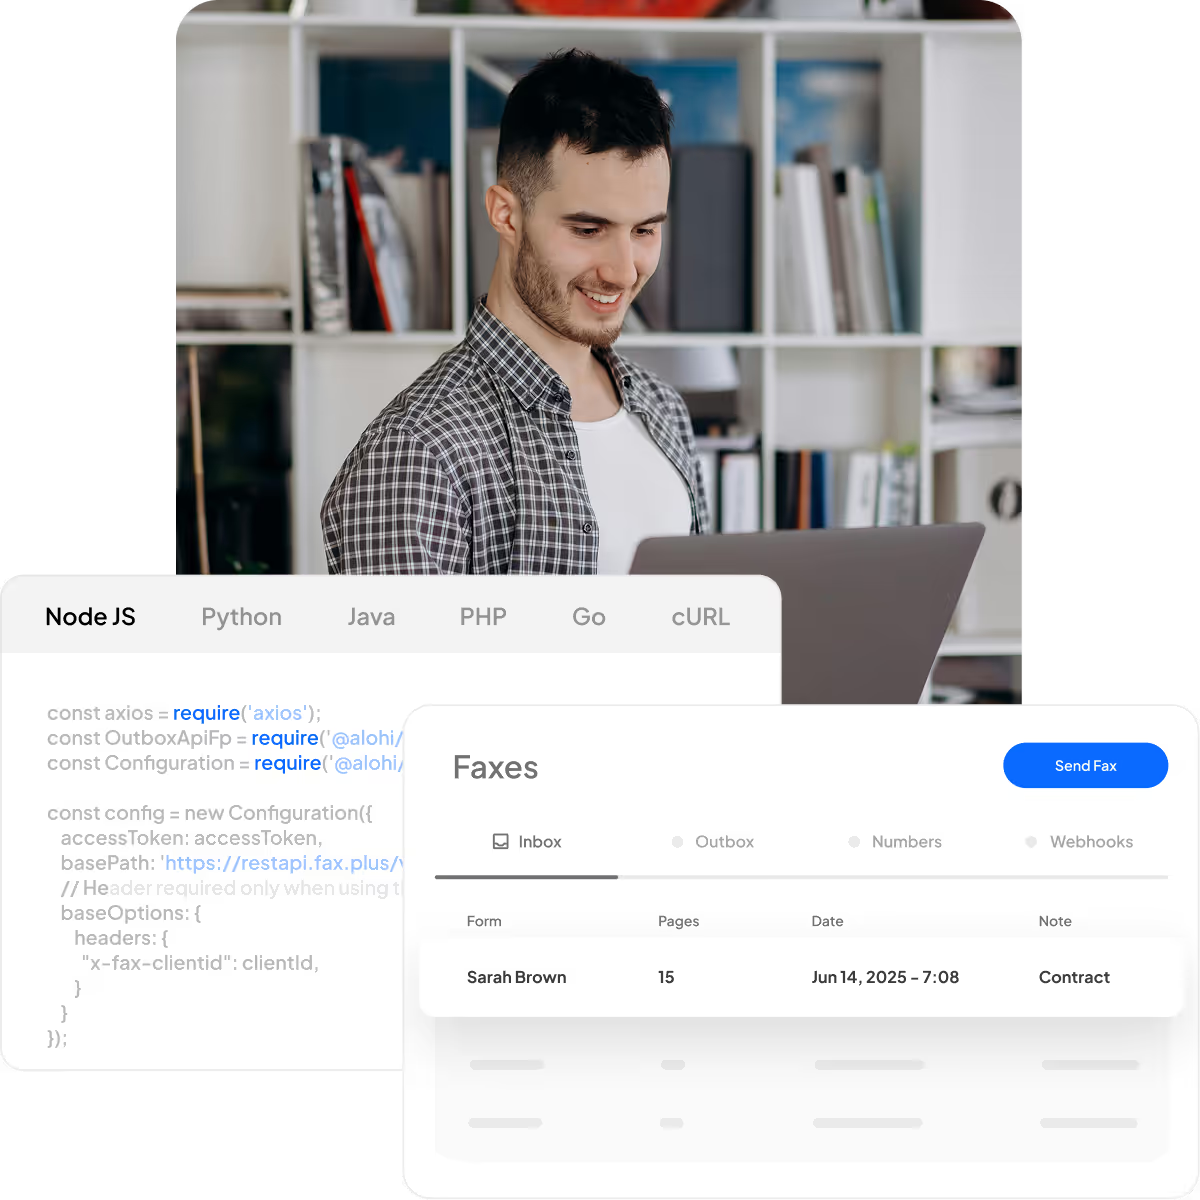
Erstellen Sie mit der REST-API und den verfügbaren SDKs eine individuelle Faxanbindung für Ihr EMR, EHR, Ihr Kundenportal oder Ihre interne Anwendung. Ihre Entwickler verbinden den Dokumentenaustausch mit den Berechtigungen, Datensätzen und Workflows Ihres Systems.
Senden und empfangen Sie Faxe programmgesteuert über die REST-API oder die unterstützten SDKs.
Verfolgen Sie Faxstatus und Zustellung mit Statusaktualisierungen in Echtzeit, Bestätigungsdaten und detaillierten Fehlercodes.
Kaufen und verwalten Sie Faxnummern direkt über die API – passend zum Wachstum Ihrer Anwendung oder Organisation.
Erstellen Sie ereignisgesteuerte Workflows mit Webhooks und überwachen Sie die Ereigniszustellung mit Protokollen, Wiederholung, signierten Ereignissen und konfigurierbaren Endpunkten.
Steuern Sie den API-Zugriff sicher mit OAuth 2.0 oder Personal Access Tokens (PATs).
Beispiele zur Veranschaulichung. Konfigurieren Sie die Zugangsdaten, laden Sie Dokumente zuerst hoch und prüfen Sie vor der Verwendung die aktuelle Dokumentation.
1const axios = require('axios');
2const OutboxApiFp = require('@alohi/faxplus-api').OutboxApiFp;
3const Configuration = require('@alohi/faxplus-api').Configuration;
4
5const config = new Configuration({
6    accessToken: accessToken,
7    basePath: 'https://restapi.fax.plus/v3',
8    // Header required only when using the OAuth2 token scheme
9    baseOptions: {
10        headers: {
11          "x-fax-clientid": clientId,
12        }
13    }
14});
15
16async function sendFax() {
17    const reqParams = {
18        "userId": '13d8z73c',
19        "payloadOutbox": {
20            "comment": {
21                "tags": [
22                    "tag1",
23                    "tag2"
24                ],
25                "text": "text comment"
26            },
27            "files": [
28                "filetosend.pdf"
29            ],
30            "from": "+12345667",
31            "options": {
32                "enhancement": true,
33                "retry": {
34                    "count": 2,
35                    "delay": 15
36                }
37            },
38            "send_time": "2000-01-01 01:02:03 +0000",
39            "to": [
40                "+12345688",
41                "+12345699"
42            ],
43            "return_ids": true
44        }
45    }
46    const req = await OutboxApiFp(config).sendFax(reqParams);
47    const resp = await req(axios);
48}
49
50sendFax()
from faxplus import ApiClient, OutboxApi, OutboxComment, RetryOptions, OutboxOptions, OutboxCoverPage, PayloadOutbox
from faxplus.configuration import Configuration
outbox_comment = OutboxComment(tags=['tag1', 'tag2'],
text='text comment')
retry_options = RetryOptions(count=2, delay=15)
outbox_options = OutboxOptions(enhancement=True, retry=retry_options)
outbox_cover_page = OutboxCoverPage()
payload_outbox = PayloadOutbox(from_number='+12345667',
to=['+12345688', '+12345699'],
files=['filetosend.pdf'],
comment=outbox_comment,
options=outbox_options,
send_time='2000-01-01 01:02:03 +0000',
return_ids=True,
cover_page=outbox_cover_page)
conf = Configuration()
conf.access_token = access_token
# header_name and header_value required only when using the OAuth2 token scheme
api_client = ApiClient(header_name='x-fax-clientid', header_value=client_id, configuration=conf)
api = OutboxApi(api_client)
resp = api.send_fax(
user_id='13d8z73c',
body=payload_outbox
)<?php
require 'vendor/autoload.php';
$headers = array(
'Accept' => 'application/json',
'Authorization' => 'Bearer {access-token}',
// The x-fax-clientid header is required only when using the OAuth2 token scheme
'x-fax-clientid' => '{client ID}',
);
$client = new GuzzleHttp\Client();
// Define array of request body.
$request_body = ...; // See request body example
try {
$response = $client->request('POST','https://restapi.fax.plus/v3/accounts/{user_id}/outbox', array(
'headers' => $headers,
'json' => $request_body,
)
);
print_r($response->getBody()->getContents());
}
catch (GuzzleHttp\Exception\BadResponseException $e) {
// handle exception or api errors.
print_r($e->getMessage());
}
// ...package main
import (
"bytes"
"net/http"
)
func main() {
headers := map[string][]string{
// The x-fax-clientid header is required only when using the OAuth2 token scheme
"Content-Type": []string{"application/json"},
"Accept": []string{"application/json"},
"Authorization": []string{"Bearer {access-token}"},
"x-fax-clientid": []string{"YOUR CLIENT_ID"},
}
data := bytes.NewBuffer([]byte{jsonReq})
req, err := http.NewRequest("POST", "https://restapi.fax.plus/v3/accounts/{user_id}/outbox", data)
req.Header = headers
client := &http.Client{}
resp, err := client.Do(req)
// ...
}Anforderungen an HIPAA-Fax-APIs
Kombinieren Sie die unterzeichnete BAA und die Schutzmaßnahmen des Kontos mit geeigneten Kontrollen in Ihrer eigenen Anwendung. Legen Sie fest, wer auf Dokumente zugreifen darf, was protokolliert wird und wie lange jede Kopie aufbewahrt wird.

Verschlüsselung
Gespeicherte Faxdateien verwenden eine AES-256-Verschlüsselung mit eigenen Schlüsseln für jeden Nutzer. Wenden Sie die Schutzanforderungen Ihrer Organisation auf Dokumente an, die in Ihre Anwendung abgerufen werden.

Zugriffskontrollen
Beschränken Sie den Zugriff von Mitarbeitenden und Anwendungen auf die Aufgaben, die jede Rolle benötigt. Nutzen Sie unterstützte Kontoberechtigungen, SSO und Zwei-Faktor-Authentifizierung für den Zugriff autorisierter Teammitglieder.

Prüfbarkeit
Bewahren Sie Fax-Kennungen und Übertragungsergebnisse beim Datensatz der Anwendung auf. Webhook-Zustellprotokolle helfen bei der Untersuchung der Benachrichtigungszustellung; Ihre Anwendung protokolliert ihre eigenen Workflow-Aktionen selbst.

Daten-Governance
Konfigurieren Sie die Dokumentenaufbewahrung für Ihr Konto und steuern Sie abgerufene Kopien getrennt davon. Klären Sie die Anforderungen an Speicherung und Löschung für jedes System, das die Dokumente verarbeitet.
Anwendungsfälle im Gesundheitswesen
Nutzen Sie ein konfiguriertes Konto für das Gesundheitswesen, um den Faxaustausch mit einem von Ihrem Team entwickelten Workflow zu verbinden. Zum Beispiel:
Krankenakten
Übermitteln Sie ein freigegebenes Unterlagenpaket aus Ihrer Anwendung und bewahren Sie die Fax-Referenz zur Anfrage auf. Prüfen Sie das Übertragungsergebnis, bevor Sie die Sendeaufgabe als abgeschlossen markieren.
Überweisungsunterlagen
Empfangen Sie ein Überweisungsfax, rufen Sie das Dokument ab und leiten Sie es an eine autorisierte Prüfwarteschlange weiter. Ihre Anwendung steuert die weitere Ablage, Weiterleitung und jede Zuordnung zu Datensätzen.
Vorabgenehmigungen
Senden Sie das vorbereitete Paket und erfassen Sie das Übertragungsergebnis zum Fall. Erfassen Sie die Prüfung durch einen Kostenträger, Rückfragen oder dessen Entscheidung als separaten Workflow-Schritt.
Planen Sie Ihre Integration der HIPAA-Fax-API
Besprechen Sie mit unserem Team die Kontoberechtigung, Dokumentvolumen und den Testzugang.
- Prüfen Sie die Preise für Ihr erwartetes Faxvolumen.
- Vereinbaren Sie eine Demonstration der Fax.Plus-API.
- Besprechen Sie den Sende- und Empfangsworkflow Ihrer Anwendung.
- Planen Sie eine Migration von Ihrer aktuellen Faxlösung.
- Besprechen Sie eine geeignete Testumgebung für die API.


FAQ
Was macht eine Fax-API HIPAA-konform?

Für HIPAA-konformes Faxen mit Fax.Plus benötigen Sie einen Enterprise-Tarif, aktivierte Advanced Security Controls (ASC) und eine unterzeichnete Business Associate Agreement (BAA). Ihre Organisation muss außerdem angemessene Schutzmaßnahmen für ihre Anwendung, den Zugriff und den Umgang mit Dokumenten umsetzen.
Was ist eine BAA und warum ist sie erforderlich?
Ein Business Associate Agreement legt die Verantwortlichkeiten einer betroffenen Einrichtung und eines Dienstleisters beim Umgang mit PHI fest. Unterzeichnen Sie die BAA mit Fax.Plus und aktivieren Sie die erforderlichen Kontosteuerungen, bevor Sie den Dienst für PHI nutzen.
Kann ich die Fax.Plus-API in mein EHR-System integrieren?
Ihre Entwickler können die Fax.Plus-API nutzen, um den Faxaustausch in einen Anwendungsworkflow einzubauen. Dazu sind eine kompatible Anbindung an Ihr System und die Validierung des Dokumentenhandlings erforderlich. Eine native EHR-Integration ist derzeit nicht verfügbar; der API-Zugang allein bietet weder Patientenabgleich noch automatische Ablage in der Patientenakte.
Enthalten Fax-Webhooks PHI?
Webhooks enthalten das Faxdokument selbst nicht, aber Metadaten wie Faxnummern und Dateinamen können sensible Informationen enthalten. Schützen Sie diese Metadaten in Ihrem Empfänger und in Ihren Protokollen und rufen Sie Dokumente anschließend über die authentifizierte API ab.
Wie kann meine Anwendung bestätigen, dass ein Fax zugestellt wurde?
Bewahren Sie die für jeden Empfänger zurückgegebenen Fax-IDs auf und prüfen Sie das Übertragungsergebnis. Eine akzeptierte Sendeanfrage oder ein Ereignis zum Sitzungsabschluss ist für sich genommen kein Nachweis einer erfolgreichen Zustellung. Eine erfolgreiche Übertragung belegt nicht, dass eine Person das Dokument geprüft oder angenommen hat.
Speichert Fax.Plus Faxe dauerhaft?
Sie können die Dokumentenaufbewahrung für Ihr Konto konfigurieren. Legen Sie die von Ihrer Organisation geforderte Richtlinie fest und prüfen Sie, wie sie für gespeicherte Faxe gilt. Wenn Sie ein Fax bei Fax.Plus löschen, werden Kopien, die bereits in Ihre eigenen Systeme abgerufen wurden, nicht gelöscht.
Kann ich die API vor dem Produktivbetrieb testen?
Kontaktieren Sie unser Team, um die für Ihre Integration verfügbare Testumgebung zu besprechen. Klären Sie vor dem Testen Zugang, Zielnummern und eventuelle Kosten, und verwenden Sie synthetische Dokumente statt Patienteninformationen, bis die erforderlichen Vereinbarungen und Schutzmaßnahmen vorhanden sind.
Planen Sie Ihre HIPAA-Faxintegration weiter
Prüfen Sie Anwendungsanbindungen, Kontosteuerungen und Implementierungsleitfäden für Ihren Fax-Workflow.
Systeme verbinden

Kontrollen prüfen
Fax-API betreiben
Integrieren Sie das Faxen in Ihren Workflow im Gesundheitswesen
Planen Sie Ihre Kontoeinrichtung, binden Sie Ihre Anwendung an und verfolgen Sie jedes Fax bis zu seinem Übertragungsergebnis. Geben Sie Ihrem Team einen klaren Weg von der Dokumentenvorbereitung bis zur Nachverfolgung.


Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Schweizerische Eidgenossenschaft
Innosuisse – Schweizerische Agentur für Innovationsförderung


