Efax zgodny z HIPAA

Nie każda usługa efax jest zgodna z HIPAA. Gdy organizacja przesyła PHI drogą elektroniczną, Reguła Bezpieczeństwa wymaga szyfrowania, ścieżek audytu, kontroli dostępu oraz podpisanego Business Associate Agreement. Fax.Plus spełnia każdy z tych wymogów. Usługa powstała z myślą o placówkach medycznych, które nie mogą iść na kompromisy w kwestii zgodności.

Dokument z PHI
Bezpieczna skrzynka odbiorcza
AES-256 Szyfrowanie
HIPAA Zgodność
BAA podpisany Enterprise
Dostarczono bezpiecznie

Wspieramy jedne z największych marek na świecie

Dlaczego nie każda usługa efax spełnia standard?

Standardowe usługi efax nie są automatycznie zgodne z HIPAA. Wielu dostawców ogranicza dostępność BAA do planów premium lub enterprise, a niektórzy w ogóle go nie oferują. Placówki opieki zdrowotnej, w tym podmioty objęte regulacją i ich partnerzy biznesowi, muszą zweryfikować dostępność BAA, specyfikację szyfrowania oraz Advanced Security Controls, zanim zaczną przesyłać jakiekolwiek PHI drogą elektroniczną.

Zgodność z HIPAA wymaga płatnego planu z aktywacją BAA we wszystkich wymienionych usługach. W przypadku eFax oznacza to plan Protect lub Corporate, a w przypadku RingCentral – subskrypcję Enterprise UCaaS. Fax.Plus Enterprise obejmuje wszystko w jednym planie: podpisany BAA, lokalizację danych PHI, integrację API z EHR, Advanced Security Controls oraz podpisy elektroniczne przez Sign.Plus. Bez osobnych umów, bez płatnych dodatków zapewniających zgodność i bez ukrytych kosztów przejścia na wyższy plan.

Czego HIPAA wymaga od usługi efax?

Sześć poniższych wymagań to minimalny standard dla każdej elektronicznej usługi faksowej zgodnej z HIPAA. Każda karta pokazuje, czego wymaga prawo i jak Fax.Plus realizuje to w planie Enterprise.

Ikona podpisu

Podpisany Business Associate Agreement

BAA jest wymagany, zanim jakiekolwiek PHI zostanie przesłane za pośrednictwem usługi zewnętrznego dostawcy. Korzystanie z elektronicznej usługi faksowej do komunikacji medycznej bez podpisanego BAA stanowi naruszenie HIPAA, niezależnie od wdrożonych zabezpieczeń technicznych.
Fax.Plus umożliwia klientom planu Enterprise podpisanie BAA, dostępnego od razu w panelu konta. Dokument formalnie ustanawia relację partnera biznesowego i obejmuje wszystkie PHI przesyłane i przechowywane na koncie.

Szyfrowanie podczas przesyłania i przechowywania

Cała zawartość faksów musi być szyfrowana zarówno podczas przesyłania, jak i przechowywania. AES-256 to obecny standard branżowy, stosowany wraz z TLS podczas przesyłania, aby zapewnić, że PHI nie zostanie przechwycone ani ujawnione na żadnym etapie cyklu życia faksu elektronicznego.
Fax.Plus stosuje szyfrowanie AES-256 dla danych przechowywanych oraz TLS 1.2 lub nowszy podczas przesyłania w przypadku każdego faksu przychodzącego i wychodzącego w planie Enterprise, niezależnie od typu pliku czy wolumenu transmisji. Szyfrowanie jest stosowane automatycznie i nie wymaga żadnej konfiguracji po Twojej stronie.
niebieska ikona dwóch serwerów na białym tle

Kontrola audytu i dzienniki aktywności

Każde zdarzenie związane z faksem musi być rejestrowane wraz ze znacznikami czasu, identyfikatorami użytkowników i statusem dostarczenia. Dzienniki audytu pozwalają placówkom medycznym wykazać zgodność, reagować na dochodzenia oraz śledzić, kto i kiedy uzyskał dostęp do PHI lub je przesłał.
Plan Fax.Plus Enterprise rejestruje każde zdarzenie związane z faksem wraz ze znacznikami czasu, identyfikatorami użytkowników, statusem dostarczenia i zapisami dostępu. Dzienniki można eksportować do CSV i są przechowywane zgodnie z konfigurowalnymi harmonogramami, co wspiera przeglądy zgodności i postępowania regulacyjne.
ikona osoby z kokardą na głowie

Dostęp i uprawnienia oparte na rolach

Dostęp do PHI musi być ograniczony wyłącznie do upoważnionych osób. Uprawnienia oparte na rolach wymuszają zasadę minimalnego niezbędnego dostępu wynikającą z HIPAA, dzięki czemu każdy członek zespołu może wysyłać, odbierać lub przeglądać faksy tylko w zakresie swojej roli.
Administratorzy planu Enterprise konfigurują Advanced Security Controls (ASC), aby wymusić uprawnienia oparte na rolach, uwierzytelnianie dwuskładnikowe (2FA), jednokrotne logowanie (SSO) oraz listy dozwolonych adresów IP. Gdy tryb HIPAA jest aktywny, wysyłanie faksów jest ograniczone do aplikacji internetowej, aplikacji na komputer, aplikacji mobilnej Fax.Plus, API oraz Email-to-Fax przez adres @tls.fax.plus z wymuszonym TLS.

Dwa powody, dla których zespoły IT w ochronie zdrowia wybierają Fax.Plus

Sześć powyższych zabezpieczeń to minimum wymagane przepisami. Fax.Plus Enterprise idzie dalej i oferuje dwie funkcje odpowiadające na potrzeby operacyjne i zarządcze organizacji ochrony zdrowia: geograficzną rezydencję danych oraz bezpośrednią integrację z systemami EHR/EMR. Nie są to wymogi HIPAA jako takie, ale często wymagają ich procedury zakupowe w przedsiębiorstwach, ramy zarządzania IT oraz regionalne przepisy o ochronie danych.

lokalizacja danych usługa efax zgodna z hipaa

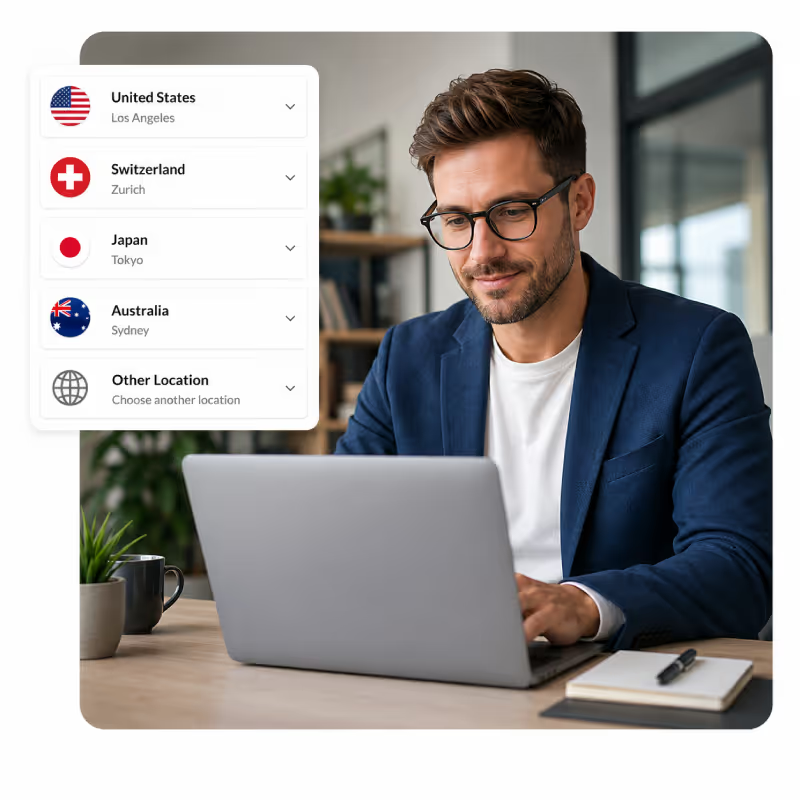
Wybierz, gdzie przechowywane są dane PHI

Klienci Enterprise mogą wybrać region geograficzny, w którym dane fax są przechowywane i archiwizowane: Stany Zjednoczone, Szwajcaria, region Azji i Pacyfiku lub Australia i inne lokalizacje. Kontrola rezydencji danych pomaga spełnić wymogi HIPAA dotyczące zabezpieczeń fizycznych, regionalne przepisy o ochronie danych (RODO, australijska ustawa o ochronie prywatności) oraz wewnętrzne wymogi zarządzania IT nakazujące suwerenność danych. Przechowywanie danych w Szwajcarii jest szczególnie istotne dla organizacji działających w ramach rygorystycznych unijnych przepisów o ochronie danych.

Integracja z systemami EHR i EMR przez API fax

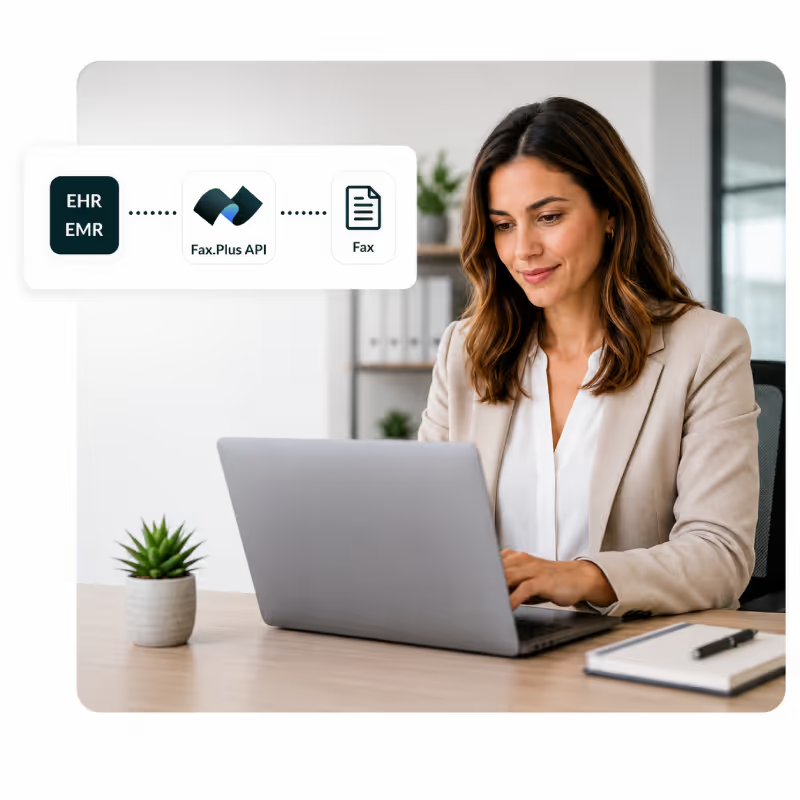
API Fax.Plus umożliwia organizacjom ochrony zdrowia włączenie zgodnych z HIPAA procesów fax bezpośrednio do systemów EHR i EMR, portali pacjenta oraz aplikacji klinicznych. API obsługuje automatyczne kierowanie dokumentów, potwierdzenia dostarczenia, webhooki ze statusem w czasie rzeczywistym oraz programowe zarządzanie fax. Upraszcza to procesy dokumentacji klinicznej, w tym skierowania, wyniki badań i dokumentację pacjentów, przy zachowaniu pełnego szyfrowania AES-256 i rejestrowania audytowego na każdym etapie. API jest dostępne w planie Enterprise.

emh ehr integracja fax api efax zgodny z hipaa

Kto korzysta z elektronicznego fax zgodnego z HIPAA?

szpitale i sieci placówek opieki zdrowotnej

Praktyki indywidualne

Lekarze, dentyści i inni praktycy codziennie przesyłają skierowania, wyniki badań i dokumentację. Plan Enterprise zapewnia mniejszym organizacjom bezpieczeństwo na poziomie HIPAA i podpisany BAA, bez konieczności używania starszego sprzętu. Wysyłaj fax z aplikacji internetowej, komputerowej, na iOS lub Androida.
szpitale sieci placówek

Szpitale i sieci placówek

Plan Fax.Plus Enterprise zapewnia scentralizowaną administrację, dostęp oparty na rolach, pełne ścieżki audytu i integrację API z systemami EHR. Wybierz region rezydencji danych, aby spełnić wymogi zarządcze i regulacyjne.
dostawcy usług telemedycznych

Dostawcy telemedycyny

Fax.Plus utrzymuje szyfrowanie AES-256 i zgodność z HIPAA na wszystkich urządzeniach i w każdej lokalizacji, dzięki czemu rozproszone zespoły opieki mogą bezpiecznie przesyłać dane PHI bez narażania zgodności z przepisami.
plany zdrowotne ubezpieczyciele

Ubezpieczyciele zdrowotni

Podmioty objęte przepisami HIPAA muszą zawrzeć umowy BAA z każdym dostawcą przetwarzającym PHI. Plan Enterprise zapewnia objęcie umową BAA, Advanced Security Controls oraz dokumentację audytową na potrzeby nadzoru nad dostawcami i oceny ryzyka HIPAA.

Jak skonfigurować efax zgodny z HIPAA w Fax.Plus

1

Utwórz konto Fax.Plus Enterprise

Zarejestruj się w planie Fax.Plus Enterprise i skonfiguruj konto swojej organizacji. Dodaj lub przenieś swój numer fax. Plan Enterprise obejmuje dwa dedykowane numery fax i umożliwia dodawanie kolejnych numerów, wysyłanie fax na dużą skalę oraz pełny dostęp do API.

2

Ustaw region rezydencji danych

Na karcie Zgodność w panelu wybierz region geograficzny, w którym będą przechowywane Twoje dane fax. Dostępne regiony to Stany Zjednoczone, Szwajcaria, region Azji i Pacyfiku oraz Australia. Rezydencję danych należy skonfigurować przed aktywacją Advanced Security Controls.

3

Aktywuj Advanced Security Controls

Włącz Advanced Security Controls (ASC) w panelu Enterprise. ASC wymusza w całej organizacji zasady bezpieczeństwa zgodne z HIPAA: uwierzytelnianie dwuskładnikowe, kontrolę dostępu opartą na rolach, ograniczone kanały transmisji i bezpieczne ustawienia powiadomień.

4

Poproś o Business Associate Agreement i podpisz go

Poproś o BAA za pośrednictwem swojego konta Fax.Plus. Konto jest oficjalnie zgodne z HIPAA po zawarciu BAA. BAA obejmuje wszystkie dane PHI przesyłane i przechowywane za pośrednictwem Twojego konta Enterprise.

5

Skonfiguruj zespół i zacznij bezpiecznie wysyłać PHI przez fax

Dodaj członków zespołu, przypisz role i uprawnienia oraz w razie potrzeby zintegruj Fax.Plus z systemem EHR lub EMR przez API. Wysyłaj i odbieraj PHI z aplikacji internetowej Fax.Plus, aplikacji komputerowej, aplikacji mobilnej (iOS i Android) lub przez API.

Chcesz zacząć?

Platforma efax zgodna z HIPAA stworzona dla ochrony zdrowia.

Enterprise

Wysyłanie fax zgodne z HIPAA dla klinik, praktyk i systemów opieki zdrowotnej

Rozwiązanie na miarę

Indywidualny plan cenowy, który skaluje się wraz z potrzebami Twojej firmy
 
Porozmawiajmy

Najczęściej zadawane pytania

Czym jest usługa elektronicznego fax (efax)?

strzałka na pasku nawigacji

Usługa efax umożliwia wysyłanie i odbieranie fax przez internet za pomocą komputera, smartfona lub API, bez fizycznego urządzenia fax ani dedykowanej linii telefonicznej. Dokumenty są przesyłane cyfrowo i przypisane do standardowego numeru fax. W ochronie zdrowia usługa efax musi być zgodna z HIPAA, z podpisanym BAA i odpowiednimi zabezpieczeniami, aby legalnie przetwarzać chronione informacje zdrowotne.

Co sprawia, że usługa elektronicznego fax jest zgodna z HIPAA?

strzałka na pasku nawigacji

Usługa efax zgodna z HIPAA musi zapewniać podpisany BAA zgodnie z 45 CFR §164.308(b)(1), szyfrowanie AES-256 danych przechowywanych oraz TLS dla danych w tranzycie zgodnie z 45 CFR §164.312(e)(2)(ii), mechanizmy audytu rejestrujące całą aktywność fax zgodnie z 45 CFR §164.312(b) oraz kontrolę dostępu opartą na rolach zgodnie z 45 CFR §164.514(d). Wszystkie te elementy są wymagane przez Regułę Bezpieczeństwa HIPAA (45 CFR Part 164).

Czy elektroniczny fax jest domyślnie zgodny z HIPAA?

strzałka na pasku nawigacji

Nie. Usługi efax nie są automatycznie zgodne z HIPAA. Aby spełniać wymogi HIPAA, usługa musi zapewniać podpisany BAA, szyfrowanie, ścieżki audytu i kontrolę dostępu. Organizacje ochrony zdrowia muszą zweryfikować funkcje zgodności na poziomie planu, zanim prześlą jakiekolwiek dane PHI przez efax.

Czym jest BAA i dlaczego jest wymagany przy przesyłaniu PHI przez elektroniczny fax?

strzałka na pasku nawigacji

Business Associate Agreement (BAA) to prawnie wiążąca umowa, która ustanawia formalną relację między podmiotem objętym przepisami (placówką opieki zdrowotnej, planem zdrowotnym lub izbą rozliczeniową) a partnerem biznesowym, takim jak dostawca usługi efax, który przetwarza dane PHI. Bez podpisanego BAA korzystanie z jakiejkolwiek usługi efax do przesyłania PHI stanowi naruszenie HIPAA, niezależnie od zastosowanych zabezpieczeń technicznych.

Dlaczego organizacje ochrony zdrowia przechodzą z tradycyjnych faksów na usługi efax zgodne z HIPAA?

strzałka na pasku nawigacji

Tradycyjne faksy niosą ze sobą ryzyko niezgodności: dokumenty leżą bez nadzoru, bez ścieżek audytu, bez szyfrowanego przechowywania i bez kontroli dostępu wymaganych przez 45 CFR §164.312(c)(1). Usługi efax zgodne z HIPAA eliminują te luki: faksy są szyfrowane, dostęp jest ograniczony, każde zdarzenie jest rejestrowane, a podpisana umowa BAA formalnie obejmuje przetwarzanie PHI. Zmiana likwiduje też koszty sprzętu, umożliwia wysyłanie faksów z dowolnego urządzenia i wspiera bezpośrednią integrację z systemami EHR i EMR za pośrednictwem API.

Czy Fax.Plus to usługa efax zgodna z HIPAA?

strzałka na pasku nawigacji

Tak. Fax.Plus jest zgodny z HIPAA w planie Enterprise, który obejmuje Advanced Security Controls, szyfrowanie AES-256, pełne ścieżki audytu, kontrolę dostępu opartą na rolach oraz podpisaną umowę BAA. Plany niższego poziomu nie zawierają umowy BAA i nie są rozwiązaniami zgodnymi z HIPAA.

Który plan Fax.Plus jest wymagany do zachowania zgodności z HIPAA?

strzałka na pasku nawigacji

Zgodność z HIPAA wraz z podpisaną umową BAA jest dostępna wyłącznie w planie Enterprise. Plany Free, Basic, Premium i Business nie zawierają umowy BAA i nie są rozwiązaniami efax zgodnymi z HIPAA. Klienci planu Enterprise muszą dodatkowo aktywować Advanced Security Controls zgodnie z 45 CFR §164.310(d)(1) oraz zawrzeć umowę BAA, aby w pełni spełniać wymogi HIPAA. Skontaktuj się z zespołem sprzedaży Fax.Plus, aby rozpocząć.

Czy mogę używać Fax.Plus do wysyłania dokumentacji medycznej, recept i wyników badań laboratoryjnych faksem?

strzałka na pasku nawigacji

Tak, w planie Enterprise z włączonym trybem HIPAA. Fax.Plus Enterprise umożliwia przesyłanie dokumentacji medycznej, recept, wyników badań laboratoryjnych, skierowań i dokumentów ubezpieczeniowych. Tryb HIPAA ogranicza transmisję do aplikacji internetowej, aplikacji na komputer, aplikacji mobilnej, API faksu oraz Email-to-Fax przez adres @tls.fax.plus z wymuszonym TLS.

Czy Fax.Plus integruje się z systemami EHR i EMR?

strzałka na pasku nawigacji

Tak. API faksu Fax.Plus, dostępne w planie Enterprise, integruje się z systemami EHR i EMR, aby automatyzować procesy faksowe zgodne z HIPAA. Organizacje mogą programowo wysyłać, odbierać i kierować faksy, a pełne szyfrowanie AES-256 i rejestrowanie audytu są zachowane na każdym etapie. API obsługuje webhooki do aktualizacji statusu w czasie rzeczywistym i łączy się z systemami dokumentacji klinicznej, eliminując ręczne przetwarzanie PHI.

Czy eFax jest zgodny z HIPAA?

strzałka na pasku nawigacji

eFax, internetowa usługa faksowa firmy Consensus Cloud Solutions, może być zgodna z HIPAA, ale tylko w określonych warunkach. Standardowe plany eFax Plus i Pro nie zawierają umowy Business Associate Agreement, a zatem domyślnie nie są zgodne z HIPAA. Przejście na eFax Protect (49,99 USD/miesiąc) dodaje umowę BAA i podstawową zgodność z HIPAA, jednak ten plan nie posiada certyfikatu HITRUST i nie obejmuje zaawansowanych procesów audytu i przechowywania. Pełna zgodność z HIPAA z certyfikatem HITRUST wymaga planu eFax Corporate, czyli planu dla firm z indywidualną wyceną. We wszystkich przypadkach podpisanie umowy BAA z eFax jest obowiązkowe. Bez podpisanej umowy BAA każde przesłanie PHI za pośrednictwem usługi efax stanowi naruszenie HIPAA, niezależnie od zastosowanego szyfrowania. Zobacz naszą recenzję eFax.

Zadbaj o zgodność procesów efax z HIPAA

Zgodna usługa efax to dopiero początek. Sprawdź, jak inni dostawcy usług faksowych postępują z PHI, dowiedz się, jak prawidłowo przesyłać dokumenty medyczne, i poznaj przepisy o prywatności danych zdrowotnych stojące za każdym wymogiem.

