


API faksu zgodne z HIPAA
Wysyłaj i odbieraj faksy zgodne z HIPAA za pomocą naszego zaawansowanego API
Połącz wysyłanie faksów, odbierane dokumenty i wyniki dostarczenia z oprogramowaniem medycznym tworzonym przez Twój zespół. Faksowanie zgodne z HIPAA w Fax.Plus wymaga planu Enterprise, włączonych Advanced Security Controls (ASC) oraz podpisanej umowy Business Associate Agreement (BAA).
Przygotuj medyczny proces faksowania
Zacznij od konta, dostępu i jednego procesu obsługi dokumentów. Twój zespół tworzy i utrzymuje połączenie z własnym oprogramowaniem.
Potwierdź swoje konto
Wybierz plan Enterprise, włącz Advanced Security Controls i podpisz BAA, zanim zaczniesz przetwarzać PHI. Uzgodnij sposób testowania, zanim podłączysz prawdziwe dokumenty.
Autoryzuj swoją aplikację
Wybierz Personal Access Token lub OAuth 2.0 dla swojej integracji. Przyznaj poświadczeniom i użytkownikom konta tylko te uprawnienia, których wymaga Twój proces.
Połącz wymianę dokumentów
Prześlij przygotowany dokument przed wysłaniem faksu. W przypadku faksów przychodzących użyj powiadomienia o zdarzeniu, aby uruchomić uwierzytelnione pobieranie do swojej aplikacji.
Sprawdź wynik
Zachowaj zwrócone identyfikatory faksów i sprawdzaj status transmisji. Zaplanuj, jak Twoja aplikacja ma obsługiwać nieudane wysyłki, powtórzone powiadomienia i nierozwiązane zadania.
Zintegruj API faksu zgodne z HIPAA
Faksowanie zgodne z HIPAA w Fax.Plus wymaga planu Enterprise, włączonych Advanced Security Controls (ASC) oraz podpisanej umowy Business Associate Agreement (BAA).
Podstawowe wzorce API w Fax.Plus
Przesyłaj przygotowane dokumenty, pobieraj odebrane faksy i zarządzaj oczekującymi zadaniami za pomocą API.
- Zachowaj identyfikatory zwrócone dla każdego odbiorcy i śledź wynik transmisji.
- Śledź identyfikatory zadań faksowych i sprawdzaj status przed ponowną próbą wysyłki. Użyj
do deduplikacji zdarzeń webhooków, a nie wychodzących żądań faksowych.
Webhooki i zdarzenia
Używaj zdarzeń zakończenia do aktualizowania aplikacji. Zanim uznasz faks za dostarczony, sprawdź status transmisji.
- Weryfikuj podpisane zdarzenia na podstawie oryginalnej treści żądania i sprawdzaj znacznik czasu.
- Zapisuj powiadomienia przed ich przetworzeniem, a następnie obsługuj ponowienia i powtórzenia bez powtarzania działania biznesowego.
Przetwarzanie danych
Webhooki statusu faksu nie zawierają samego dokumentu faksu, ale mogą zawierać wrażliwe metadane. Pobieraj dokumenty za pomocą uwierzytelnionego API.
- Przechowywane pliki faksów są szyfrowane algorytmem AES-256 z unikalnymi kluczami dla każdego użytkownika.
- Ogranicz wrażliwe metadane w logach aplikacji i plikach tymczasowych. Kontroluj kopie pobierane przez aplikację.
API faksu zgodne z HIPAA stworzone dla programistów
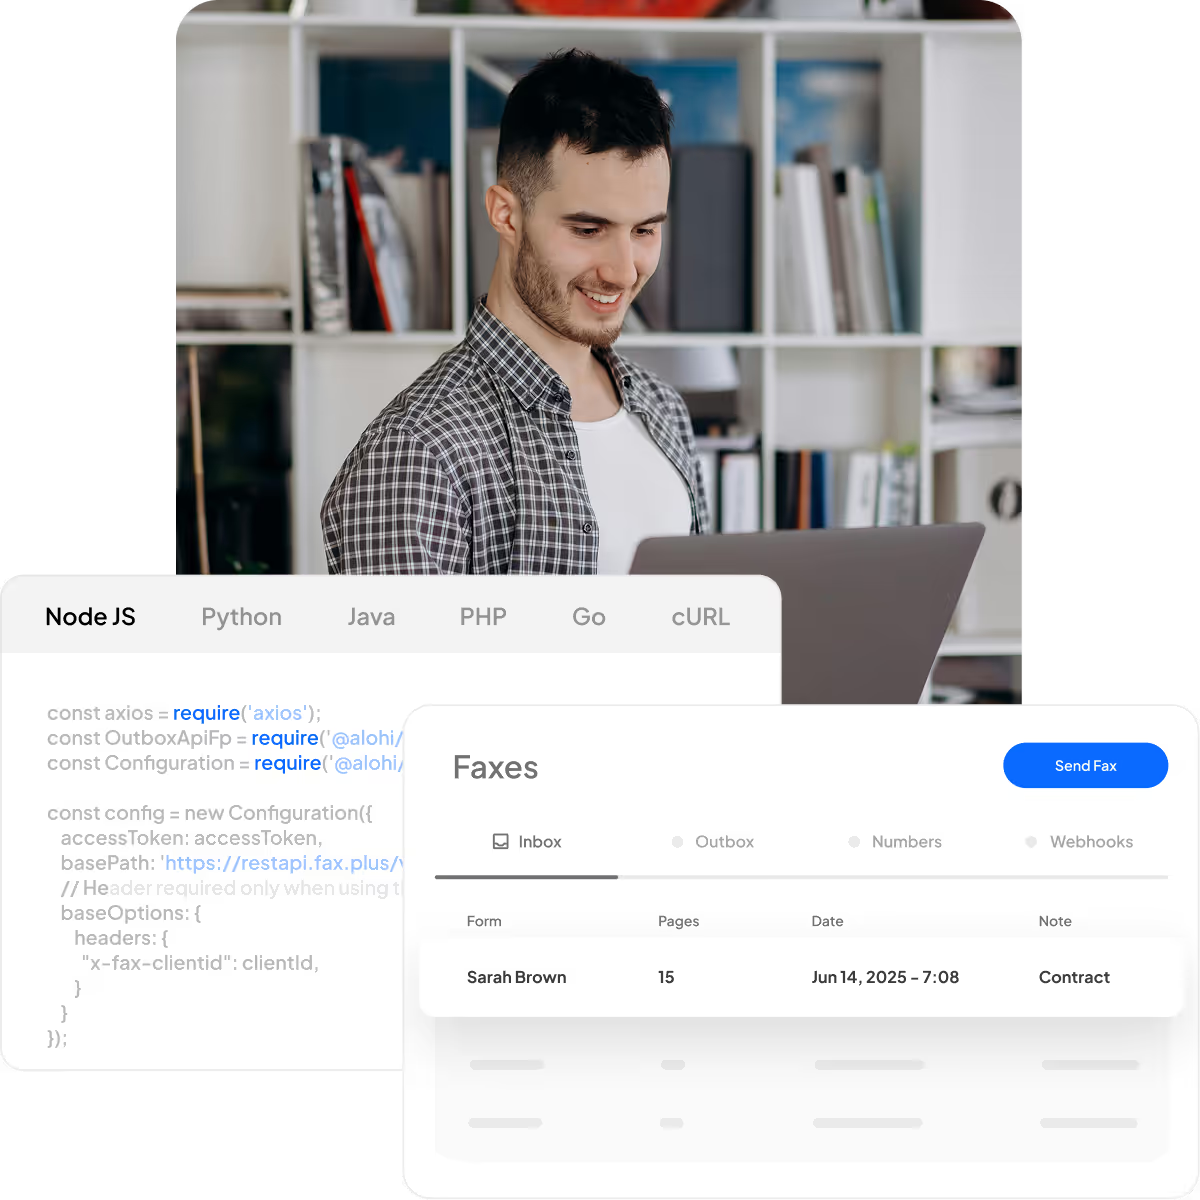
Zbuduj niestandardowe połączenie faksowe dla swojego systemu EMR, EHR, portalu klienta lub wewnętrznej aplikacji za pomocą REST API i dostępnych SDK. Twoi programiści łączą wymianę dokumentów z uprawnieniami, rekordami i procesami w Twoim systemie.
Wysyłaj i odbieraj faksy programowo przez REST API lub obsługiwane SDK.
Śledź status i dostarczanie faksów dzięki aktualizacjom statusu w czasie rzeczywistym, danym potwierdzającym i szczegółowym kodom błędów.
Kupuj numery faksowe i zarządzaj nimi bezpośrednio przez API, w miarę jak rozwija się Twoja aplikacja lub organizacja.
Twórz przepływy pracy oparte na zdarzeniach z użyciem webhooków i monitoruj dostarczanie zdarzeń dzięki dziennikom, ponownemu wysyłaniu, podpisanym zdarzeniom i konfigurowalnym punktom końcowym.
Bezpiecznie kontroluj dostęp do API za pomocą OAuth 2.0 lub osobistych tokenów dostępu (PAT).
Przykłady poglądowe. Skonfiguruj poświadczenia, najpierw prześlij dokumenty i przed użyciem sprawdź aktualną dokumentację.
1const axios = require('axios');
2const OutboxApiFp = require('@alohi/faxplus-api').OutboxApiFp;
3const Configuration = require('@alohi/faxplus-api').Configuration;
4
5const config = new Configuration({
6    accessToken: accessToken,
7    basePath: 'https://restapi.fax.plus/v3',
8    // Header required only when using the OAuth2 token scheme
9    baseOptions: {
10        headers: {
11          "x-fax-clientid": clientId,
12        }
13    }
14});
15
16async function sendFax() {
17    const reqParams = {
18        "userId": '13d8z73c',
19        "payloadOutbox": {
20            "comment": {
21                "tags": [
22                    "tag1",
23                    "tag2"
24                ],
25                "text": "text comment"
26            },
27            "files": [
28                "filetosend.pdf"
29            ],
30            "from": "+12345667",
31            "options": {
32                "enhancement": true,
33                "retry": {
34                    "count": 2,
35                    "delay": 15
36                }
37            },
38            "send_time": "2000-01-01 01:02:03 +0000",
39            "to": [
40                "+12345688",
41                "+12345699"
42            ],
43            "return_ids": true
44        }
45    }
46    const req = await OutboxApiFp(config).sendFax(reqParams);
47    const resp = await req(axios);
48}
49
50sendFax()
from faxplus import ApiClient, OutboxApi, OutboxComment, RetryOptions, OutboxOptions, OutboxCoverPage, PayloadOutbox
from faxplus.configuration import Configuration
outbox_comment = OutboxComment(tags=['tag1', 'tag2'],
text='text comment')
retry_options = RetryOptions(count=2, delay=15)
outbox_options = OutboxOptions(enhancement=True, retry=retry_options)
outbox_cover_page = OutboxCoverPage()
payload_outbox = PayloadOutbox(from_number='+12345667',
to=['+12345688', '+12345699'],
files=['filetosend.pdf'],
comment=outbox_comment,
options=outbox_options,
send_time='2000-01-01 01:02:03 +0000',
return_ids=True,
cover_page=outbox_cover_page)
conf = Configuration()
conf.access_token = access_token
# header_name and header_value required only when using the OAuth2 token scheme
api_client = ApiClient(header_name='x-fax-clientid', header_value=client_id, configuration=conf)
api = OutboxApi(api_client)
resp = api.send_fax(
user_id='13d8z73c',
body=payload_outbox
)<?php
require 'vendor/autoload.php';
$headers = array(
'Accept' => 'application/json',
'Authorization' => 'Bearer {access-token}',
// The x-fax-clientid header is required only when using the OAuth2 token scheme
'x-fax-clientid' => '{client ID}',
);
$client = new GuzzleHttp\Client();
// Define array of request body.
$request_body = ...; // See request body example
try {
$response = $client->request('POST','https://restapi.fax.plus/v3/accounts/{user_id}/outbox', array(
'headers' => $headers,
'json' => $request_body,
)
);
print_r($response->getBody()->getContents());
}
catch (GuzzleHttp\Exception\BadResponseException $e) {
// handle exception or api errors.
print_r($e->getMessage());
}
// ...package main
import (
"bytes"
"net/http"
)
func main() {
headers := map[string][]string{
// The x-fax-clientid header is required only when using the OAuth2 token scheme
"Content-Type": []string{"application/json"},
"Accept": []string{"application/json"},
"Authorization": []string{"Bearer {access-token}"},
"x-fax-clientid": []string{"YOUR CLIENT_ID"},
}
data := bytes.NewBuffer([]byte{jsonReq})
req, err := http.NewRequest("POST", "https://restapi.fax.plus/v3/accounts/{user_id}/outbox", data)
req.Header = headers
client := &http.Client{}
resp, err := client.Do(req)
// ...
}Wymagania dla API faksu zgodnego z HIPAA
Połącz podpisane BAA i zabezpieczenia konta z odpowiednimi mechanizmami kontroli we własnej aplikacji. Zdecyduj, kto może uzyskać dostęp do dokumentów, co jest rejestrowane i jak długo przechowywana jest każda kopia.

Szyfrowanie
Przechowywane pliki faksów korzystają z szyfrowania AES-256 z unikalnymi kluczami dla każdego użytkownika. Zastosuj wymogi ochrony obowiązujące w Twojej organizacji do dokumentów pobieranych do aplikacji.

Kontrola dostępu
Ogranicz dostęp pracowników i aplikacji do zadań wymaganych przez daną rolę. Korzystaj z obsługiwanych uprawnień konta, SSO i uwierzytelniania dwuskładnikowego dla autoryzowanego dostępu zespołu.

Możliwość audytu
Przechowuj identyfikatory faksów i wyniki transmisji razem z rekordem w aplikacji. Logi dostarczania webhooków pomagają badać dostarczanie powiadomień; Twoja aplikacja rejestruje własne działania w procesie.

Zarządzanie danymi
Skonfiguruj przechowywanie dokumentów dla swojego konta i osobno zarządzaj pobranymi kopiami. Potwierdź wymagania dotyczące przechowywania i usuwania dla każdego systemu, który przetwarza dokumenty.
Zastosowania w opiece zdrowotnej
Użyj skonfigurowanego konta medycznego, aby połączyć wymianę faksów z procesem stworzonym przez Twój zespół. Na przykład:
Dokumentacja medyczna
Prześlij z aplikacji zatwierdzony pakiet dokumentacji i zachowaj odniesienie do faksu przy żądaniu. Zanim oznaczysz zadanie wysyłki jako zakończone, sprawdź wynik transmisji.
Pakiety skierowań
Odbierz faks ze skierowaniem, pobierz dokument i przekaż go do autoryzowanej kolejki weryfikacji. Twoja aplikacja kontroluje dalsze archiwizowanie, kierowanie i dopasowywanie do rekordów.
Wstępne autoryzacje
Wyślij przygotowany pakiet i zapisz wynik transmisji w danej sprawie. Rozpatrzenie przez płatnika, prośbę o dodatkowe informacje lub decyzję śledź jako osobny etap procesu.
Zaplanuj integrację API faksu zgodnego z HIPAA
Omów z naszym zespołem kwalifikowalność konta, wolumeny dokumentów i dostęp testowy.
- Sprawdź cennik dla przewidywanych wolumenów faksów.
- Umów demonstrację API Fax.Plus.
- Omów proces wysyłania i odbierania w swojej aplikacji.
- Zaplanuj migrację z obecnej konfiguracji faksu.
- Omów odpowiednie warunki testowania API.


FAQ
Co sprawia, że API faksu jest zgodne z HIPAA?

Faksowanie zgodne z HIPAA w Fax.Plus wymaga planu Enterprise, włączonych Advanced Security Controls (ASC) oraz podpisanej umowy Business Associate Agreement (BAA). Twoja organizacja musi też zastosować odpowiednie zabezpieczenia w aplikacji, dostępie i obsłudze dokumentów.
Czym jest BAA i dlaczego jest wymagane?
Business Associate Agreement określa obowiązki podmiotu objętego regulacjami i dostawcy usług podczas przetwarzania PHI. Podpisz BAA z Fax.Plus i włącz wymagane mechanizmy kontroli konta, zanim zaczniesz używać usługi do PHI.
Czy mogę zintegrować API Fax.Plus ze swoim systemem EHR?
Twoi programiści mogą użyć API Fax.Plus, aby wbudować wymianę faksów w proces aplikacji. Wymaga to zgodnego połączenia z Twoim systemem i weryfikacji obsługi dokumentów. Natywna integracja z EHR nie jest obecnie dostępna; sam dostęp do API nie zapewnia dopasowywania pacjentów ani automatycznego dołączania dokumentów do kartoteki.
Czy webhooki faksów zawierają PHI?
Webhooki nie zawierają samego dokumentu faksu, ale metadane, takie jak numery faksów i nazwy plików, mogą zawierać dane wrażliwe. Chroń te metadane w odbiorniku i logach, a dokumenty pobieraj przez uwierzytelnione API.
Jak moja aplikacja może potwierdzić, że faks został dostarczony?
Zachowaj identyfikatory faksów zwrócone dla każdego odbiorcy i sprawdź wynik transmisji. Zaakceptowane żądanie wysyłki ani zdarzenie zakończenia sesji nie są same w sobie dowodem skutecznego dostarczenia. Udana transmisja nie oznacza, że ktoś przejrzał lub zaakceptował dokument.
Czy Fax.Plus przechowuje faksy bezterminowo?
Możesz skonfigurować przechowywanie dokumentów dla swojego konta. Ustaw politykę wymaganą przez Twoją organizację i sprawdź, jak dotyczy ona zapisanych faksów. Usunięcie faksu z Fax.Plus nie usuwa kopii już pobranych do Twoich własnych systemów.
Czy mogę przetestować API przed wdrożeniem produkcyjnym?
Skontaktuj się z naszym zespołem, aby omówić dostępne warunki testowania Twojej integracji. Przed testami potwierdź dostęp, miejsca docelowe i ewentualne opłaty, a do czasu wprowadzenia wymaganych umów i zabezpieczeń używaj syntetycznych dokumentów zamiast danych pacjentów.
Kontynuuj planowanie integracji faksu zgodnego z HIPAA
Sprawdź połączenia aplikacji, mechanizmy kontroli konta i przewodniki wdrożeniowe dla swojego procesu faksowania.
Połącz systemy

Sprawdź mechanizmy kontroli
Obsługuj API faksu
Wbuduj faks w swój proces w ochronie zdrowia
Zaplanuj konfigurację konta, połącz aplikację i śledź każdy faks aż do wyniku transmisji. Zapewnij zespołowi jasną ścieżkę od przygotowania dokumentu do działań następczych.


Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Konfederacja Szwajcarska
Innosuisse – Szwajcarska Agencja Innowacji


