


API de fax HIPAA
Envoyez et recevez des fax conformes à HIPAA grâce à notre API avancée
Connectez l'envoi de fax, les documents reçus et les résultats de transmission au logiciel de santé développé par votre équipe. L'envoi de fax conforme à HIPAA avec Fax.Plus nécessite un plan Enterprise, l'activation des Advanced Security Controls (ASC) et un Business Associate Agreement (BAA) signé.
Préparez votre workflow de fax pour la santé
Commencez par le compte, les accès et un workflow de documents. Votre équipe crée et maintient la connexion avec son propre logiciel.
Vérifiez votre compte
Choisissez Enterprise, activez les Advanced Security Controls et signez un BAA avant de traiter des PHI. Convenez d'un cadre de test avant de connecter de vrais documents.
Autorisez votre application
Choisissez un Personal Access Token ou OAuth 2.0 pour votre intégration. N'accordez aux identifiants et aux utilisateurs du compte que les autorisations dont votre workflow a besoin.
Connectez l'échange de documents
Téléversez le document préparé avant de soumettre un fax. Pour les fax entrants, utilisez une notification d'événement afin de lancer la récupération authentifiée dans votre application.
Vérifier le résultat
Conservez les identifiants de fax renvoyés et consultez le statut de transmission. Prévoyez la façon dont votre application gère les envois échoués, les notifications répétées et les tâches non résolues.
Intégrer une API de fax conforme à HIPAA
L'envoi de fax conforme à HIPAA avec Fax.Plus nécessite un plan Enterprise, l'activation des Advanced Security Controls (ASC) et un Business Associate Agreement (BAA) signé.
Principaux schémas d'API avec Fax.Plus
Soumettez des documents préparés, récupérez les fax reçus et gérez les tâches en attente via l'API.
- Conservez les identifiants renvoyés pour chaque destinataire et suivez le résultat de la transmission.
- Suivez les identifiants des tâches de fax et vérifiez le statut avant de relancer un envoi. Utilisez
pour dédupliquer les événements webhook, et non les demandes d'envoi de fax.
Webhooks et gestion des événements
Utilisez les événements de fin de transmission pour mettre à jour votre application. Vérifiez le statut de transmission avant de considérer un fax comme remis.
- Vérifiez les événements signés par rapport au corps de la requête d'origine et contrôlez l'horodatage.
- Enregistrez les notifications avant de les traiter, puis gérez les nouvelles tentatives et les rejeux sans répéter l'action métier.
Traitement des données
Les webhooks de statut de fax n'incluent pas le document lui-même, mais ils peuvent contenir des métadonnées sensibles. Récupérez les documents via l'API authentifiée.
- Les fichiers de fax stockés sont chiffrés avec AES-256, avec des clés uniques pour chaque utilisateur.
- Limitez les métadonnées sensibles dans les journaux de l'application et les fichiers temporaires. Contrôlez les copies que votre application récupère.
Une API de fax HIPAA conçue pour les développeurs
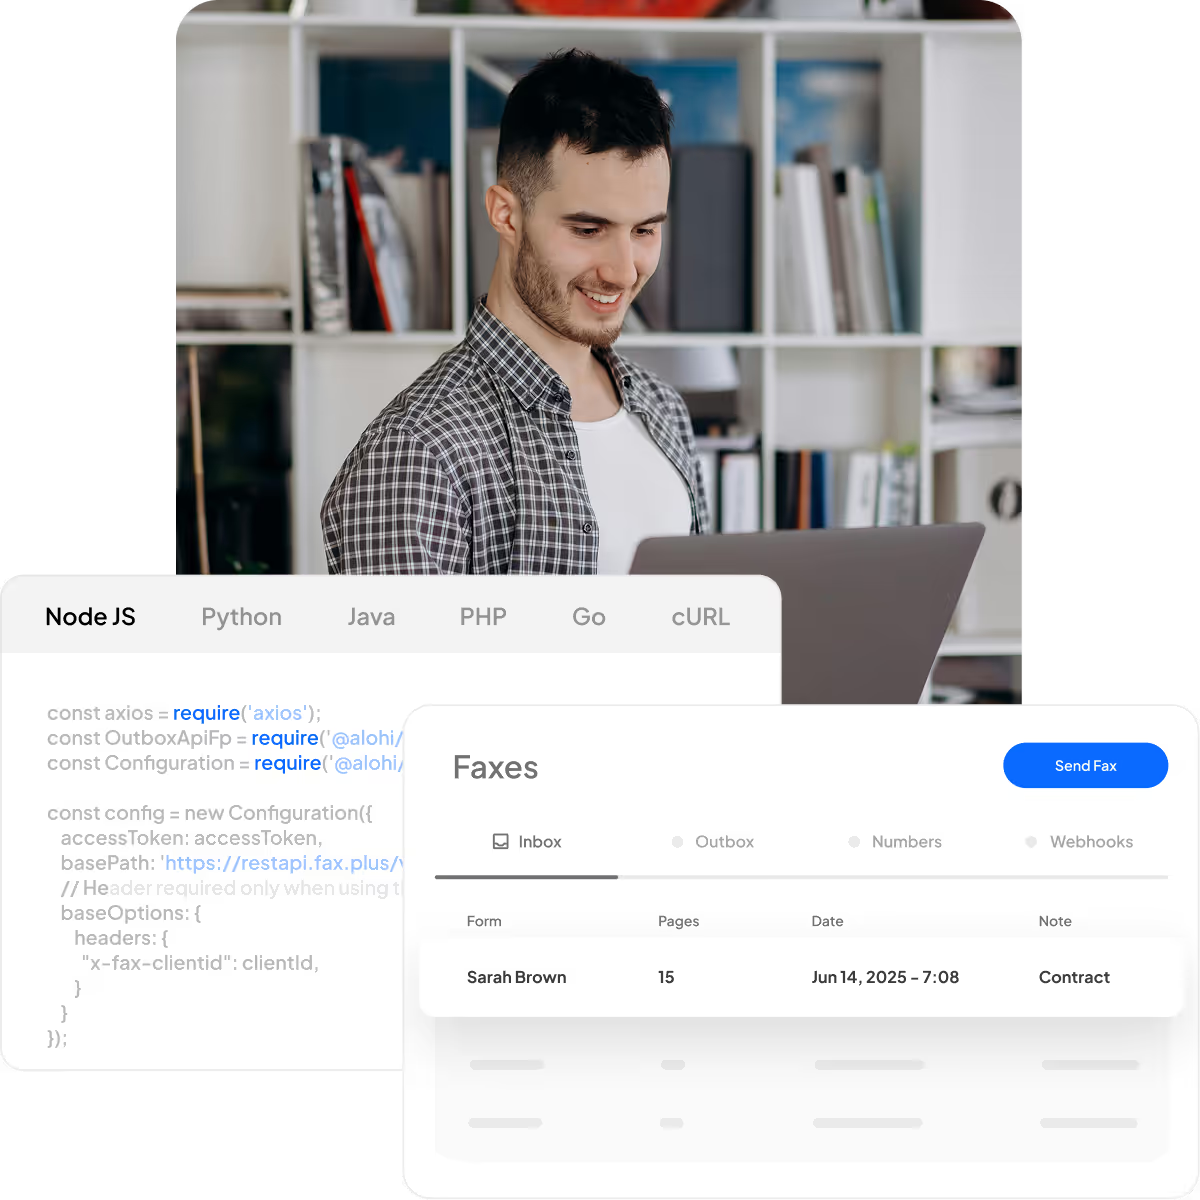
Créez une connexion de fax sur mesure pour votre DPI, votre DSE, votre portail client ou votre application interne à l'aide de l'API REST et des SDK disponibles. Vos développeurs relient l'échange de documents aux autorisations, aux dossiers et au workflow de votre système.
Envoyez et recevez des fax par programmation via l'API REST ou les SDK pris en charge.
Suivez le statut et la remise des fax grâce à des mises à jour de statut en temps réel, des données de confirmation et des codes d'erreur détaillés.
Achetez et gérez des numéros de fax directement via l'API à mesure que votre application ou votre organisation se développe.
Créez des workflows pilotés par les événements avec les webhooks et surveillez la remise des événements grâce aux journaux, au rejeu, aux événements signés et aux endpoints configurables.
Contrôlez l'accès à l'API en toute sécurité avec OAuth 2.0 ou des jetons d'accès personnels (PAT).
Exemples fournis à titre d'illustration. Configurez les identifiants, téléversez d'abord les documents et consultez la documentation à jour avant toute utilisation.
1const axios = require('axios');
2const OutboxApiFp = require('@alohi/faxplus-api').OutboxApiFp;
3const Configuration = require('@alohi/faxplus-api').Configuration;
4
5const config = new Configuration({
6    accessToken: accessToken,
7    basePath: 'https://restapi.fax.plus/v3',
8    // Header required only when using the OAuth2 token scheme
9    baseOptions: {
10        headers: {
11          "x-fax-clientid": clientId,
12        }
13    }
14});
15
16async function sendFax() {
17    const reqParams = {
18        "userId": '13d8z73c',
19        "payloadOutbox": {
20            "comment": {
21                "tags": [
22                    "tag1",
23                    "tag2"
24                ],
25                "text": "text comment"
26            },
27            "files": [
28                "filetosend.pdf"
29            ],
30            "from": "+12345667",
31            "options": {
32                "enhancement": true,
33                "retry": {
34                    "count": 2,
35                    "delay": 15
36                }
37            },
38            "send_time": "2000-01-01 01:02:03 +0000",
39            "to": [
40                "+12345688",
41                "+12345699"
42            ],
43            "return_ids": true
44        }
45    }
46    const req = await OutboxApiFp(config).sendFax(reqParams);
47    const resp = await req(axios);
48}
49
50sendFax()
from faxplus import ApiClient, OutboxApi, OutboxComment, RetryOptions, OutboxOptions, OutboxCoverPage, PayloadOutbox
from faxplus.configuration import Configuration
outbox_comment = OutboxComment(tags=['tag1', 'tag2'],
text='text comment')
retry_options = RetryOptions(count=2, delay=15)
outbox_options = OutboxOptions(enhancement=True, retry=retry_options)
outbox_cover_page = OutboxCoverPage()
payload_outbox = PayloadOutbox(from_number='+12345667',
to=['+12345688', '+12345699'],
files=['filetosend.pdf'],
comment=outbox_comment,
options=outbox_options,
send_time='2000-01-01 01:02:03 +0000',
return_ids=True,
cover_page=outbox_cover_page)
conf = Configuration()
conf.access_token = access_token
# header_name and header_value required only when using the OAuth2 token scheme
api_client = ApiClient(header_name='x-fax-clientid', header_value=client_id, configuration=conf)
api = OutboxApi(api_client)
resp = api.send_fax(
user_id='13d8z73c',
body=payload_outbox
)<?php
require 'vendor/autoload.php';
$headers = array(
'Accept' => 'application/json',
'Authorization' => 'Bearer {access-token}',
// The x-fax-clientid header is required only when using the OAuth2 token scheme
'x-fax-clientid' => '{client ID}',
);
$client = new GuzzleHttp\Client();
// Define array of request body.
$request_body = ...; // See request body example
try {
$response = $client->request('POST','https://restapi.fax.plus/v3/accounts/{user_id}/outbox', array(
'headers' => $headers,
'json' => $request_body,
)
);
print_r($response->getBody()->getContents());
}
catch (GuzzleHttp\Exception\BadResponseException $e) {
// handle exception or api errors.
print_r($e->getMessage());
}
// ...package main
import (
"bytes"
"net/http"
)
func main() {
headers := map[string][]string{
// The x-fax-clientid header is required only when using the OAuth2 token scheme
"Content-Type": []string{"application/json"},
"Accept": []string{"application/json"},
"Authorization": []string{"Bearer {access-token}"},
"x-fax-clientid": []string{"YOUR CLIENT_ID"},
}
data := bytes.NewBuffer([]byte{jsonReq})
req, err := http.NewRequest("POST", "https://restapi.fax.plus/v3/accounts/{user_id}/outbox", data)
req.Header = headers
client := &http.Client{}
resp, err := client.Do(req)
// ...
}Exigences des API de fax HIPAA
Associez le BAA signé et les mesures de protection du compte à des contrôles adaptés dans votre propre application. Déterminez qui peut accéder aux documents, ce qui est enregistré et combien de temps chaque copie est conservée.

Chiffrement
Les fichiers de fax stockés sont protégés par un chiffrement AES-256 avec des clés uniques pour chaque utilisateur. Appliquez les exigences de protection de votre organisation aux documents récupérés dans votre application.

Contrôles d'accès
Limitez l'accès du personnel et de l'application aux tâches que chaque rôle requiert. Utilisez les autorisations de compte prises en charge, le SSO et l'authentification à deux facteurs pour l'accès des membres autorisés de l'équipe.

Auditabilité
Conservez les identifiants de fax et les résultats de transmission avec l'enregistrement de l'application. Les journaux de livraison des webhooks aident à analyser la remise des notifications ; votre application enregistre ses propres actions de workflow.

Gouvernance des données
Configurez la conservation des documents pour votre compte et gérez séparément les copies récupérées. Vérifiez les exigences de stockage et de suppression pour chaque système qui traite les documents.
Cas d'usage dans le secteur de la santé
Utilisez un compte de santé configuré pour connecter l'échange de fax à un workflow créé par votre équipe. Par exemple :
Dossiers médicaux
Soumettez depuis votre application un dossier médical approuvé et conservez la référence du fax associée à la demande. Vérifiez le résultat de la transmission avant de marquer la tâche d'envoi comme terminée.
Dossiers d'orientation
Recevez un fax d'orientation, récupérez le document et transmettez-le à une file de révision autorisée. Votre application contrôle le classement, l'acheminement et la mise en correspondance des dossiers qui suivent.
Autorisations préalables
Envoyez le dossier préparé et enregistrez le résultat de la transmission dans le dossier concerné. Suivez l’examen par un payeur, une demande d’informations complémentaires ou une décision comme une étape distincte du workflow.
Planifiez votre intégration de l’API de fax HIPAA
Échangez avec notre équipe sur l’éligibilité du compte, les volumes de documents et l’accès de test.
- Consultez les tarifs correspondant à vos volumes de fax prévus.
- Organisez une démonstration de l’API Fax.Plus.
- Échangez sur le workflow d’envoi et de réception de votre application.
- Planifiez une migration depuis votre configuration de fax actuelle.
- Discutez d’un dispositif de test de l’API adapté.


FAQ
Qu'est-ce qui rend une API de fax conforme à HIPAA ?

Pour envoyer des fax conformes à HIPAA avec Fax.Plus, il faut un plan Enterprise, l’activation des Advanced Security Controls (ASC) et un Business Associate Agreement (BAA) signé. Votre organisation doit également appliquer des mesures de protection adaptées à son application, à ses accès et à la gestion de ses documents.
Qu'est-ce qu'un BAA et pourquoi est-il obligatoire ?
Un Business Associate Agreement définit les responsabilités d’une entité couverte et d’un prestataire de services dans le traitement des PHI. Signez le BAA avec Fax.Plus et activez les contrôles de compte requis avant d’utiliser le service pour des PHI.
Puis-je intégrer l'API Fax.Plus à mon système DSE ?
Vos développeurs peuvent utiliser l’API Fax.Plus pour intégrer l’échange de fax dans le workflow d’une application. Cela suppose une connexion compatible avec votre système et la validation de sa gestion des documents. Aucune intégration DSE native n’est disponible actuellement ; l’accès à l’API seul ne permet ni de rapprocher les fax des patients, ni de les classer automatiquement dans le dossier médical.
Les webhooks de fax contiennent-ils des PHI ?
Les webhooks n’incluent pas le document fax lui-même, mais des métadonnées comme les numéros de fax et les noms de fichiers peuvent contenir des informations sensibles. Protégez ces métadonnées dans votre récepteur et vos journaux, puis récupérez les documents via l’API authentifiée.
Comment mon application peut-elle confirmer qu’un fax a bien été remis ?
Conservez les identifiants de fax renvoyés pour chaque destinataire et vérifiez le résultat de la transmission. Une demande d’envoi acceptée ou un événement de session terminée ne constitue pas, à lui seul, la preuve d’une remise réussie. Une transmission réussie n’établit pas non plus qu’une personne a consulté ou accepté le document.
Fax.Plus conserve-t-il les fax de façon permanente ?
Vous pouvez configurer la conservation des documents pour votre compte. Définissez la politique requise par votre organisation et vérifiez comment elle s’applique aux fax stockés. La suppression d’un fax dans Fax.Plus n’entraîne pas celle des copies déjà récupérées dans vos propres systèmes.
Puis-je tester l’API avant la mise en production ?
Contactez notre équipe pour discuter du dispositif de test disponible pour votre intégration. Vérifiez l’accès, les destinations et les éventuels frais avant de tester, et utilisez des documents fictifs plutôt que des informations de patients tant que les accords et les mesures de protection requis ne sont pas en place.
Poursuivez la planification de votre intégration de fax HIPAA
Passez en revue les connexions d’application, les contrôles de compte et les guides de mise en œuvre pour votre workflow de fax.
Connecter vos systèmes

Vérifier les contrôles
Exploiter l’API de fax
Intégrez le fax à votre workflow de santé
Planifiez la configuration de votre compte, connectez votre application et suivez chaque fax jusqu’au résultat de sa transmission. Offrez à votre équipe un parcours clair, de la préparation des documents jusqu’au suivi.


Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Confédération suisse
Innosuisse - Agence suisse pour l'encouragement de l'innovation


