


API de fax HIPAA
Envie e receba fax em conformidade com a HIPAA através da nossa API avançada
Ligue o envio de faxes, os documentos recebidos e os resultados de entrega ao software de saúde que a sua equipa desenvolve. O envio de faxes em conformidade com a HIPAA com Fax.Plus requer um plano Enterprise, Advanced Security Controls (ASC) ativados e um Business Associate Agreement (BAA) assinado.
Prepare o seu fluxo de trabalho de fax na área da saúde
Comece pela conta, pelo acesso e por um fluxo de trabalho de documentos. A sua equipa desenvolve e mantém a ligação ao seu próprio software.
Confirme a sua conta
Escolha Enterprise, ative Advanced Security Controls e assine um BAA antes de tratar PHI. Acorde um esquema de testes antes de ligar documentos reais.
Autorize a sua aplicação
Escolha um token de acesso pessoal ou OAuth 2.0 para a sua integração. Atribua às credenciais e aos utilizadores da conta apenas as permissões de que o seu fluxo de trabalho necessita.
Ligue a troca de documentos
Carregue o documento preparado antes de submeter um fax. Para faxes recebidos, utilize uma notificação de evento para iniciar a obtenção autenticada na sua aplicação.
Verificar o resultado
Guarde os IDs de fax devolvidos e verifique o estado da transmissão. Planeie como a sua aplicação trata envios sem sucesso, notificações repetidas e tarefas por resolver.
Integre uma API de fax em conformidade com a HIPAA
O envio de faxes em conformidade com a HIPAA com Fax.Plus requer um plano Enterprise, Advanced Security Controls (ASC) ativados e um Business Associate Agreement (BAA) assinado.
Padrões essenciais da API com Fax.Plus
Submeta documentos preparados, obtenha faxes recebidos e gira tarefas pendentes através da API.
- Guarde os identificadores devolvidos para cada destinatário e acompanhe o resultado da transmissão.
- Acompanhe os IDs das tarefas de fax e verifique o estado antes de repetir um envio. Utilize
para eliminar duplicados de eventos de webhook, não de pedidos de fax de saída.
Webhooks e eventos
Utilize eventos de conclusão para atualizar a sua aplicação. Verifique o estado da transmissão antes de considerar um fax como entregue.
- Verifique os eventos assinados em relação ao corpo do pedido original e confirme a data e hora.
- Guarde as notificações antes de as processar e trate as repetições e reenvios sem repetir a ação de negócio.
Tratamento de dados
Os webhooks de estado do fax não incluem o próprio documento de fax, mas podem incluir metadados sensíveis. Obtenha os documentos através da API autenticada.
- Os ficheiros de fax armazenados são encriptados com AES-256, com chaves únicas para cada utilizador.
- Limite os metadados sensíveis nos registos da aplicação e nos ficheiros temporários. Controle as cópias que a sua aplicação obtém.
API de fax HIPAA criada para programadores
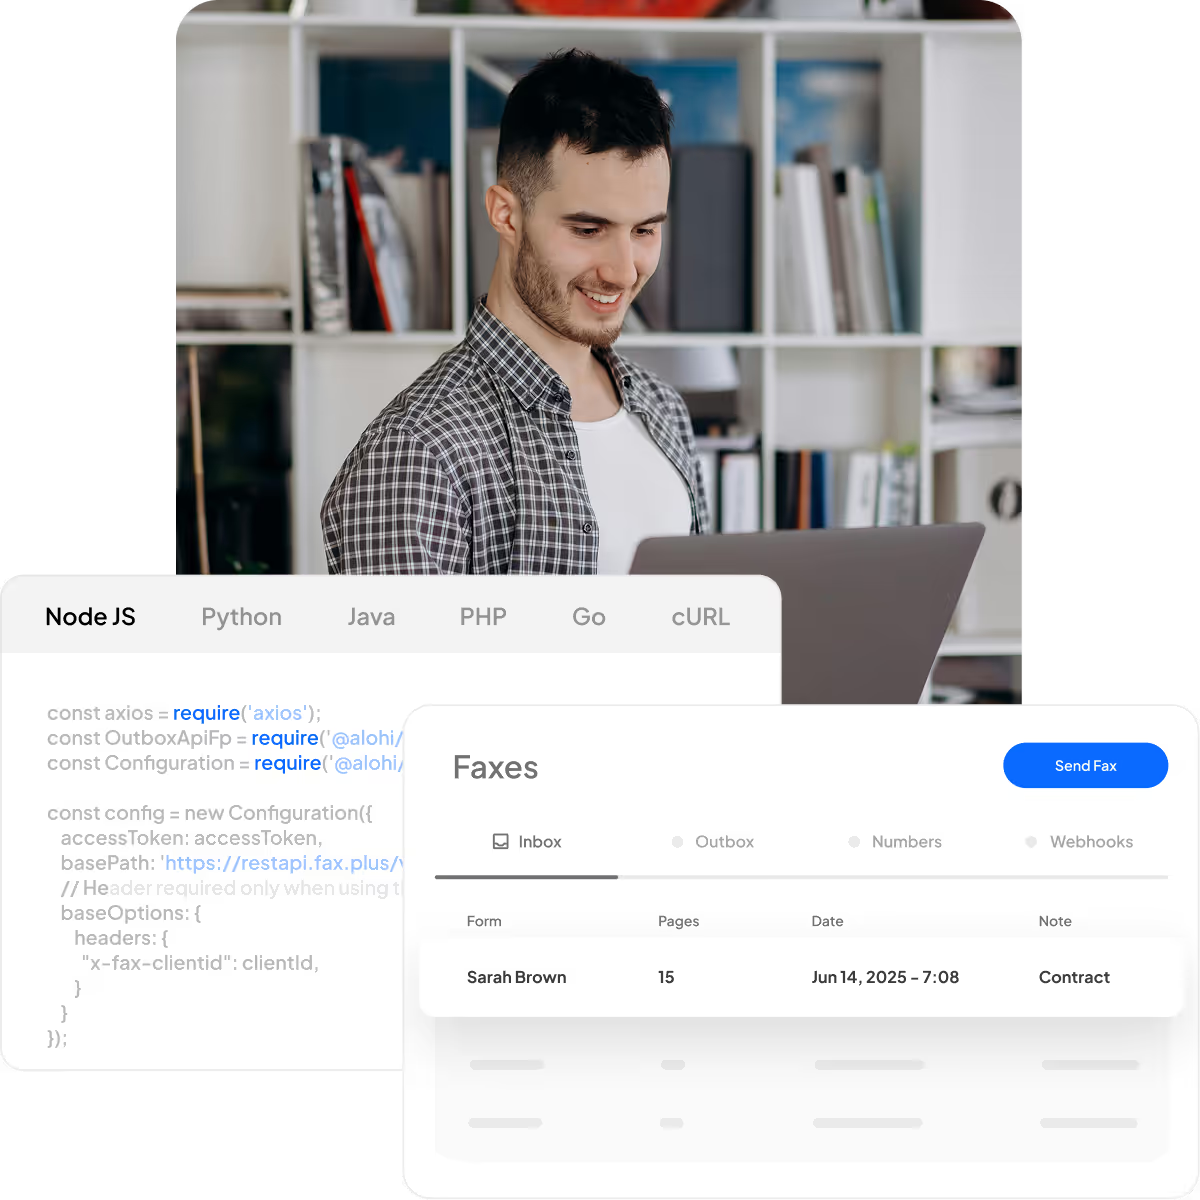
Crie uma ligação de fax personalizada para o seu EMR, EHR, portal de clientes ou aplicação interna através da API REST e dos SDKs disponíveis. Os seus programadores ligam a troca de documentos às permissões, aos registos e ao fluxo de trabalho do seu sistema.
Envie e receba faxes de forma programática através da API REST ou dos SDKs suportados.
Acompanhe o estado e a entrega dos faxes com atualizações de estado em tempo real, dados de confirmação e códigos de erro detalhados.
Adquira e faça a gestão de números de fax diretamente através da API à medida que a sua aplicação ou organização cresce.
Crie fluxos de trabalho baseados em eventos com webhooks e monitorize a entrega de eventos com registos, repetição, eventos assinados e endpoints configuráveis.
Controle o acesso à API em segurança com OAuth 2.0 ou tokens de acesso pessoal (PATs).
Exemplos ilustrativos. Configure as credenciais, carregue primeiro os documentos e consulte a documentação atual antes de utilizar.
1const axios = require('axios');
2const OutboxApiFp = require('@alohi/faxplus-api').OutboxApiFp;
3const Configuration = require('@alohi/faxplus-api').Configuration;
4
5const config = new Configuration({
6    accessToken: accessToken,
7    basePath: 'https://restapi.fax.plus/v3',
8    // Header required only when using the OAuth2 token scheme
9    baseOptions: {
10        headers: {
11          "x-fax-clientid": clientId,
12        }
13    }
14});
15
16async function sendFax() {
17    const reqParams = {
18        "userId": '13d8z73c',
19        "payloadOutbox": {
20            "comment": {
21                "tags": [
22                    "tag1",
23                    "tag2"
24                ],
25                "text": "text comment"
26            },
27            "files": [
28                "filetosend.pdf"
29            ],
30            "from": "+12345667",
31            "options": {
32                "enhancement": true,
33                "retry": {
34                    "count": 2,
35                    "delay": 15
36                }
37            },
38            "send_time": "2000-01-01 01:02:03 +0000",
39            "to": [
40                "+12345688",
41                "+12345699"
42            ],
43            "return_ids": true
44        }
45    }
46    const req = await OutboxApiFp(config).sendFax(reqParams);
47    const resp = await req(axios);
48}
49
50sendFax()
from faxplus import ApiClient, OutboxApi, OutboxComment, RetryOptions, OutboxOptions, OutboxCoverPage, PayloadOutbox
from faxplus.configuration import Configuration
outbox_comment = OutboxComment(tags=['tag1', 'tag2'],
text='text comment')
retry_options = RetryOptions(count=2, delay=15)
outbox_options = OutboxOptions(enhancement=True, retry=retry_options)
outbox_cover_page = OutboxCoverPage()
payload_outbox = PayloadOutbox(from_number='+12345667',
to=['+12345688', '+12345699'],
files=['filetosend.pdf'],
comment=outbox_comment,
options=outbox_options,
send_time='2000-01-01 01:02:03 +0000',
return_ids=True,
cover_page=outbox_cover_page)
conf = Configuration()
conf.access_token = access_token
# header_name and header_value required only when using the OAuth2 token scheme
api_client = ApiClient(header_name='x-fax-clientid', header_value=client_id, configuration=conf)
api = OutboxApi(api_client)
resp = api.send_fax(
user_id='13d8z73c',
body=payload_outbox
)<?php
require 'vendor/autoload.php';
$headers = array(
'Accept' => 'application/json',
'Authorization' => 'Bearer {access-token}',
// The x-fax-clientid header is required only when using the OAuth2 token scheme
'x-fax-clientid' => '{client ID}',
);
$client = new GuzzleHttp\Client();
// Define array of request body.
$request_body = ...; // See request body example
try {
$response = $client->request('POST','https://restapi.fax.plus/v3/accounts/{user_id}/outbox', array(
'headers' => $headers,
'json' => $request_body,
)
);
print_r($response->getBody()->getContents());
}
catch (GuzzleHttp\Exception\BadResponseException $e) {
// handle exception or api errors.
print_r($e->getMessage());
}
// ...package main
import (
"bytes"
"net/http"
)
func main() {
headers := map[string][]string{
// The x-fax-clientid header is required only when using the OAuth2 token scheme
"Content-Type": []string{"application/json"},
"Accept": []string{"application/json"},
"Authorization": []string{"Bearer {access-token}"},
"x-fax-clientid": []string{"YOUR CLIENT_ID"},
}
data := bytes.NewBuffer([]byte{jsonReq})
req, err := http.NewRequest("POST", "https://restapi.fax.plus/v3/accounts/{user_id}/outbox", data)
req.Header = headers
client := &http.Client{}
resp, err := client.Do(req)
// ...
}Requisitos das API de fax HIPAA
Combine o BAA assinado e as salvaguardas da conta com controlos adequados na sua própria aplicação. Decida quem pode aceder aos documentos, o que é registado e durante quanto tempo cada cópia é conservada.

Encriptação
Os ficheiros de fax armazenados utilizam encriptação AES-256 com chaves únicas para cada utilizador. Aplique os requisitos de proteção da sua organização aos documentos obtidos na sua aplicação.

Controlos de acesso
Limite o acesso do pessoal e da aplicação ao trabalho que cada função exige. Utilize as permissões de conta suportadas, o SSO e a autenticação de dois fatores para o acesso da equipa autorizada.

Auditabilidade
Conserve os identificadores de fax e os resultados de transmissão junto do registo da aplicação. Os registos de entrega de webhooks ajudam a investigar a entrega de notificações; a sua aplicação regista as suas próprias ações de fluxo de trabalho.

Governação de dados
Configure a retenção de documentos para a sua conta e gira separadamente as cópias obtidas. Confirme os requisitos de armazenamento e eliminação de cada sistema que trata os documentos.
Casos de utilização na área da saúde
Utilize uma conta de saúde configurada para ligar a troca de faxes a um fluxo de trabalho que a sua equipa desenvolveu. Por exemplo:
Processos clínicos
Submeta um conjunto de registos aprovado a partir da sua aplicação e conserve a referência do fax associada ao pedido. Verifique o resultado da transmissão antes de marcar a tarefa de envio como concluída.
Pacotes de referenciação
Receba um fax de referenciação, obtenha o documento e encaminhe-o para uma fila de revisão autorizada. A sua aplicação controla o arquivo e o encaminhamento subsequentes, bem como qualquer correspondência de registos.
Autorizações prévias
Envie o pacote preparado e registe o resultado da transmissão no caso. Acompanhe a análise, o pedido de mais informações ou a decisão de uma entidade pagadora como um passo separado do fluxo de trabalho.
Planeie a sua integração da API de fax compatível com HIPAA
Fale com a nossa equipa sobre a elegibilidade da conta, os volumes de documentos e o acesso para testes.
- Consulte os preços para os volumes de fax que prevê.
- Agende uma demonstração da API de Fax.Plus.
- Discuta o fluxo de envio e receção da sua aplicação.
- Planeie a migração a partir da sua configuração de fax atual.
- Discuta um esquema adequado para testar a API.


Perguntas frequentes
O que torna uma API de fax em conformidade com a HIPAA?

O envio de faxes em conformidade com a HIPAA com Fax.Plus requer um plano Enterprise, Advanced Security Controls (ASC) ativados e um Business Associate Agreement (BAA) assinado. A sua organização tem também de aplicar salvaguardas adequadas à sua aplicação, aos acessos e ao tratamento de documentos.
O que é um BAA e por que motivo é necessário?
Um Business Associate Agreement define as responsabilidades de uma entidade abrangida e de um prestador de serviços no tratamento de PHI. Assine o BAA com Fax.Plus e ative os controlos de conta necessários antes de utilizar o serviço para PHI.
Posso integrar a API de Fax.Plus com o meu sistema EHR?
Os seus programadores podem utilizar a API de Fax.Plus para integrar a troca de faxes no fluxo de trabalho de uma aplicação. Para tal, é necessária uma ligação compatível com o seu sistema e a validação do tratamento de documentos. Atualmente, não existe uma integração nativa com EHR; o acesso à API, por si só, não fornece correspondência de pacientes nem arquivamento automático no processo clínico.
Os webhooks de fax contêm PHI?
Os webhooks não incluem o próprio documento de fax, mas metadados como números de fax e nomes de ficheiros podem conter informações sensíveis. Proteja esses metadados no seu recetor e nos registos e, depois, obtenha os documentos através da API autenticada.
Como pode a minha aplicação confirmar que um fax foi entregue?
Guarde os IDs de fax devolvidos para cada destinatário e verifique o resultado da transmissão. Um pedido de envio aceite ou um evento de sessão concluída não é, por si só, prova de entrega bem-sucedida. Uma transmissão bem-sucedida não comprova que uma pessoa tenha revisto ou aceitado o documento.
Fax.Plus armazena os fax de forma permanente?
Pode configurar a retenção de documentos da sua conta. Defina a política exigida pela sua organização e confirme de que forma se aplica aos faxes armazenados. Eliminar um fax de Fax.Plus não elimina as cópias que já tenham sido obtidas para os seus próprios sistemas.
Posso testar a API antes de passar a produção?
Contacte a nossa equipa para discutir o esquema de testes disponível para a sua integração. Confirme o acesso, os destinos e eventuais custos antes de testar e utilize documentos sintéticos em vez de informações de pacientes até que os acordos e as salvaguardas necessários estejam implementados.
Continue a planear a sua integração de fax compatível com HIPAA
Consulte as ligações de aplicações, os controlos de conta e os guias de implementação para o seu fluxo de trabalho de fax.
Ligar sistemas

Rever controlos
Operar a API de fax
Integre o fax no seu fluxo de trabalho de saúde
Planeie a configuração da sua conta, ligue a sua aplicação e acompanhe cada fax até ao resultado da transmissão. Ofereça à sua equipa um caminho claro, desde a preparação dos documentos até ao acompanhamento.


Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Confederação Suíça
Innosuisse - Agência Suíça de Inovação


