


API fax HIPAA
Invia e ricevi fax HIPAA con la nostra API avanzata
Collega l'invio dei fax, i documenti ricevuti e gli esiti di consegna al software sanitario sviluppato dal tuo team. Per i fax conformi a HIPAA con Fax.Plus sono necessari un piano Enterprise, Advanced Security Controls (ASC) attivati e un Business Associate Agreement (BAA) firmato.
Prepara il tuo flusso di lavoro per i fax in ambito sanitario
Inizia con l'account, l'accesso e un solo flusso di lavoro per i documenti. Il tuo team crea e gestisce la connessione con il proprio software.
Conferma il tuo account
Scegli Enterprise, attiva Advanced Security Controls e firma un BAA prima di gestire PHI. Concorda una modalità di test prima di collegare documenti reali.
Autorizza la tua applicazione
Scegli un Personal Access Token o OAuth 2.0 per la tua integrazione. Assegna a credenziali e utenti dell'account solo le autorizzazioni richieste dal tuo flusso di lavoro.
Collega lo scambio di documenti
Carica il documento preparato prima di inviare un fax. Per i fax in arrivo, usa una notifica di evento per avviare il recupero autenticato nella tua applicazione.
Verificare il risultato
Conserva gli ID dei fax restituiti e controlla lo stato della trasmissione. Pianifica come la tua applicazione gestirà invii non riusciti, notifiche ripetute e job non risolti.
Integra un'API fax conforme a HIPAA
Per i fax conformi a HIPAA con Fax.Plus sono necessari un piano Enterprise, Advanced Security Controls (ASC) attivati e un Business Associate Agreement (BAA) firmato.
Modelli API di base con Fax.Plus
Invia documenti preparati, recupera i fax ricevuti e gestisci i job in sospeso tramite l'API.
- Conserva gli identificatori restituiti per ogni destinatario e monitora l'esito della trasmissione.
- Monitora gli ID dei job di fax e controlla lo stato prima di ritentare un invio. Usa
per deduplicare gli eventi webhook, non le richieste di fax in uscita.
Webhook ed eventi
Usa gli eventi di completamento per aggiornare la tua applicazione. Controlla lo stato della trasmissione prima di considerare un fax come consegnato.
- Verifica gli eventi firmati rispetto al corpo originale della richiesta e controlla il timestamp.
- Salva le notifiche prima di elaborarle, poi gestisci nuovi tentativi e riproduzioni senza ripetere l'azione operativa.
Gestione dei dati
I webhook sullo stato dei fax non includono il documento del fax, ma possono contenere metadati sensibili. Recupera i documenti tramite l'API autenticata.
- I file dei fax archiviati sono crittografati con AES-256, con chiavi univoche per ogni utente.
- Limita i metadati sensibili nei log dell'applicazione e nei file temporanei. Controlla le copie recuperate dalla tua applicazione.
API fax HIPAA pensata per gli sviluppatori
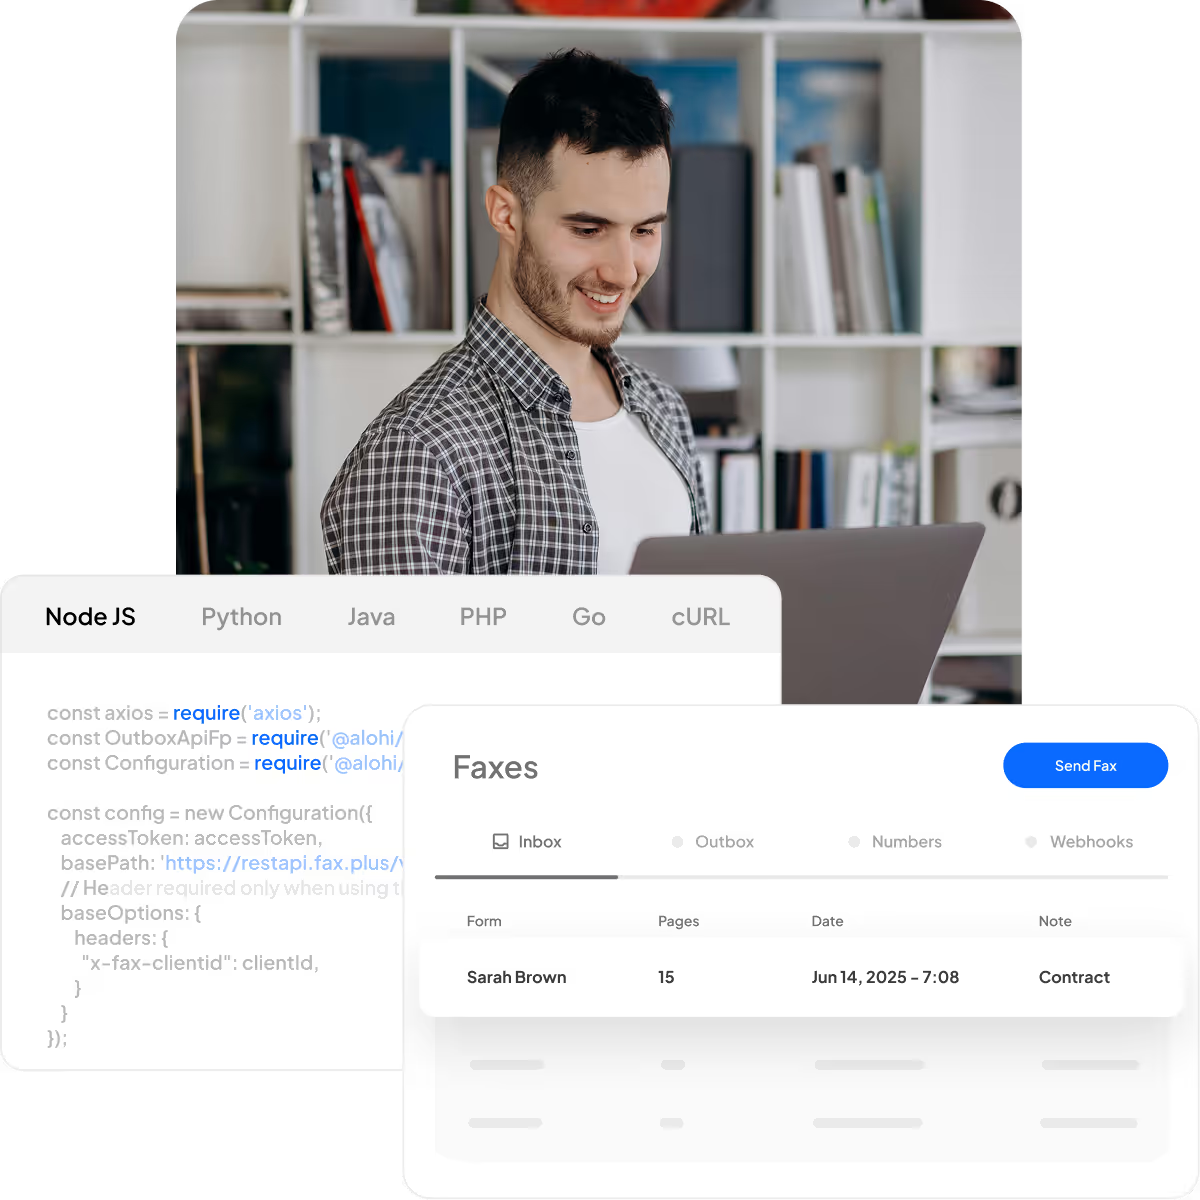
Crea una connessione fax personalizzata per il tuo EMR, EHR, portale clienti o applicazione interna usando l'API REST e gli SDK disponibili. I tuoi sviluppatori collegano lo scambio di documenti alle autorizzazioni, ai record e al flusso di lavoro del tuo sistema.
Invia e ricevi fax in modo programmatico tramite l'API REST o gli SDK supportati.
Monitora lo stato e la consegna dei fax con aggiornamenti di stato in tempo reale, dati di conferma e codici di errore dettagliati.
Acquista e gestisci i numeri di fax direttamente tramite l'API man mano che la tua applicazione o organizzazione cresce.
Crea flussi di lavoro basati su eventi con i webhook e monitora la consegna degli eventi con log, riesecuzione, eventi firmati ed endpoint configurabili.
Controlla l'accesso all'API in modo sicuro con OAuth 2.0 o Personal Access Token (PAT).
Esempi illustrativi. Configura le credenziali, carica prima i documenti e consulta la documentazione aggiornata prima dell'uso.
1const axios = require('axios');
2const OutboxApiFp = require('@alohi/faxplus-api').OutboxApiFp;
3const Configuration = require('@alohi/faxplus-api').Configuration;
4
5const config = new Configuration({
6    accessToken: accessToken,
7    basePath: 'https://restapi.fax.plus/v3',
8    // Header required only when using the OAuth2 token scheme
9    baseOptions: {
10        headers: {
11          "x-fax-clientid": clientId,
12        }
13    }
14});
15
16async function sendFax() {
17    const reqParams = {
18        "userId": '13d8z73c',
19        "payloadOutbox": {
20            "comment": {
21                "tags": [
22                    "tag1",
23                    "tag2"
24                ],
25                "text": "text comment"
26            },
27            "files": [
28                "filetosend.pdf"
29            ],
30            "from": "+12345667",
31            "options": {
32                "enhancement": true,
33                "retry": {
34                    "count": 2,
35                    "delay": 15
36                }
37            },
38            "send_time": "2000-01-01 01:02:03 +0000",
39            "to": [
40                "+12345688",
41                "+12345699"
42            ],
43            "return_ids": true
44        }
45    }
46    const req = await OutboxApiFp(config).sendFax(reqParams);
47    const resp = await req(axios);
48}
49
50sendFax()
from faxplus import ApiClient, OutboxApi, OutboxComment, RetryOptions, OutboxOptions, OutboxCoverPage, PayloadOutbox
from faxplus.configuration import Configuration
outbox_comment = OutboxComment(tags=['tag1', 'tag2'],
text='text comment')
retry_options = RetryOptions(count=2, delay=15)
outbox_options = OutboxOptions(enhancement=True, retry=retry_options)
outbox_cover_page = OutboxCoverPage()
payload_outbox = PayloadOutbox(from_number='+12345667',
to=['+12345688', '+12345699'],
files=['filetosend.pdf'],
comment=outbox_comment,
options=outbox_options,
send_time='2000-01-01 01:02:03 +0000',
return_ids=True,
cover_page=outbox_cover_page)
conf = Configuration()
conf.access_token = access_token
# header_name and header_value required only when using the OAuth2 token scheme
api_client = ApiClient(header_name='x-fax-clientid', header_value=client_id, configuration=conf)
api = OutboxApi(api_client)
resp = api.send_fax(
user_id='13d8z73c',
body=payload_outbox
)<?php
require 'vendor/autoload.php';
$headers = array(
'Accept' => 'application/json',
'Authorization' => 'Bearer {access-token}',
// The x-fax-clientid header is required only when using the OAuth2 token scheme
'x-fax-clientid' => '{client ID}',
);
$client = new GuzzleHttp\Client();
// Define array of request body.
$request_body = ...; // See request body example
try {
$response = $client->request('POST','https://restapi.fax.plus/v3/accounts/{user_id}/outbox', array(
'headers' => $headers,
'json' => $request_body,
)
);
print_r($response->getBody()->getContents());
}
catch (GuzzleHttp\Exception\BadResponseException $e) {
// handle exception or api errors.
print_r($e->getMessage());
}
// ...package main
import (
"bytes"
"net/http"
)
func main() {
headers := map[string][]string{
// The x-fax-clientid header is required only when using the OAuth2 token scheme
"Content-Type": []string{"application/json"},
"Accept": []string{"application/json"},
"Authorization": []string{"Bearer {access-token}"},
"x-fax-clientid": []string{"YOUR CLIENT_ID"},
}
data := bytes.NewBuffer([]byte{jsonReq})
req, err := http.NewRequest("POST", "https://restapi.fax.plus/v3/accounts/{user_id}/outbox", data)
req.Header = headers
client := &http.Client{}
resp, err := client.Do(req)
// ...
}Requisiti delle API fax HIPAA
Abbina il BAA firmato e le misure di protezione dell'account a controlli adeguati nella tua applicazione. Stabilisci chi può accedere ai documenti, cosa viene registrato e per quanto tempo viene conservata ogni copia.

Crittografia
I file dei fax archiviati usano la crittografia AES-256 con chiavi univoche per ogni utente. Applica i requisiti di protezione della tua organizzazione ai documenti recuperati nella tua applicazione.

Controlli di accesso
Limita l'accesso del personale e dell'applicazione alle attività richieste da ciascun ruolo. Usa le autorizzazioni dell'account supportate, l'SSO e l'autenticazione a due fattori per l'accesso del team autorizzato.

Verificabilità
Conserva gli identificatori dei fax e gli esiti di trasmissione insieme al record dell'applicazione. I log di consegna dei webhook aiutano a indagare sulla consegna delle notifiche; la tua applicazione registra le proprie azioni del flusso di lavoro.

Governance dei dati
Configura la conservazione dei documenti per il tuo account e gestisci separatamente le copie recuperate. Verifica i requisiti di archiviazione ed eliminazione per ogni sistema che gestisce i documenti.
Casi d'uso in ambito sanitario
Usa un account sanitario configurato per collegare lo scambio di fax a un flusso di lavoro creato dal tuo team. Ad esempio:
Cartelle cliniche
Invia un pacchetto di documentazione approvato dalla tua applicazione e conserva il riferimento del fax associato alla richiesta. Controlla l'esito della trasmissione prima di contrassegnare l'attività di invio come completata.
Pacchetti di impegnative
Ricevi un fax di impegnativa, recupera il documento e passalo a una coda di revisione autorizzata. La tua applicazione controlla le successive fasi di archiviazione, instradamento ed eventuale abbinamento dei record.
Autorizzazioni preventive
Invia il pacchetto preparato e registra l'esito della trasmissione nella pratica. Considera la revisione, la richiesta di ulteriori informazioni o la decisione di un pagatore come una fase separata del flusso di lavoro.
Pianifica l'integrazione dell'API fax HIPAA
Parla con il nostro team di idoneità dell'account, volumi di documenti e accesso per i test.
- Consulta i prezzi in base ai volumi di fax previsti.
- Organizza una dimostrazione dell'API Fax.Plus.
- Discuti il flusso di invio e ricezione della tua applicazione.
- Pianifica la migrazione dalla tua attuale configurazione fax.
- Definisci una modalità di test dell'API adeguata.


FAQ
Cosa rende un'API fax conforme a HIPAA?

Per inviare fax conformi a HIPAA con Fax.Plus sono necessari un piano Enterprise, Advanced Security Controls (ASC) attivati e un Business Associate Agreement (BAA) firmato. La tua organizzazione deve inoltre applicare misure di protezione adeguate alla propria applicazione, agli accessi e alla gestione dei documenti.
Che cos'è un BAA e perché è obbligatorio?
Un Business Associate Agreement definisce le responsabilità di un'entità coperta e di un fornitore di servizi nella gestione delle PHI. Firma il BAA con Fax.Plus e attiva i controlli dell'account richiesti prima di usare il servizio per le PHI.
Posso integrare l'API di Fax.Plus con il mio sistema EHR?
Il tuo team di sviluppo può usare l'API Fax.Plus per integrare lo scambio di fax in un flusso di lavoro applicativo. Ciò richiede una connessione compatibile con il tuo sistema e la verifica della gestione dei documenti. Al momento non è disponibile un'integrazione EHR nativa; il solo accesso all'API non offre l'abbinamento dei pazienti né l'archiviazione automatica nella cartella clinica.
I webhook dei fax contengono PHI?
I webhook non includono il documento fax, ma metadati come numeri di fax e nomi dei file possono contenere informazioni sensibili. Proteggi tali metadati nel tuo ricevitore e nei log, quindi recupera i documenti tramite l'API autenticata.
Come può la mia applicazione confermare che un fax è stato consegnato?
Conserva gli ID fax restituiti per ogni destinatario e controlla l'esito della trasmissione. Una richiesta di invio accettata o un evento di sessione completata non costituiscono, di per sé, la prova di una consegna riuscita. Una trasmissione riuscita non dimostra che una persona abbia esaminato o accettato il documento.
Fax.Plus conserva i fax in modo permanente?
Puoi configurare la conservazione dei documenti per il tuo account. Imposta la politica richiesta dalla tua organizzazione e verifica come si applica ai fax archiviati. L'eliminazione di un fax da Fax.Plus non elimina le copie già recuperate nei tuoi sistemi.
Posso testare l'API prima della produzione?
Contatta il nostro team per discutere la modalità di test disponibile per la tua integrazione. Verifica accesso, destinazioni ed eventuali costi prima di iniziare e usa documenti sintetici anziché informazioni sui pazienti finché non sono in vigore gli accordi e le misure di protezione necessari.
Continua a pianificare l'integrazione fax HIPAA
Esamina connessioni applicative, controlli dell'account e guide all'implementazione per il tuo flusso di lavoro fax.
Collega i sistemi

Verifica i controlli
Gestisci l'API fax
Integra il fax nel tuo flusso di lavoro sanitario
Pianifica la configurazione dell'account, collega la tua applicazione e segui ogni fax fino all'esito della trasmissione. Offri al tuo team un percorso chiaro dalla preparazione dei documenti al follow-up.


Confédération Suisse
Confederazione Svizzera
Confederaziun Svizra
Swiss Confederation
Innosuisse - Agenzia svizzera per la promozione dell'innovazione


