


fax 업무를 한 단계 발전시키고 싶으신가요? 저희 솔루션을 만나 보세요!
영업팀이 추가 지원을 제공해 드릴 준비가 되어 있습니다.

맞춤형 대용량 요금제의 가격 정보를 확인하세요.
Fax.Plus 데모를 예약하세요.
팀에 맞는 활용 사례를 살펴보세요.
마이그레이션 과정을 도와드립니다.
샌드박스 액세스 요청
안전한 fax API 설계는 데이터 처리의 모든 단계에 규정 준수를 반영해야 합니다. Fax.Plus HIPAA 요금제는 모든 전송 데이터와 저장된 데이터가 기본적으로 이러한 원칙을 따르도록 보장합니다.
fax 보내기: fax 작업을 Fax.Plus에 제출하고, 고유한 작업 ID를 받은 뒤, 보안 웹훅 콜백으로 진행 상황을 모니터링합니다.
fax 받기: Fax.Plus로 수신된 fax를 사용자 환경의 접근이 제어되는 보안 엔드포인트로 직접 전달합니다.
발신함 관리: 발신함에 있는 대기 중인 fax 작업을 조회, 검색, 수정 또는 취소하여 예약된 전송을 제어하고 예외 상황을 처리합니다.
Fax 번호: fax를 사용할 수 있는 전화번호를 프로비저닝하고 관리하며, 사용자에게 할당하고 알림 또는 라우팅 환경설정을 구성합니다.
안정성 및 안전: 재시도, 타임아웃, 멱등성 키(idempotency key)를 구성하여 중복 전송을 방지하고 일관된 전달을 보장합니다.
HIPAA에 적합한 메타데이터와 함께 전송 확인, 실패 알림, 감사 로깅에 Fax.Plus 웹훅을 사용하세요.
웹훅의 진위를 보장하려면 서명 검증과 시크릿 교체를 구현하세요. Fax.Plus는 두 가지 모두를 위한 도구를 제공합니다.
Fax.Plus는 모든 PHI를 저장 시에는 AES-256으로, 전송 중에는 TLS로 암호화합니다.
사용자 측의 로그나 임시 파일에 PHI를 저장하지 마세요. Fax.Plus는 웹훅 페이로드에 PHI를 절대 포함하지 않습니다.
가능한 경우 마스킹 처리를 사용하고, Fax.Plus 보존 설정을 구성하여 필요한 최소한의 데이터만 보관하세요.
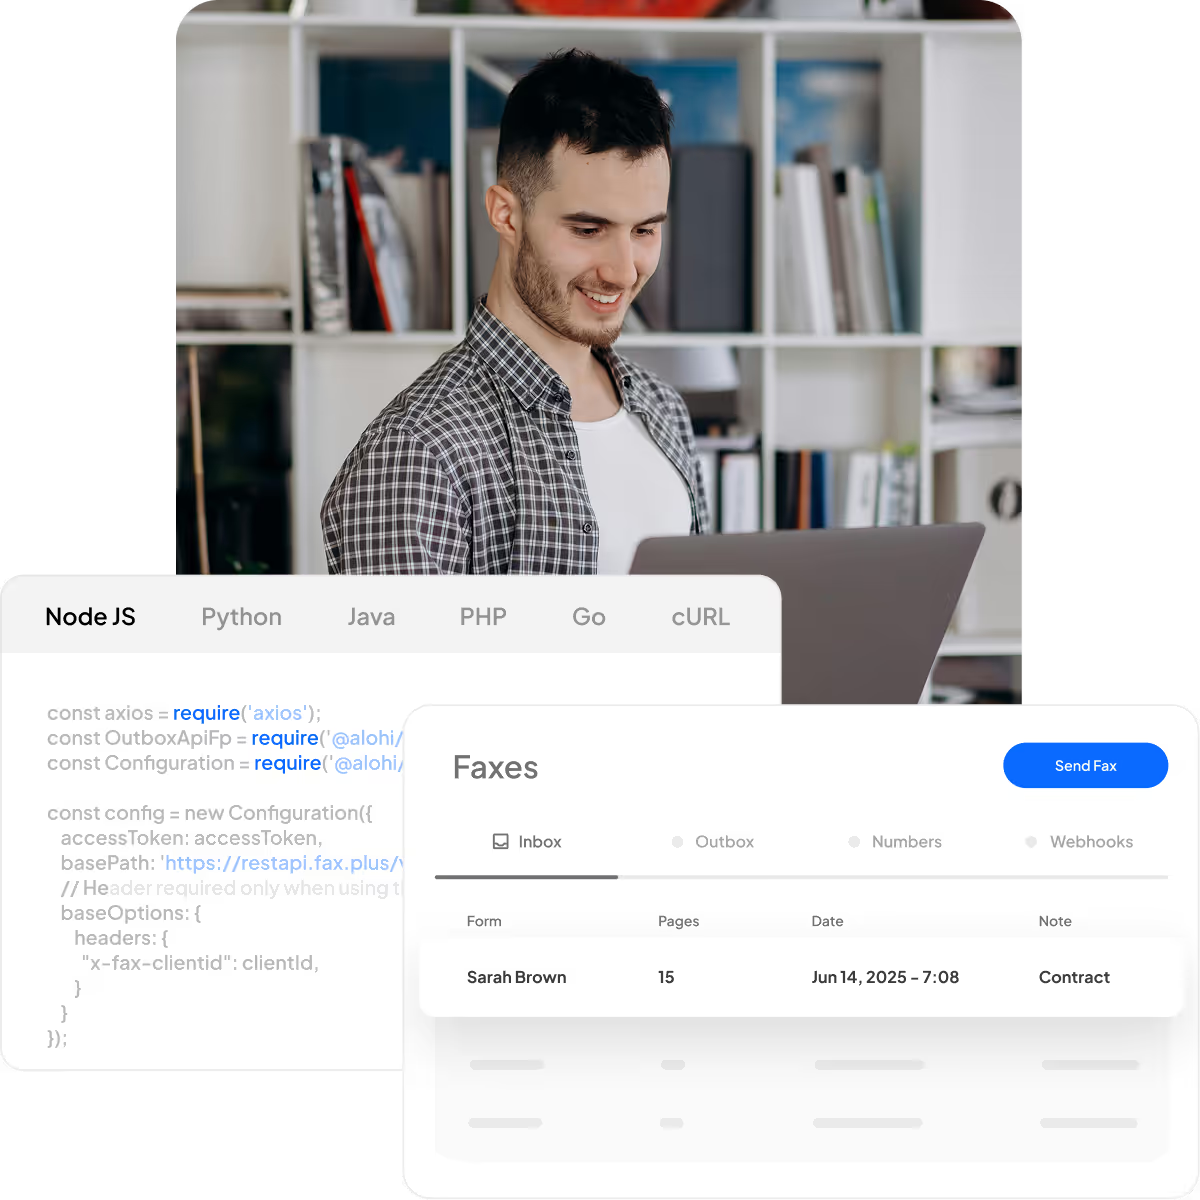
개발자 중심의 API, 포괄적인 문서, SDK를 사용하여 EMR, EHR, 고객 포털 또는 시스템에 fax 기능을 연동하세요. 모든 숙련도의 개발자가 쉽게 사용할 수 있습니다.
1const axios = require('axios');
2const OutboxApiFp = require('@alohi/faxplus-api').OutboxApiFp;
3const Configuration = require('@alohi/faxplus-api').Configuration;
4
5const config = new Configuration({
6    accessToken: accessToken,
7    basePath: 'https://restapi.fax.plus/v3',
8    // Header required only when using the OAuth2 token scheme
9    baseOptions: {
10        headers: {
11          "x-fax-clientid": clientId,
12        }
13    }
14});
15
16async function sendFax() {
17    const reqParams = {
18        "userId": '13d8z73c',
19        "payloadOutbox": {
20            "comment": {
21                "tags": [
22                    "tag1",
23                    "tag2"
24                ],
25                "text": "text comment"
26            },
27            "files": [
28                "filetosend.pdf"
29            ],
30            "from": "+12345667",
31            "options": {
32                "enhancement": true,
33                "retry": {
34                    "count": 2,
35                    "delay": 15
36                }
37            },
38            "send_time": "2000-01-01 01:02:03 +0000",
39            "to": [
40                "+12345688",
41                "+12345699"
42            ],
43            "return_ids": true
44        }
45    }
46    const req = await OutboxApiFp(config).sendFax(reqParams);
47    const resp = await req(axios);
48}
49
50sendFax()
from faxplus import ApiClient, OutboxApi, OutboxComment, RetryOptions, OutboxOptions, OutboxCoverPage, PayloadOutbox
from faxplus.configuration import Configuration
outbox_comment = OutboxComment(tags=['tag1', 'tag2'],
text='text comment')
retry_options = RetryOptions(count=2, delay=15)
outbox_options = OutboxOptions(enhancement=True, retry=retry_options)
outbox_cover_page = OutboxCoverPage()
payload_outbox = PayloadOutbox(from='+12345667',
to=['+12345688', '+12345699'],
files=['filetosend.pdf'],
comment=outbox_comment,
options=outbox_options,
send_time='2000-01-01 01:02:03 +0000',
return_ids=True,
cover_page=outbox_cover_page)
conf = Configuration()
conf.access_token = access_token
# header_name and header_value required only when using the OAuth2 token scheme
api_client = ApiClient(header_name='x-fax-clientid', header_value=client_id, configuration=conf)
api = OutboxApi(api_client)
resp = api.send_fax(
user_id='13d8z73c',
body=payload_outbox
)<?php
require 'vendor/autoload.php';
$headers = array(
'Accept' => 'application/json',
'Authorization' => 'Bearer {access-token}',
// The x-fax-clientid header is required only when using the OAuth2 token scheme
'x-fax-clientid' => '{client ID}',
);
$client = new GuzzleHttp\Client();
// Define array of request body.
$request_body = ...; // See request body example
try {
$response = $client->request('POST','https://restapi.fax.plus/v3/accounts/{user_id}/outbox', array(
'headers' => $headers,
'json' => $request_body,
)
);
print_r($response->getBody()->getContents());
}
catch (GuzzleHttp\Exception\BadResponseException $e) {
// handle exception or api errors.
print_r($e->getMessage());
}
// ...package main
import (
"bytes"
"net/http"
)
func main() {
headers := map[string][]string{
// The x-fax-clientid header is required only when using the OAuth2 token scheme
"Content-Type": []string{"application/json"},
"Accept": []string{"application/json"},
"Authorization": []string{"Bearer {access-token}"},
"x-fax-clientid": []string{"YOUR CLIENT_ID"}
}
data := bytes.NewBuffer([]byte{jsonReq})
req, err := http.NewRequest("POST", "https://restapi.fax.plus/v3/accounts/{user_id}/outbox", data)
req.Header = headers
client := &http.Client{}
resp, err := client.Do(req)
// ...
}
저장된 파일(저장 시)에 대한 AES-256 암호화
전송 중 데이터에 대한 TLS/SSL

역할 기반 접근 제어(RBAC)
싱글 사인온(SSO) 및 2단계 인증(2FA)

타임스탬프와 전송 확인이 포함된 상세 로그
변조 방지 기록

구성 가능한 보존 정책
보관 및 안전한 삭제
의료 기관은 Fax.Plus HIPAA 준수 fax API를 다음과 같은 용도로 사용합니다.


의 기업과 팀이 비즈니스 성장을 위해 Fax.Plus를 신뢰합니다

모든 Alohi 서비스에서 일관되고 안정적인 가동 시간

Fax.Plus가 서비스되는 국가

영업팀이 추가 지원을 제공해 드릴 준비가 되어 있습니다.
맞춤형 대용량 요금제의 가격 정보를 확인하세요.
Fax.Plus 데모를 예약하세요.
팀에 맞는 활용 사례를 살펴보세요.
마이그레이션 과정을 도와드립니다.
샌드박스 액세스 요청



